BTC $77,733.11 -2.86%
ETH $2,220.46 -4.21%
BNB $703.79 -6.42%
XRP $1.26 -2.72%
SOL $97.10 -3.31%
TRX $0.3315 +0.18%
DOGE $0.0755 -3.45%
ADA $0.1923 -3.54%
BCH $280.48 +0.21%
LINK $10.98 -4.57%
HYPE $91.71 +15.57%
AAVE $125.04 -4.65%
SUI $0.8816 -3.39%
XLM $0.1652 -2.17%
ZEC $1,244.45 -0.65%
AAPL $350.37 +0.75%
AMZN $227.98 -9.52%
GOOGL $283.55 -2.89%
MSFT $527.54 -4.25%
META $616.95 -0.70%
NVDA $208.63 -2.67%
TSLA $395.40 -1.81%
SNDK $1,272.73 -6.67%
INTC $68.31 -26.13%
SPCX $140.25 -2.77%
MU $900.36 -5.75%
AMD $529.41 -6.15%

盗難

すべて
記事
速報

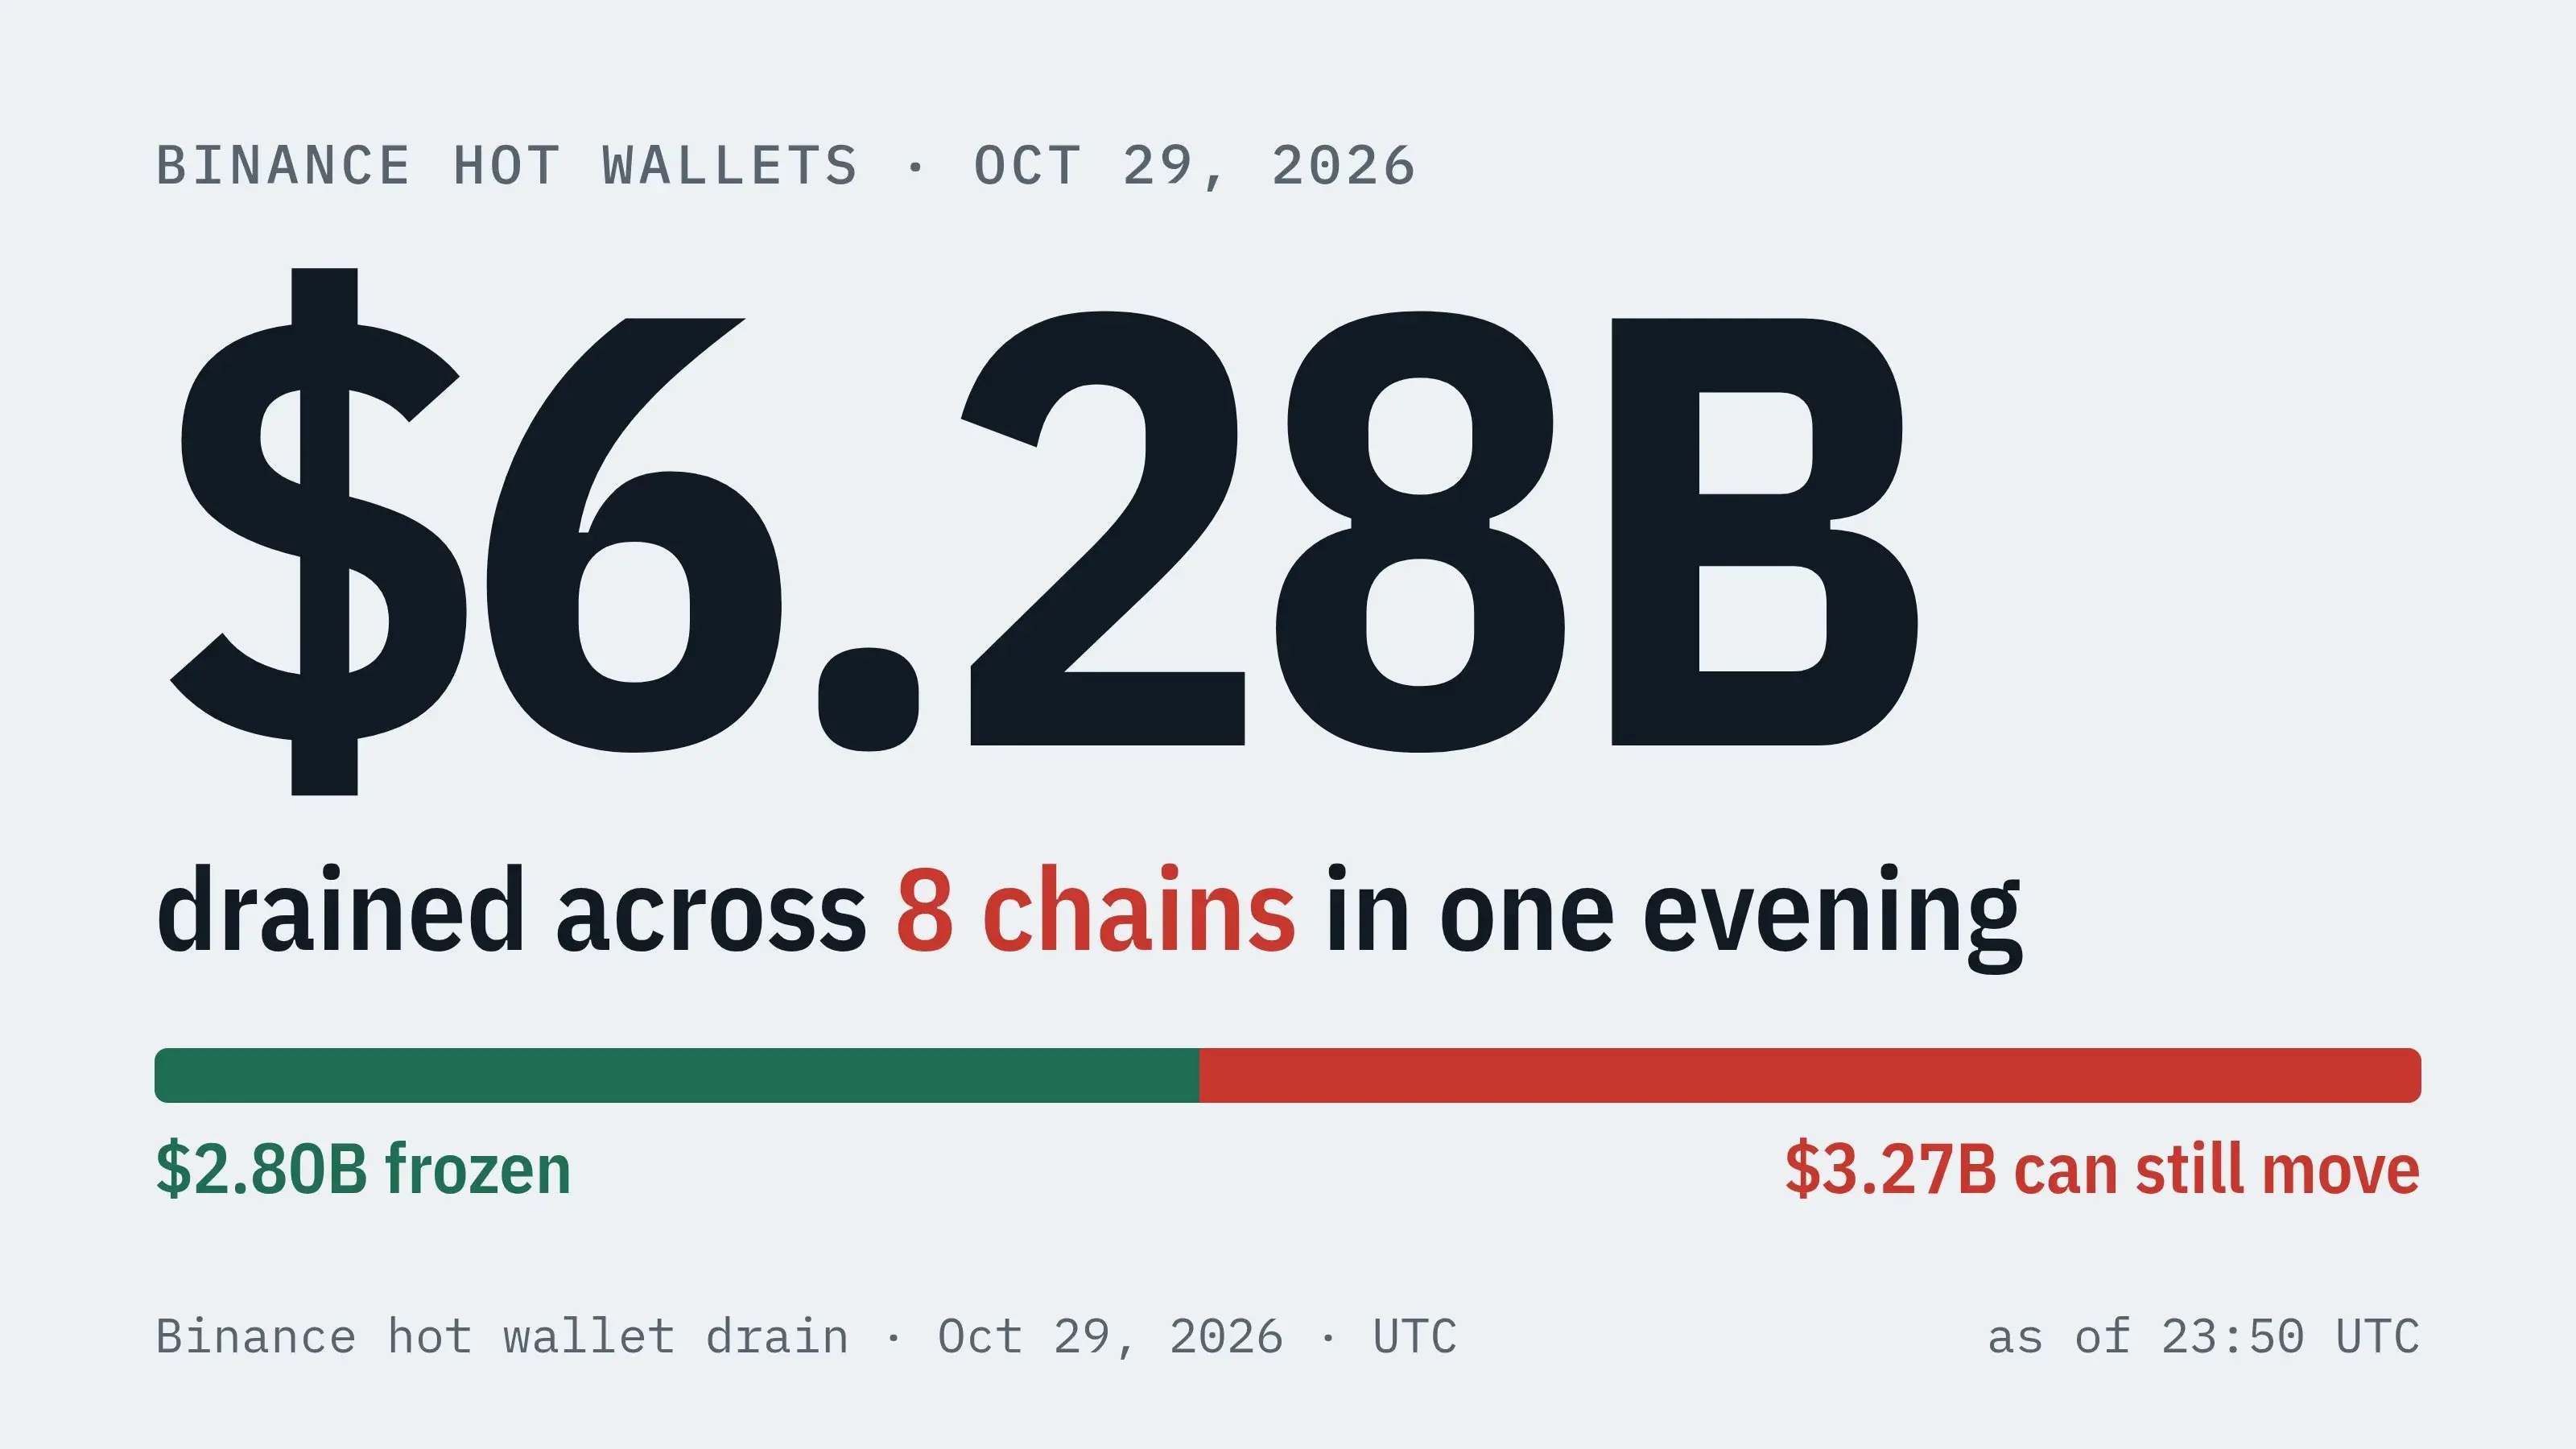
バイナンスは盗難事件に対して応答し、現時点で秘密鍵の漏洩は確認されていないと述べた。

Binance カスタマーサービスのsisiは、ソーシャルメディアでコミュニティの質問に応じて、この攻撃は単一のデバイスで完了する事件ではなく、1人の従業員のコンピュータがハッキングされたことが攻撃の起点であると述べました。暗号機関に対する攻撃は通常、強いターゲティングを持ち、攻撃者は複雑な手段を利用して浸透を試みることが多いです。Binanceは事件に関連する重要な手がかりを発見し、リスクを制御するための措置を講じており、関連する調査と追跡はまだ進行中で、プラットフォームのコアリスク管理と緊急メカニズムはすでに起動しています。エンジニアの権限が過大であるかどうかについて、sisiは、これは攻撃者が特定のエンジニアの権限を直接利用して資金移動を完了する事件ではなく、単一の人物がワンクリックで操作して引き起こされた結果でもないと述べました。関連する異常は、より複雑な攻撃プロセスに関与しています。現段階の調査では、責任を特定の個人に帰属させておらず、会社は相応の責任を負い、今後の処理と安全アップグレード作業を継続して進めます。現在、ウォレットの秘密鍵が漏洩した証拠は発見されていません。今回の事件による全ての盗難損失はSAFU基金と会社の資金が全額負担し、ユーザーが負担する必要はありません。チェーン上で約30億ドルの影響を受けた資産が凍結されており、Binanceは法執行機関とブロックチェーン情報機関と協力して追跡を行っており、チェーン上の資金の流れは公開されて確認可能です。入金は全過程で正常に開放されており、影響を受けていません;出金は予防措置として一時停止されており、48時間以内に再開される予定で、具体的な時間は公式発表に基づきます。Binanceは調査の正確性を確保した上で進捗を継続的に同期し、事件の処理と振り返りが完了した後に詳細な状況とさらなる安全強化措置を発表します。

first_img マスクはバイナンスの盗難について評価した:Everyday is Zeroday

10月30日、テスラおよびSpaceXのCEO、イーロン・マスクはXプラットフォームでバイナンスのハッキング事件に関する報道をリツイートし、「Everyday is Zeroday」とコメントしました。BlockBeatsによれば、Zerodayは攻撃者がベンダーが発見して修正する前に利用できるセキュリティの脆弱性を指し、このコメントは「毎日利用可能な攻撃が存在する」という意味です。マスクがリツイートしたのは市場コメントアカウントThe Kobeissi Letterの投稿です。この投稿によれば、バイナンスはイーサリアム、ビットコイン、トロンネットワークのウォレットで約57億ドルの流出が発生しており、その中には約14.5億ドルのビットコインと8.75億ドルのETHが含まれており、確認されればこれは暗号業界史上最大のハッキング事件になるとされています。バイナンスの創業者、ジャオ・チャンペンは以前の投稿で、この事件は確かにバイナンスが攻撃を受けたように見えると述べ、ユーザーの資金は全額補償されると予想しています。バイナンスの公式はその後、全ての損失を補償し、安全確認を行うために入金と出金を一時停止し、関連資金を凍結すると発表しました。また、初期調査によれば、DevOpsエンジニアのノートパソコンが侵入されたことが指摘されており、現在のところウォレットの秘密鍵の漏洩は確認されていません。

hot_img 神魚がBinanceの盗難の詳細を明らかにし、攻撃者は3分で約580億ドルを転送した。

Coboの共同創設者である神魚が動画を公開し、チェーン上の視点からバイナンスの疑似盗難事件を振り返りました。神魚は、攻撃者が10月30日の午前4時20分に50件の承認リクエストを含む取引を放送し、約3分後に資産の大量移転を開始したと述べています。これはイーサリアム、トロンなど複数のチェーンに関わり、当時の価格を基に推定すると、移転された資産の総額は約580億ドルです。攻撃者はEIP-7702の承認メカニズムを利用して資産移転を実施し、事前に64種類のトークンを含む移転リストを作成し、テストウォレットを使用して2回のリハーサルを行いました。最後のリハーサルは正式な攻撃の約3時間半前でした。攻撃の過程で、攻撃者は一部のUSDTなどの凍結可能な資産をETHに交換し、発行者の凍結措置を回避しました。神魚は、現在までにTetherが13.8億USDTを凍結し、Circleが8.23億USDCを凍結し、Rippleが4054万RLUSDおよびその他のトークンを凍結したことを明らかにしました。イーサリアムチェーン上で移転された約37.5億ドルの資産のうち、約24億ドルが凍結されています。また、トロンチェーン上で移転された約6.3億ドルの資産のうち、約3.8億ドルが凍結されています。神魚は、核心的な問題は署名の段階にある可能性があり、現在のところ契約の脆弱性は発見されていないと考えています。私鍵の漏洩なのか、署名システムの悪用なのかは、バイナンスのさらなる確認を待つ必要があり、各取引プラットフォームに対して予期しない承認のリスクを調査するよう警告しています。約580億ドルは当時の価格を基に推定された複数のチェーンでの移転資産の総額であり、確認された最終的な盗難損失ではありません。

EIP-7702 資産盗難リスクは2年前に開発者が警告していた

Binanceがハッキングされた疑いに関して、ハッカーがイーサリアムのEIP-7702メカニズムを利用してウォレットを制御し、資金を移動させた可能性があるとの見解があります。Xユーザー0xVEERは、開発者0xjustadevが約2年前のEIP-7702の議論の際にこのような状況について警告を発していたと投稿しました。現在、この事件がEIP-7702に関連しているかどうかはBinanceの公式に確認されておらず、上記の内容はあくまでコミュニティの見解です。添付されたスクリーンショットには、2024年10月にイーサリアムコミュニティフォーラムのEIP-7702(Set EOA account code)に関する議論スレッドで、開発者が当時のフィッシング手法が可読性があり、比較的模倣しやすいEIP-712署名に集中していたと指摘している様子が示されています。この提案は、攻撃者が可読性が低く、模倣が難しい署名を通じて、ネイティブトークンを含むすべての価値のある資産を移動させる可能性があるとしています。この開発者は、ウォレットがそのために高度に中央集権的な契約署名のホワイトリストを採用する可能性があり、安全性と分散化の後退を招くことを懸念しています。

first_img ビットコインウォレット Electrum 修正手数料盗難の脆弱性

ビットコイン軽量ウォレット Electrum は 10 月 24 日に取引手数料に対する悪意のあるサーバー攻撃を公表し、4.8.3 バージョンで修正しました。これは GitHub セキュリティ公告 GHSA-6jp4-8v48-cc5v に対応しています。ユーザーが取引に通常の手数料を加える際、資金を攻撃者に署名してしまう可能性があります。開発者によると、これはユーザーが手数料を署名した後に資金を失ったと報告したことが原因です。二つの報告の結果は異なります:一人は支払いを放送した後、ウォレットの履歴にある取引が置き換えられていることに気づき、元の支払いがビットコインのピアツーピアネットワークに入っておらず、サーバーに保持されていると述べました;もう一人の Raju-K12 は置き換えられた取引の手数料を加えた後に資金を失いました。攻撃では、悪意のあるサーバーがクライアントが放送した新しい取引を保持し、履歴に対立する取引を挿入し、元の出力を攻撃者のアドレスに置き換えました。その置き換え取引は当時署名が無効でしたが、軽量クライアントは未確認の取引前にこれらの署名を確認していませんでした;ユーザーは RBF を通じて手動で手数料を加え、署名した後、攻撃者が受け取ることが有効になりました。二人とも攻撃者のアドレスが合法的な受取アドレスの末尾四桁と同じであると述べています。公告では盗まれた金額、取引識別子、または攻撃者のアドレスは公表されていません。パッチは 90fe308 に対応し、メモリプールの取引をローカル履歴に書き込む前に、そのウォレットの独自の入力の署名を確認しますが、ウォレット外のアドレスの入力は上書きせず、完全な合意検証は行いません。公告では、未アップグレードのユーザーに対し、毎回署名する際に出力アドレスと金額を確認することを推奨しています;独自または信頼できるサーバーに接続しているクライアントはこの攻撃の影響を受けません。タイムラインでは、10 月 11 日に初めて非公開で公表され、10 月 18 日に手数料損失の報告を受け、修正バージョンは 10 月 23 日にタグ付けされ、バイナリと公開は 10 月 24 日に行われました。
app_icon
ChainCatcher Building the Web3 world with innovations.