BTC $77,317.57 -3.43%
ETH $2,222.14 -4.06%
BNB $701.67 -5.77%
XRP $1.25 -3.13%
SOL $96.39 -3.67%
TRX $0.3345 +1.02%
DOGE $0.0753 -3.41%
ADA $0.1927 -3.26%
BCH $280.26 +0.37%
LINK $11.00 -4.20%
HYPE $91.44 +15.42%
AAVE $124.36 -4.72%
SUI $0.8833 -3.37%
XLM $0.1642 -2.60%
ZEC $1,249.48 -0.25%
AAPL $345.42 -0.78%
AMZN $226.82 -10.07%
GOOGL $282.11 -3.15%
MSFT $527.91 -3.31%
META $614.37 -0.97%
NVDA $207.67 -3.11%
TSLA $393.61 -2.32%
SNDK $1,229.08 -10.46%
INTC $68.70 -25.32%
SPCX $139.44 -3.23%
MU $887.43 -7.04%
AMD $520.04 -7.71%

量子計算

すべて
記事
速報

研究:約 2.96 万の物理量子ビットが約 1 時間でビットコインの鍵を解読できる

Bitcoin.comによると、量子計算会社Alice & Bobの研究によれば、約29,588個の物理量子ビットを持つ耐障害量子コンピュータは、約61.8分でビットコインで使用される256ビット楕円曲線暗号問題を解決できると推定されています。この問題はビットコイン取引の承認に使用されるデジタル署名を支えています。研究結果は理論的なリソースの推定に過ぎず、現存する量子コンピュータがすでに解読能力を持っていることを示すものではありません。研究はまた、22,593個の物理量子ビットが約3.14日でRSA-2048暗号を解読できると推定しています。関連する計算は、量子エラーを低減することを目的としたcat qubits技術を使用し、より効率的な誤り訂正コードとShorアルゴリズムの改良を組み合わせています。十分に強力な量子コンピュータが公開された公開鍵から秘密鍵を導き出すことができれば、関連するビットコインは未承認の署名や資産の盗難のリスクに直面する可能性があります。研究で推定された解読時間は、ビットコインの約10分の平均ブロック間隔よりも長いです。約690万枚のビットコインは、対応する公開鍵が公開されているため、リスクにさらされる可能性があります。

first_img 9社の暗号会社が量子連盟を設立し、640万枚のビットコインの量子リスクに対抗することを計画しています。

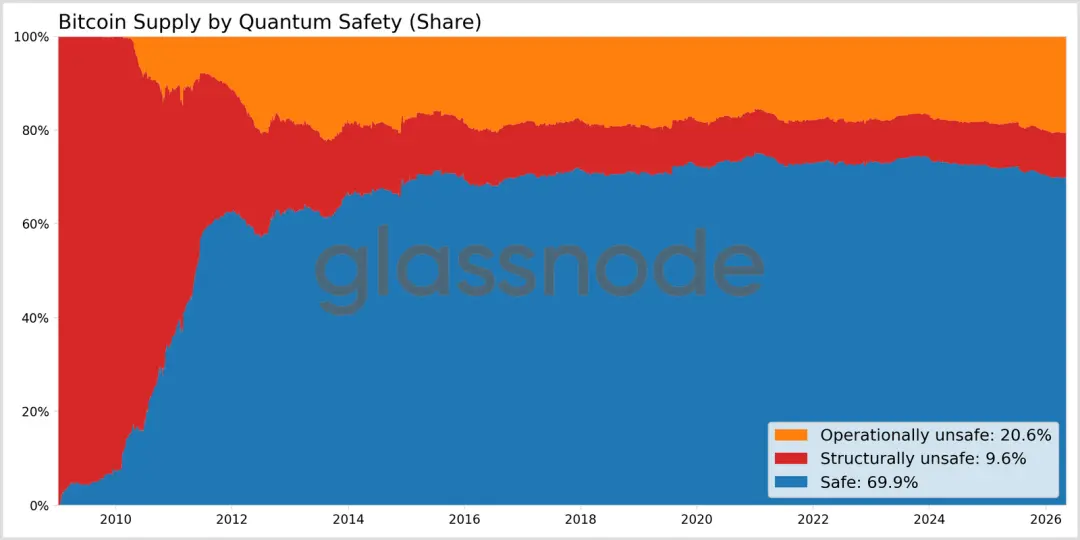
CoinDeskの報道によると、9社の暗号企業が木曜日に量子連合を設立することを発表し、ビットコイン、イーサリアムおよびその他のブロックチェーンネットワークのために、将来の量子コンピュータの脅威に対処するための一般的なセキュリティ基準を策定する計画です。この連合は、約640万枚のビットコイン、つまり供給量の30.2%がその公開鍵を暴露しており、将来の量子コンピュータがウォレットの公開鍵を逆推測して秘密鍵を復元し、資産を盗む可能性があると推定しています。連合は、現在のところ十分な計算能力を持つ量子コンピュータは存在しないため、これらのビットコインは一時的にこの方法で盗まれることはないと説明しています。メンバーにはHacken、Charles HoskinsonのMidnight Foundation、抗量子一層ブロックチェーンのQuantus、Postquant Labsなどが含まれています。量子の脅威がいつ到来するかについては、業界内で意見が分かれています。The Vaultの最高収益責任者Bryn Bennettは、具体的な日付は誰も知らないが、推定は徐々に下方修正されており、このリスクは事前に計画できると述べています。保管機関が答えるべきは、脅威が2028年に現れるのか2035年に現れるのかではなく、もしそれが早く来た場合に移行を完了できるかどうかです。Postquant Labsの最高技術責任者Richard Carbackは、2028年に現在の暗号を破ることができる機械が現れるのは現実的だと考えています。最近の研究では、ビットコインとイーサリアムを攻撃するために必要な計算能力の推定が下方修正されていますが、現在のところ既存の機械がその暗号を破ることはできず、関連する予測には依然として議論があります。攻撃を受けやすいビットコインを凍結するかどうかも議論を引き起こしています。Bennettは、この問題に責任を持つ者はいないと指摘し、保管機関は顧客の資産を保護するだけで、放棄された資産を保護するわけではないと述べています。トークンの凍結はビットコインネットワークのガバナンスの決定に属し、いかなる凍結も量子リスクと財産権および中立性の前例を交換することになります。Carbackは脆弱なトークンを移転することを好み、所有権を証明できる保有者が資金を取り戻せるように信託に置くことを提案しています。バイナンスの創設者である赵长鹏は、量子技術が進展し、中本聪の約110万枚のビットコインが触れられないままであれば、それを凍結すべきだと提案しました。ビットコイン開発者のJameson Loppも、盗まれないように脆弱なトークンを制限することを提案しましたが、批評家は他人のビットコインを凍結することは、誰もビットコインを押収できないという約束に反すると考えています。量子耐性を実現するには、承認取引のデジタル署名を置き換える必要があり、これには開発者、マイナー、ウォレットサービスプロバイダー、取引所、ユーザーが合意する必要があります。新しい署名は、より多くのブロックスペースを占有し、手数料を引き上げるか、ビットコインが処理できる取引の数を減少させる可能性があります。

Coinbase:約5%のビットコインを保管し、即時に量子耐性移行を開始するよう促す

暗号通貨取引所のCoinbaseは、同社が保管しているビットコインが現在のビットコイン総量の約5%を占めていると述べ、ビットコインの開発者に量子コンピュータの脅威に対処するための即時の行動を促しました。Coinbaseは、ビットコインのコンセンサスの変更やエコシステムの移行には数年かかる可能性があり、署名を解読する能力を持つ量子コンピュータが登場してから行動を起こすことはできないと指摘しています。Coinbaseは、量子耐性のある署名システムを段階的に置き換えるために、BIP-360に似た柔軟な「コンテナ」設計を採用することを提案しています。また、同じ資金が移行期間中に従来の鍵または量子耐性の鍵で支出できるようにする「1-of-2」プランの段階的な実施を提案しています。このプランは、マルチパーティ計算(MPC)鍵分割メカニズムとも互換性が必要です。Coinbaseは、休眠、紛失、及びサトシ時代に保有されていたビットコインは別個のガバナンスの問題に属し、いかなる救済メカニズム自体も量子耐性を備えている必要があると述べています。今年の1月、Coinbaseは量子顧問委員会を設立し、7月にはBlackRock、Strategyと共にビットコインセキュリティアライアンスに参加し、ビットコインの量子耐性改造に1500万ドルを投入することを約束しました。

first_img Project ElevenはQuantusと提携し、機関向けの保管に対して量子耐性のサポートを提供します。

CoinDesk の報道によると、未来の量子計算攻撃に対抗することに焦点を当てた Project Eleven とプライバシー指向のプルーフ・オブ・ワークブロックチェーン Quantus は、2027 年第1四半期に統合を完了する予定で、Quantus を Project Eleven の機関向けホスティングプラットフォーム Strongpoint に接続し、機関がハードウェアセキュリティモジュール、内部ポリシー、および監査システムを通じて Quantus の鍵を管理し、取引を承認できるようにします。この統合の意義は単一のチェーンにとどまりません。ビットコインやイーサリアムなどのネットワークは、同じ後量子署名スキームや移行パスを採用する可能性が低く、複数の資産を保有する銀行は、取引の承認、署名、監査の制御を損なうことなく、同時に複数の新しい暗号形式に適応する必要があるかもしれません。Project Eleven の共同創設者兼 CEO の Alex Pruden は、この移行が機関による暗号通貨の採用の障害となる可能性があると述べており、機関はブロックチェーンの外で後量子移行の準備を進めています。Quantus の共同創設者兼 CEO の Christopher Smith は、AI がすべてを加速させており、量子ハードウェアと量子ソフトウェアも含まれていると考えています。突発的な量子攻撃の尾部リスクはすべての投資ポートフォリオの意思決定に組み込む必要があり、これは受託責任に属します。Strongpoint の設計は、機関の制御層と基盤となるブロックチェーンで使用される署名スキームを分離しており、たとえチェーン上で異なる暗号が採用されても、ホスティングプロバイダーは承認プロセス、ハードウェア鍵の保管、および監査のトレースを保持できます。Quantus は、米国国立標準技術研究所が選定した後量子署名標準 ML-DSA を使用して鍵の生成と取引署名を行っています。

G7:直ちにポスト量子暗号に移行するよう促し、ビットコイン、イーサリアム、そしてSolanaの開発者たちは防御策をテストしました。

G7(七カ国グループ)サイバーセキュリティ作業部会は最新の報告書で、量子コンピュータが公共および民間機関に対する安全保障の脅威であるだけでなく、経済的脅威でもあると述べ、関連組織は直ちにポスト量子暗号(PQC)への移行を開始すべきだとしています。この作業部会は、移行プロセスが数年かかる可能性があることを指摘し、攻撃者は現在、暗号化データを収集し保存できるため、十分に強力な量子コンピュータが登場した際に解読することができると警告しています。量子コンピュータはデジタル署名を解読する可能性があり、これにより身分の盗用が発生し、企業やそのサプライチェーンが危険にさらされることになります。報告書では暗号通貨には言及されていませんが、同様の公開鍵暗号はブロックチェーンウォレットや取引承認に使用されています。現在のところ、量子コンピュータはビットコインの暗号を解読することはできませんが、開発者はBIP-360などのポスト量子ソリューションを検討しています。イーサリアムの研究者は、アカウント、バリデーター、およびアプリケーションで使用される複数の暗号コンポーネントを置き換える計画を立てています。ソラナ財団は、テストネットでポスト量子署名をテストし、ハッシュベースの金庫をオプションとして導入しました。G7作業部会は、政府に対して関連研究、公私の協力、国家PQC戦略を支援するよう促しています。

フィデリティデジタルアセット:ビットコインのプライベートキーは未来の量子リスクに直面しています

Bitcoin.comによると、フィデリティデジタルアセットは分析レポートを発表し、将来的に量子コンピュータが公開鍵からビットコインの秘密鍵を導き出す可能性があり、資産の安全性に脅威を与えると指摘しています。現在のビットコイン取引は楕円曲線デジタル署名アルゴリズムまたはSchnorr署名に依存しており、十分に強力な量子コンピュータがShorアルゴリズムを実行することでこの暗号仮定を破ることができます。レポートは、SHRINCS後量子署名スキームを潜在的なアップグレードパスとして評価しています------コンパクトな48バイトの公開鍵を提供し、状態署名の範囲は548から4,619バイトで、状態喪失に対応するために5,777バイトの無状態バックアップパスを設けています。しかし、量子耐性署名は取引データのサイズを大幅に増加させ、より多くのブロックスペースを消費し、ネットワークのスループットを低下させ、混雑時に取引手数料を押し上げることになります。このようなアップグレードを実施するには、新しいコンセンサスルール(おそらくソフトフォークを通じて)と、ウォレット、マイナー、取引所、カストディアンの広範なサポートが必要です。フィデリティは今年の7月に他の8機関と共同で1,500万ドルのビットコインセキュリティプログラムを資金提供し、量子耐性研究をカバーしています。

エヌビディアが量子計算AIキャリブレーションモデルを発表し、AIと量子の融合を推進

英偉達は、量子処理器(QPU)の診断データを自動分析し、デバイスの調整方案を自律的に判断するためのオープンソースAIモデルNVIDIA Ising Calibration 1.5を発表しました。これにより、量子コンピュータのキャリブレーションプロセスの自動化が実現します。英偉達は、Ising Calibration 1.5が量子計算のキャリブレーションシナリオ専用に設計された視覚言語モデル(VLM)であり、量子チップの実験データを理解し、過去の事例がない場合でも「ゼロショット」分析を行い、関連する実験サンプルを組み合わせて文脈学習(ICL)を行うことで、量子デバイスの運用状態を継続的に最適化するのに役立つと述べています。QCalEval量子キャリブレーションベンチマークでは、Ising Calibration 1.5はゼロショット推論能力において同規模のオープンソースモデルより平均約10%優れており、関連する実験事例を使用して文脈学習を行う際には、前世代モデルに比べて約86.5%の性能向上を達成し、複数のオープンソースモデルを超え、トップクラスのクローズドソース大モデルに近づいています。このモデルは310億のパラメータを持ち、英偉達のGrace BlackwellやVera RubinなどのデータセンターGPUでの運用をサポートし、同時にNVFP4量子化バージョンを発表し、単一のコンシューマ向けGPUまたはNVIDIA DGX Spark上での展開を可能にし、量子実験室の使用ハードルを大幅に低下させます。英偉達は、Ising Calibration 1.5のトレーニングデータが超伝導量子ビット、量子ドット、イオン、中性原子、ヘリウム表面電子などのさまざまな量子ビットアーキテクチャから得られ、異なるタイプの量子計算デバイスにキャリブレーション能力を提供すると述べています。業界では、自動化キャリブレーションが量子計算のスケールアップにおける重要なボトルネックの一つであると考えられています。英偉達が今回AI駆動の量子キャリブレーションツールを発表したことは、AIモデルが従来の計算領域から量子ハードウェア制御層へと拡張し、将来の量子計算産業のインフラストラクチャの重要な構成要素になる可能性を示しています。
BSCは量子耐性暗号移行報告を発表しました:取引署名はML-DSA-44に切り替わり、TPSテストは約40%-50%減少しました。

BNBチェーンは、5月14日に「BSCポスト量子暗号移行報告」を発表し、取引署名とコンセンサス層の量子耐性暗号移行テストが完了したと述べました。NIST標準化後の量子署名アルゴリズムML-DSA-44(Dilithium)およびpqSTARK集約方式を採用しています。報告によると、BSCは取引署名をECDSAからML-DSA-44に置き換え、コンセンサス投票の集約をBLS12-381からpqSTARKに切り替え、将来の量子計算による既存の楕円曲線暗号体系への潜在的な脅威に対処しています。しかし、後量子署名はチェーン上のデータ量を大幅に増加させます:単一の取引サイズは約110バイトから約2.5KBに増加し、ブロックサイズは2000 TPSシナリオで約130KBから約2MBに増加しました;テスト環境下ではTPSが約40%-50%減少しました。BSCは、現在のネットワークのボトルネックは、コンセンサスプロトコル自体ではなく、より大きな取引データの伝播に起因していると述べています。同時に、コンセンサス層の集約は依然として高い効率を維持しており、pqSTARKは約43:1の署名圧縮比を実現でき、検証者の追加負担は依然として制御可能な範囲内です。報告は、既存の技術がブロックチェーンの「量子耐性」展開を実現できると考えていますが、今後はネットワーク帯域幅とデータの拡張性の問題を解決する必要があるとしています。

見解:ビットコインコミュニティは量子脅威についての初歩的な合意を形成し、抗量子アップグレードのロードマップを推進しています。

FinanceFeedsによると、Galaxy Digitalの研究ディレクターであるAlex Thornは、量子コンピューティングハードウェアの進展が加速する中、ビットコインコミュニティが分散した議論から量子脅威に関する初歩的な合意形成へと移行していると述べています。核心の方向性は、ソフトフォークを通じて徐々に量子耐性暗号(PQC)を導入し、アドレス体系のアップグレードと長期的な安全保障を実現することです。報告書は、現在使用されている楕円曲線デジタル署名アルゴリズムによるビットコイン署名メカニズムが理論的にはショールアルゴリズムによって解読される可能性があることを指摘しています。約200万枚のBTCの初期p2pkhアドレスは公開鍵が露出しているため、「先に収集し後に解読する」という潜在的なリスクに直面しています。コミュニティは「移行ウィンドウ期間」メカニズムを推進し、ユーザーが資産を量子耐性の新しいアドレスに移転するよう促し、数年の猶予期間後に未移転の資産に対して凍結または廃棄処理を実施し、極端な状況下での大規模な投げ売りが市場に与える影響を防ぐことを目指しています。さらに、合意には「暗号の敏捷性」を高めることも含まれており、ネットワークを中断することなく署名アルゴリズムを切り替えることを許可します。現在の提案は、ECDSAとPQC(例えばDilithium)を並行して使用する二重署名メカニズムを採用する傾向があり、安全性の冗長性を確保しつつスムーズな移行を図っています。分析によれば、このルートは量子脅威を「ブラックスワンイベント」から管理可能な技術的アップグレードに変換し、ビットコインを長期的な価値保存資産としての安全基盤を強化するのに役立つとされています。
app_icon
ChainCatcher Building the Web3 world with innovations.

