BTC $77,459.11 -3.24%
ETH $2,240.76 -3.47%
BNB $701.39 -4.99%
XRP $1.25 -3.11%
SOL $96.88 -3.47%
TRX $0.3410 +2.92%
DOGE $0.0758 -3.50%
ADA $0.1937 -3.38%
BCH $284.45 +1.65%
LINK $11.15 -3.71%
HYPE $92.91 +7.79%
AAVE $125.69 -5.65%
SUI $0.8912 -3.31%
XLM $0.1656 -2.35%
ZEC $1,257.46 -0.40%
AAPL $344.02 -1.30%
AMZN $227.52 -9.16%
GOOGL $281.37 -2.82%
MSFT $527.88 -2.35%
META $614.96 -0.73%
NVDA $207.47 -3.18%
TSLA $394.58 -2.19%
SNDK $1,222.08 -10.70%
INTC $68.81 -25.61%
SPCX $138.06 -3.62%
MU $883.48 -7.84%
AMD $519.84 -8.11%

北朝鮮ハッカー

すべて
記事
速報

マイクロソフト:北朝鮮のハッカーがAIを用いてフィッシング文書を大量生成し、偽の求人と悪意のあるコードの開発が実現した

韓国聯合ニュースの報道によると、マイクロソフトの脅威インテリジェンスが29日に発表した報告書は、北朝鮮のハッカー組織が人工知能を利用して韓国のユーザーに対するサイバー攻撃を加速させていることを示しています。カスタマイズされたフィッシング文書、偽の求人、身分の偽装から、悪意のあるコードの開発やソフトウェアサプライチェーン攻撃にまで拡大しています。マイクロソフトは、8つの北朝鮮関連のハッカー組織のAIの採用レベルを評価しました。その中で3つは、四段階の中で最高の「運用定型」段階に達しており、AIを日常の攻撃プロセスに組み込んでいます。さらに4つは「加速」段階にあり、1つは「拡張」段階にあります。報告書によると、組織は今年の8月から9月にかけて、異なるターゲットに対して100以上のPDFフィッシング文書をカスタマイズして生成し、数分以内に数十件を大量に生産する事例が見られました。今年の6月8日から12日には、3社の偽装会社を利用して、AI、ブロックチェーン、サイバーセキュリティの専門家に対して偽の求人を発信するケースも発生しました。さらに、マイクロソフトは北朝鮮のハッカーがCursorなどのAIプログラミングツールを利用してコード生成、デバッグ、検出回避を支援している可能性があると分析しています。北朝鮮の情報総局傘下の「Onyx Sleet」(韓国側では安達利尔と呼ばれる)と「Pearl Sleet」は、10月下旬から実戦でオープンソースのAIペネトレーションテストフレームワークARTEXを使用しています。マイクロソフトは、上記の組織はAIを利用して攻撃の速度と効率を向上させているものの、完全に自律的な攻撃段階には達しておらず、企業に対して求職者の身分確認、フィッシング防止、悪意のあるコード検出を強化することを推奨しています。

first_img 北朝鮮のハッカーがHyperliquidで数千万ドルを移転、トランプがプラットフォームのアメリカ進出を推進

Arkham のブロックチェーンデータによると、北朝鮮国家支援のハッカー組織 Lazarus Group に関連するウォレットが、過去三週間で分散型永続契約取引プラットフォーム Hyperliquid 上で 3000 万ドル以上のビットコインを売却し、その資金をイーサリアムやソラナの購入に使用し、その後 Kraken、LBank、KuCoin などの中央集権取引所に移転した。Kraken は、業界をリードするコンプライアンスプログラムを維持し、制裁対象のウォレットに関連する資産を特定し阻止するためにオンチェーン活動を継続的に監視していると述べた。LBank と KuCoin は、関連するリスクは業界全体が直面する継続的な課題であり、公開されたオンチェーンデータが必ずしもプラットフォームレベルのコンプライアンス措置を反映しているわけではないと強調した。この事態が発生する中、トランプ政権は Hyperliquid を規制されたアメリカの金融システムに組み込むことを模索している。トランプは今月初めのホワイトハウスのイベントで、アメリカ商品先物取引委員会の委員長 Mike Selig が Hyperliquid をアメリカに完全にコンプライアンスを持って導入するための道筋を策定していると述べた。ブルームバーグの報道によれば、Kraken の親会社 Payward は Hyperliquid Labs とアメリカのトレーダーに永続契約を提供するための詳細な交渉を行っている。Hyperliquid は分散型永続契約分野の主導プラットフォームであり、ユーザーは従来のブローカーアカウントや KYC チェックなしで暗号ウォレットを直接接続して取引できる。DefiLlama のデータによると、その累積永続契約取引量は 5 兆ドルを超え、現在の未決済契約は約 133 億ドルである。

人類は安全事件調査報告を発表しました:メインネットブリッジは影響を受けておらず、攻撃ツールと手段は北朝鮮のハッカーの特徴を持っています。

HumanityはQuantstampの独立調査報告を発表し、その中でHトークンのセキュリティ事件において攻撃者が北朝鮮のハッカーの特徴を持つツールと手法を使用し、フィッシングメールでBithumb取引所を装ってコミュニケーションを行い、プロジェクトの取締役に悪意のある添付ファイルをクリックさせ、そのデバイスにリモートコントロールのトロイの木馬を展開し、最終的に完全なデスクトップ制御権限とウォレットの秘密鍵を取得したことが明らかになりました。その後、イーサリアムとBNBチェーン上でオンチェーン攻撃を行い、イーサリアム側では秘密鍵を盗んで契約をアップグレードし、約1.4118億枚のHを移転し、BSC側ではProxyAdmin契約を乗っ取り、新たなトークンを鋳造しました。盗まれた資産はその後、UniswapとPancakeSwapで約8時間にわたり継続的に売却され、流動性と市場価格に明らかな影響を与えました。現在、イーサリアム側のHトークン契約は凍結されており、メインネットブリッジには影響がありませんが、BSCのデプロイは攻撃者に制御されており、依然として鋳造権限を持っています。チームは取引所およびセキュリティ関係者と協力して、今後の処置と復旧計画を進めており、ユーザーには偽の「補償/受け取り」リンクに注意するよう警告しています。また、今後の進展については公式チャンネルを通じて発表することを示しています。以前、Humanity Protocolは攻撃を受け、Humanity財団のメンバーの秘密鍵が漏洩し、3100万ドル以上の資金が盗まれました。
Radiant Capitalの攻撃事件の更新、北朝鮮のハッカーが元請負業者を装ってマルウェアを送信し攻撃を実施

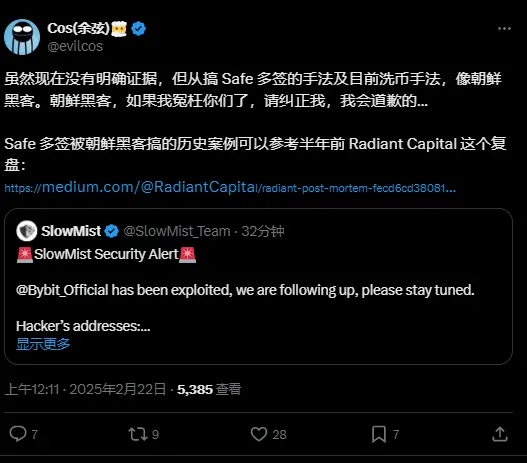
ChainCatcher のメッセージによると、Cointelegraph の報道で、Radiant Capital は 12 月 6 日に更新された調査報告書で、サイバーセキュリティ会社 Mandiant が評価した結果、今回の攻撃は北朝鮮(DPRK)に関連する脅威行為者によるものであると高度に確信していると述べています。このプラットフォームによると、Radiant の開発者の一人が 9 月 11 日に、"信頼できる前の請負業者" からの圧縮ファイルを含む Telegram メッセージを受け取り、彼らが計画している新しい仕事についてフィードバックを求められました。調査の結果、このメッセージは前の請負業者を装った北朝鮮と結びついた脅威行為者からのものである疑いがあります。"この ZIP ファイルは、他の開発者にフィードバックを求める際に共有され、最終的にマルウェアを送信し、その後の侵入を容易にしました"。Radiant Capital は、この事件に関与した脅威行為者を "UNC4736" と呼び、北朝鮮の主要な情報機関である情報総局(RGB)に関連しているとされ、ハッカーグループ Lazarus Group の一派であると推測されています。以前の報道によると、クロスチェーン貸付プロトコル Radiant Capital はサイバー攻撃を受け、5000 万ドル以上の損失を被りました。

アメリカ国家安全保障会議:北朝鮮のハッカーはこれまでに10億ドル相当の暗号通貨を盗んでいる

ChainCatcher のメッセージによると、アメリカ国家安全保障会議の年次報告書によれば、北朝鮮のハッカーが盗んだ仮想資産は6.3億ドルから10億ドル以上に上り、この数字は2021年に盗まれた金額の2倍です。このグループは報告書の中で「北朝鮮はますます複雑化するネットワーク技術を利用して、ネットワーク金融に関わるデジタルネットワークに侵入し、武器計画を含む潜在的に価値のある情報を盗んでいる」と指摘しています。暗号ハッカーは時折追跡可能ですが、それはハッカーが犯罪の痕跡を残すかどうかに依存します。しかし、報告書によれば、基本的な暗号通貨とブロックチェーンの特性が追跡をさらに困難にしています。報告書は「不正に取得された仮想資産は、ブロックチェーンの匿名性と暗号通貨取引所を通じて資産の経路を混乱させることによって保護されています」と付け加えています。報告書の最後には、メンバー国に対して、盗まれた暗号通貨資金の増加を抑制するためにFATFのガイドラインを遵守するよう奨励しています。(出典リンク)
app_icon
ChainCatcher Building the Web3 world with innovations.