BTC $77,295.85 -3.42%
ETH $2,225.64 -3.92%
BNB $700.68 -5.36%
XRP $1.25 -3.13%
SOL $96.59 -3.43%
TRX $0.3362 +1.50%
DOGE $0.0754 -3.31%
ADA $0.1927 -3.36%
BCH $281.33 +0.59%
LINK $11.01 -4.08%
HYPE $92.10 +16.08%
AAVE $124.44 -4.72%
SUI $0.8837 -3.28%
XLM $0.1642 -2.65%
ZEC $1,263.72 +0.89%
AAPL $345.37 -0.80%
AMZN $227.67 -9.77%
GOOGL $282.33 -3.02%
MSFT $527.08 -3.46%
META $614.29 -0.95%
NVDA $207.96 -2.86%
TSLA $393.87 -2.13%
SNDK $1,228.75 -10.24%
INTC $68.81 -25.02%
SPCX $139.66 -2.96%
MU $889.06 -6.84%
AMD $521.16 -7.34%

リスクアドレス

すべて
記事
速報

first_img ビトレース:2025年に高リスクアドレスが不法資金を受け取る5021億ドル

暗号通貨リスクデータ分析企業 Bitrace は『2026 年度暗号犯罪報告』を発表し、2025 年に全ネットワークで高リスクとマークされたブロックチェーンアドレスが受け取った違法資金が 5021 億ドルに達したことを示しています。東南アジアの組織犯罪ネットワークは大打撃を受け、英米が共同でカンボジアの王子グループに制裁を科し、数十億ドルの暗号資産が押収または凍結され、汇旺グループは一時的に汇旺支付の運営を停止せざるを得ませんでした。報告書によると、2025 年のオンラインギャンブル高リスクアドレスの受取額は 1453 億ドルで、2024 年の 2178 億ドルを下回っています;プラットフォームへの資金移動または賭けは 664 億ドルに達すると予測されています。マネーロンダリング高リスクアドレスは合計 698 億ドルを受け取り、USDT に関連するマネーロンダリングはイーサリアムで 57 億ドル、トロンで 602 億ドルです。ブラック・グレー産業取引高リスクアドレスは 1869 億ドルを受け取り、ほぼすべてがトロンネットワークで発生し、汇旺支付はその年に 524 億 USDT を受け取りました。2025 年に凍結されたアドレスの数は 4059 件に達し、過去 4 年間の合計 3199 件を超え、そのうちトロンは 3406 件です。テザーは 11 億 USDT 以上を凍結し、サークルは 2300 万 USDC 以上を凍結しました。2021 年から 2025 年の間に、アメリカ、日本、イギリス、イスラエル、フランスの 5 ヵ国は少なくとも 1683 のブロックチェーンアドレスに制裁を実施しました。

分析:Tetherの凍結提案から実行までの平均時間は2時間を超え、高リスクアドレスが時間差を利用して資金を移動させています。

FlashRescue 联创 @DarcyAri が X プラットフォームで発表したところによると、最近、協力者と共に捜査を行っている案件において、Tether が提案の凍結アドレスを実行している間に、あるアドレスの関連資金が移動し、凍結額が減少した。FlashRescue のさらなる確認によれば、これは孤立した事件ではない。2026年8月3日現在、イーサリアムとトロンネットワーク上の2,955件のTether凍結事件を分析した結果、実体制裁、詐欺活動、マネーロンダリング、FATFブラックリスト地域、悪意のある攻撃などのリスクアドレスに関して:60のアドレスが凍結が正式に実行される前に資産を空にし、先行移動を完了し、合計で20,429,847 USDTを純移出し、凍結提案が提出された後、平均13分59秒で送金を開始し、15分15秒以内に主要資金の移動を完了した。また、113のアドレスが凍結実行前に一部の資産を移動し、約3,552.43万USDTに関与している。Tetherは凍結提案を提出してから正式に凍結を実行するまで、平均で2時間16分15秒を要し、凍結提案の公開と実際の実行の間には長い時間ウィンドウが存在する。その中で、7月3日にあるアドレス群が数分以内に連続して資金を移動し、同一アドレスに送金した後に分割移動した。上述のケースは、一部の高リスクアドレスがTetherの凍結提案を積極的に監視しており、提案の公開と凍結の実際の発効の間の時間差を利用して先行移動を実施している可能性があることを示している。このメカニズムは、関連資金の凍結失敗を引き起こし、制裁、マネーロンダリング防止および法執行協力措置の実際の効果を弱める。

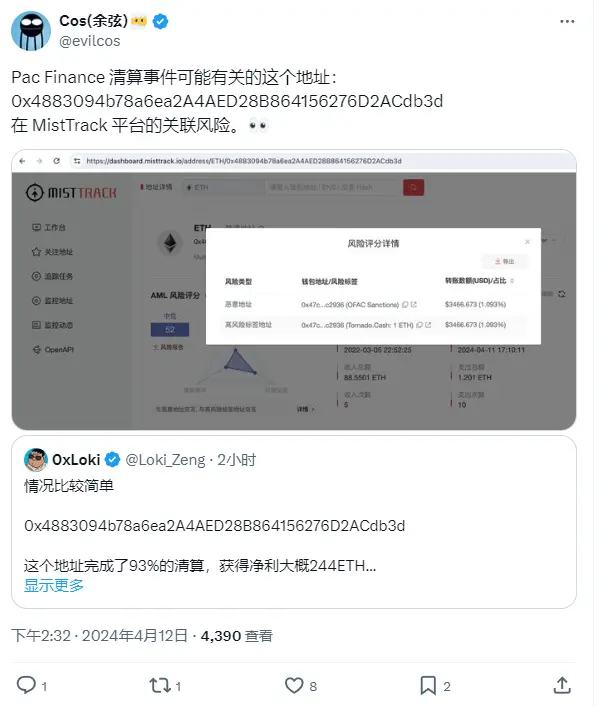
余弦:ある利益を得た244枚のETHのPac Finance清算事件に関連するアドレスが高リスクアドレスとしてマークされました。

ChainCatcher のメッセージによると、研究者 0xLoki は X プラットフォームで Pac Finance の清算事件について投稿し、アドレス(0x4883094b78a6ea2A4AED28B864156276D2ACdb3d)が 93% の清算を完了し、約 244 枚の ETH の純利益を得たと報告しています。資金の入出金はすべてブリッジを通じて行われ、清算ロボットの展開以外には他のインタラクションはありませんでした。これに対し、慢雾の創設者である余弦は、このアドレスが MistTrack プラットフォームで高リスクアドレスとしてマークされていることを示しました。以前の情報では、「2400 万ドルがプロトコルの LTV パラメータの変更により清算された」件について、Pac Finance は X で次のように返信しました。「私たちはこの問題に気づいており、影響を受けたユーザーと連絡を取り、問題解決のための計画を積極的に策定しています。私たちがローン・トゥ・バリュー(LTV)の調整に取り組む中で、必要な修正を行うためにスマートコントラクトエンジニアを任命しました。しかし、清算閾値が事前に私たちのチームに通知されることなく予期せず変更されたことが現在の問題を引き起こしました。今後、すべての将来のアップグレードが事前に議論されるように、ガバナンスコントラクトまたはタイムロックを設定します。」
余弦:ある利益を得た244枚のETHのPac Finance清算事件に関連するアドレスが高リスクアドレスとしてマークされました。
app_icon
ChainCatcher Building the Web3 world with innovations.