BTC $80,017.25 -0.62%
ETH $2,316.60 -1.17%
BNB $738.21 -0.72%
XRP $1.28 -1.20%
SOL $100.84 -0.76%
TRX $0.3300 +0.40%
DOGE $0.0767 -0.17%
ADA $0.2024 -1.43%
BCH $277.89 +1.11%
LINK $11.38 +0.01%
HYPE $76.29 +0.19%
AAVE $134.75 -1.24%
SUI $0.9082 -0.98%
XLM $0.1685 -0.66%
ZEC $1,209.28 +1.49%
AAPL $346.93 -0.01%
AMZN $248.86 +0.10%
GOOGL $321.32 +0.06%
MSFT $526.38 +0.55%
META $641.08 -0.15%
NVDA $211.68 -0.42%
TSLA $375.92 +1.14%
SNDK $1,236.39 -0.25%
INTC $86.40 -0.07%
SPCX $148.09 +0.18%
MU $881.44 -0.77%
AMD $515.00 -0.64%

도난

전체
글
뉴스 플래시

first_img 비트코인 지갑 Electrum 수정 수수료 도난 취약점

비트코인 경량 지갑 Electrum은 10월 24일 거래 수수료에 대한 악의적인 서버 공격을 공개하고, 4.8.3 버전에서 이를 수정하였으며, GitHub 보안 공지 GHSA-6jp4-8v48-cc5v에 해당합니다. 사용자가 거래를 할 때 일반적인 수수료를 추가하면 자금을 공격자에게 서명할 수 있습니다. 개발자는 사용자가 수수료 서명 후 자금을 잃었다고 보고한 것이 원인이라고 말했습니다.두 개의 보고서 결과는 달랐습니다: 한 사람은 결제 후 지갑 기록에서 거래가 교체된 것을 발견하고, 원래 결제가 비트코인 P2P 네트워크에 들어가지 않고 서버에 의해 보류되었다고 주장했습니다; 다른 사람 Raju-K12는 교체된 거래 수수료에 대해 자금을 잃었다고 했습니다. 공격 중에 악의적인 서버는 클라이언트가 방송한 새로운 거래를 보류하고, 기록에 충돌 거래를 삽입하여 원래 출력을 공격자의 주소로 변경했습니다. 해당 교체 거래는 당시 서명이 유효하지 않았지만, 경량 클라이언트는 확인되지 않은 거래 전 이러한 서명을 검증하지 않았습니다; 사용자가 RBF를 통해 수동으로 수수료를 추가하고 서명한 후 공격자가 수취를 완료했습니다. 두 사람 모두 공격자의 주소가 합법적인 수취 주소의 마지막 네 자리와 동일하다고 주장했습니다. 공지에서는 도난 금액, 거래 식별자 또는 공격자의 주소를 공개하지 않았습니다.패치는 제출 90fe308에 해당하며, 메모리 풀 거래를 로컬 기록에 쓰기 전에 해당 지갑의 자체 입력 서명을 검증하지만, 지갑 외부 주소의 입력은 덮어쓰지 않으며, 완전한 합의 검증도 수행하지 않습니다. 공지는 업그레이드하지 않은 사용자가 매번 서명할 때 출력 주소와 금액을 검증할 것을 권장합니다; 자체 또는 신뢰할 수 있는 서버에 연결된 클라이언트는 이 공격의 영향을 받지 않습니다. 타임라인상으로는 10월 11일 처음으로 비공식적으로 공개되었고, 10월 18일 수수료 손실 보고를 받았으며, 수정 버전은 10월 23일 태그가 붙었고, 바이너리 및 공개 발표는 10월 24일에 이루어졌습니다.

NGRAVE가 피싱 공격을 당했습니다: 약 70개의 지갑이 도난당해 256만 달러가 사라졌습니다

디지털 하드웨어 지갑 제조업체 NGRAVE가 공격자가 LIQUID 애플리케이션에서 사용하는 제3자 알림 서비스를 해킹하여 사용자에게 가짜 보안 경고를 전송했으며, 이로 인해 약 70개의 지갑 주소가 4개의 블록체인에서 약 256만 달러가 도난당했다고 밝혔습니다. 이 중 비트코인 손실은 약 177만 달러, XRP는 약 45.4만 달러, 이더리움 자산은 약 31.6만 달러, 스텔라 약 1.8만 달러입니다.공격자는 사용자가 위조된 웹사이트를 클릭하도록 유도하고 24단어 복구 구문이나 Perfect Key를 입력하게 한 후, 자동화된 스크립트를 통해 몇 분 만에 자산을 이동시켰습니다. NGRAVE는 ZERO 하드웨어 지갑과 개인 키는 직접적으로 해킹되지 않았으며, 피해자는 피싱 과정에서 자발적으로 복구 증명을 제공했다고 밝혔습니다. 무단 접근은 10월 11일부터 시작되었을 수 있습니다. 공격자가 접근 키를 얻은 후, 더 넓은 권한을 가진 키를 확보하고 10월 17일에 가짜 알림을 전송했습니다; NGRAVE는 알림이 나타난 후 약 1분 만에 이상을 발견했지만, 첫 번째 지갑은 6분 후에 비워졌고, 알림 시스템은 그날 밤에 종료되었습니다.NGRAVE의 CEO는 회사가 암호 보안 기업으로서 가장 기본적인 보안 책임을 다하지 못했다고 말하며, 영향을 받은 키를 교체하고 이중 승인, 도메인 제한 및 긴급 종료 메커니즘을 추가했다고 밝혔습니다. 회사는 또한 영향을 받은 사용자에게 새 지갑을 만들고 지원 팀에 연락할 것을 권장하며, 일부 장치 정보, 지갑 활동, IP 주소 및 대략적인 위치가 노출되었을 수 있다고 경고했습니다.

Bybit CEO: 작년 연말에 도난 손실을 보상했으며, 글로벌 확장의 황금기는 지나갔습니다

Bybit CEO 벤 저우는 최근 우쉐와의 인터뷰에서 Bybit가 지난해 말 수수료 등 운영 수익을 통해 북한 해커 공격으로 인한 손실을 보전했다고 밝혔습니다. 그는 앞으로도 거래 플랫폼이 해커 공격을 받을 것이라고 생각하며, 안전 시스템은 "반드시 도난당할 것이라는 가정"을 바탕으로 설계되어야 한다고 강조했습니다.경쟁에 관해서 벤 저우는 글로벌 거래 플랫폼의 확장 황금기가 이미 지나갔다고 생각하며, 업계는 더욱 통합될 것이고, 면허와 지역 운영 능력을 갖춘 지역 거래 플랫폼은 여전히 기회가 있다고 밝혔습니다. 그는 Bybit의 올해 이익이 전년 대비 감소했으며, 주식 등 전통 자산 거래 사업이 현재 암호화 사업에서 발생한 영향을 보전하기에는 부족하다고 전했습니다.미국 시장에 대해서 그는 Bybit가 여전히 적절한 진입 기회를 기다리고 있으며, 소매 사용자 기반을 가진 현지 기관과의 협력을 선호한다고 밝혔습니다. 향후 1년 동안 핵심 전략은 지역화 발전과 심층 현지화에 집중될 것이라고 덧붙였습니다. 그는 또한 Bitget의 보안 사건과 Bybit의 도난 사건의 차이점, 그리고 플랫폼 내부에서 AI의 대규모 적용이 가져오는 데이터 보안 도전 과제에 대해서도 언급했습니다.
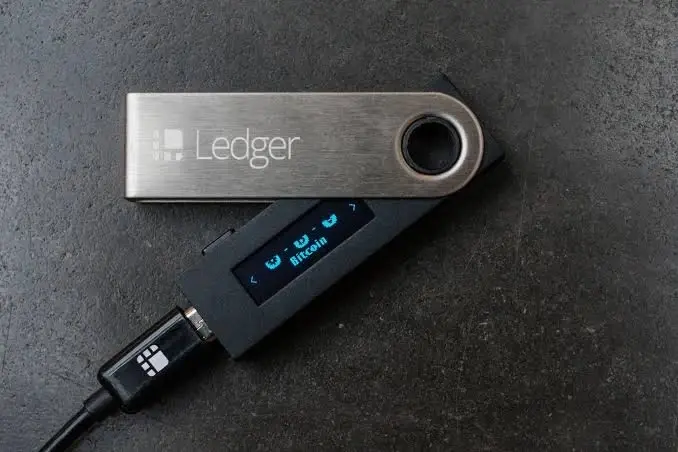
Mt. Gox 전 CEO: Ledger 공격 세부 사항 공개, 하드웨어 지갑 공급망 공격으로 1억 달러 도난

비트코인 뉴스에 따르면, 비트코인 뉴스는 팟캐스트를 발표했으며, Mt. Gox의 전 CEO 마크 카펠레스와 재단 CEO 잭 허버트가 암호화 산업 역사상 가장 큰 공급망 공격에 대해 논의했습니다.마크 카펠레스는 자금이 도난당하기 3주 전에 스파이 임플란트를 발견하고 레저에 연락했지만 응답을 받지 못했다고 말했습니다. 해당 임플란트는 숨겨진 셀룰러 모뎀을 내장하고 있어 화면에 있는 니모닉을 직접 읽을 수 있으며, 레저 자체의 검사를 통해서도 확인할 수 있습니다. 비밀번호 구문을 설정하더라도 니모닉이 도난당하는 것을 피할 수 없습니다.마크 카펠레스는 500만 달러가 있다면 X선으로만 발견할 수 있는 임플란트를 제작할 수 있다고 말했습니다. 프로그램에서는 하드웨어 지갑 유통업체 모델, 공격 뒤에 있는 말레이시아 유통업체, 도난당한 암호화 자산의 체인 상 추적, 공격이 유럽으로 확산되는 이유, 트레저가 목표가 되지 않은 이유, 하드웨어 지갑 보안 및 다자 계산 솔루션에 대해서도 논의했습니다. 프로그램 타임라인에 따르면, 하드웨어 지갑에서 도난당한 금액은 1억 달러에 달하며, 그 중 24시간 이내에 8600만 달러가 이체되었습니다.
app_icon
ChainCatcher Building the Web3 world with innovations.

