BTC $77,486.83 -4.83%
ETH $2,237.78 -4.95%
BNB $701.69 -6.50%
XRP $1.25 -4.03%
SOL $94.89 -7.03%
TRX $0.3340 +0.89%
DOGE $0.0761 -4.56%
ADA $0.1933 -5.39%
BCH $294.45 +4.14%
LINK $11.18 -5.69%
HYPE $92.80 -0.53%
AAVE $126.19 -6.96%
SUI $0.8963 -5.31%
XLM $0.1707 -0.48%
ZEC $1,247.13 -5.52%
AAPL $348.24 -0.30%
AMZN $240.90 -3.30%
GOOGL $283.33 -1.42%
MSFT $523.22 -0.26%
META $622.76 -1.21%
NVDA $206.40 -3.79%
TSLA $401.69 -1.29%
SNDK $1,185.22 -13.54%
INTC $65.95 -29.42%
SPCX $138.47 -4.40%
MU $887.18 -6.83%
AMD $511.95 -10.94%

攻撃手法

すべて
記事
速報

北朝鮮のハッカー組織Lazarusが過去一年で最も多く使用した攻撃手法は標的型フィッシングです。

AhnLab が発表した『2025年ネットワーク脅威トレンドと2026年セキュリティ展望』レポートによると、北朝鮮背景のハッカー組織 Lazarus が過去12ヶ月で最も多く言及されており、主に「標的型フィッシング」を利用して攻撃を実施し、講演会の招待や面接のリクエストなどのメールに偽装してターゲットを誘導しています。レポートでは、Lazarus が今年2月21日の Bybit のハッキング事件(損失14億ドル)や最近の韓国取引所 Upbit の3000万ドルの脆弱性攻撃など、複数の重大な攻撃の主要な容疑者と見なされていると述べています。AhnLab は、セキュリティを向上させるために、企業は定期的なセキュリティ監査、迅速なパッチ更新、従業員教育の強化を含む多層防御システムを構築する必要があると述べています。同社はまた、個人ユーザーに対して多要素認証の使用、未知のリンクや添付ファイルの慎重な取り扱い、個人情報の過度な露出の回避、公式チャネルからのみコンテンツをダウンロードすることを推奨しています。AhnLab は、AI アプリケーションの普及に伴い、攻撃者が識別が難しいフィッシングメール、偽装ページ、ディープフェイクコンテンツを生成しやすくなるため、今後関連する脅威がさらに複雑化する可能性があると指摘しています。(Cointelegraph)

慢雾余弦:CEXの盗難事件の攻撃者が北朝鮮のハッカーLazarus Groupであることを確認し、その攻撃手法を明らかにしました。
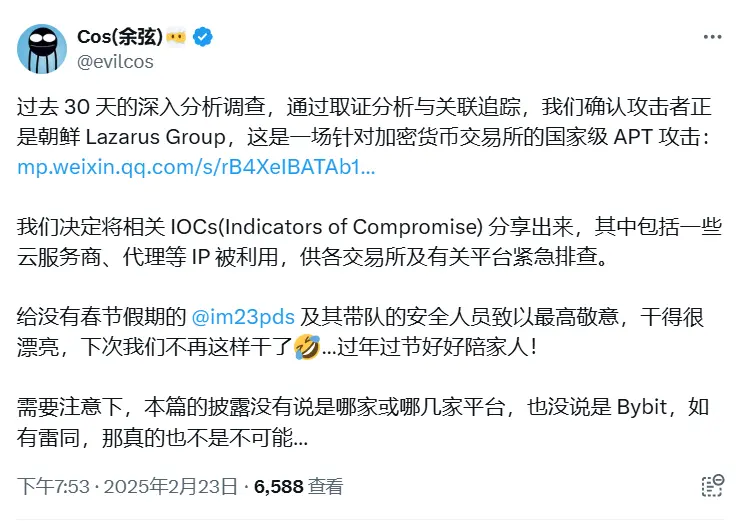
ChainCatcher のメッセージによると、SlowMist の創設者である余弦はソーシャルプラットフォームで次のように述べています。「証拠分析と関連追跡を通じて、CEX の盗難事件の攻撃者が北朝鮮のハッカー組織 Lazarus Group であることを確認しました。これは暗号通貨取引プラットフォームに対する国家レベルの APT 攻撃です。関連する IOC(Indicators of Compromise)を共有することに決定しました。その中にはいくつかのクラウドサービスプロバイダーやプロキシなどの IP が利用されています。注意が必要なのは、本記事の開示ではどのプラットフォームであるかは言及されておらず、Bybit であるとも言っていません。もし類似の事例があれば、それは本当に不可能ではありません。」攻撃者は pyyaml を利用して RCE(リモートコード実行)を行い、悪意のあるコードを配信し、ターゲットのコンピュータやサーバーを制御しました。この方法はほとんどのウイルス対策ソフトウェアの検出を回避しました。パートナーと情報を同期した後、さらに複数の類似の悪意のあるサンプルを取得しました。攻撃者の主な目標は、暗号通貨取引プラットフォームのインフラを侵入し、ウォレットの制御を取得し、その結果としてウォレット内の大量の暗号資産を不正に移転することです。SlowMist は Lazarus Group の攻撃方法を明らかにするまとめ記事を発表し、社会工学、脆弱性の悪用、権限の昇格、内部ネットワークへの侵入、資金移転などの一連の戦術を分析しました。また、実際のケースに基づいて APT 攻撃に対する防御の提案をまとめ、業界に参考を提供し、より多くの機関がセキュリティ防護能力を向上させ、潜在的な脅威の影響を減少させることを願っています。
慢雾余弦:CEXの盗難事件の攻撃者が北朝鮮のハッカーLazarus Groupであることを確認し、その攻撃手法を明らかにしました。
app_icon
ChainCatcher Building the Web3 world with innovations.