バイナンス事件の全復盤:バイナンスの8つのチェーンのホットウォレットが盗まれ、628億ドルの損失
 核心的な視点

 バイナンスが盗まれた62.8億ドル、8つのチェーンが全て失守
著者:Dickson(@DicksonWuML)
編纂:深潮 TechFlow
深潮導読:バイナンスのホットウォレットがハッキングされたのは、今日の暗号市場で最大の事件です。CertiKのエンジニアでSEALメンバーのDicksonが、チェーン上の記録を逐次追跡し、攻撃者がTornado Cashから資金を引き出し、EIP-7702を用いてバイナンスのイーサリアムホットウォレットを乗っ取る準備をし、Tether、Circleなどの発行者とともに時間を稼ぐために凍結するまでの全過程を再現しました。文中の金額と時間は、著者が投稿した時点(北京時間10月30日約8時)のチェーン上の統計に基づいており、時間はUTC(+8時間、すなわち北京時間)で、バイナンスの公式確認はまだ得られていません。
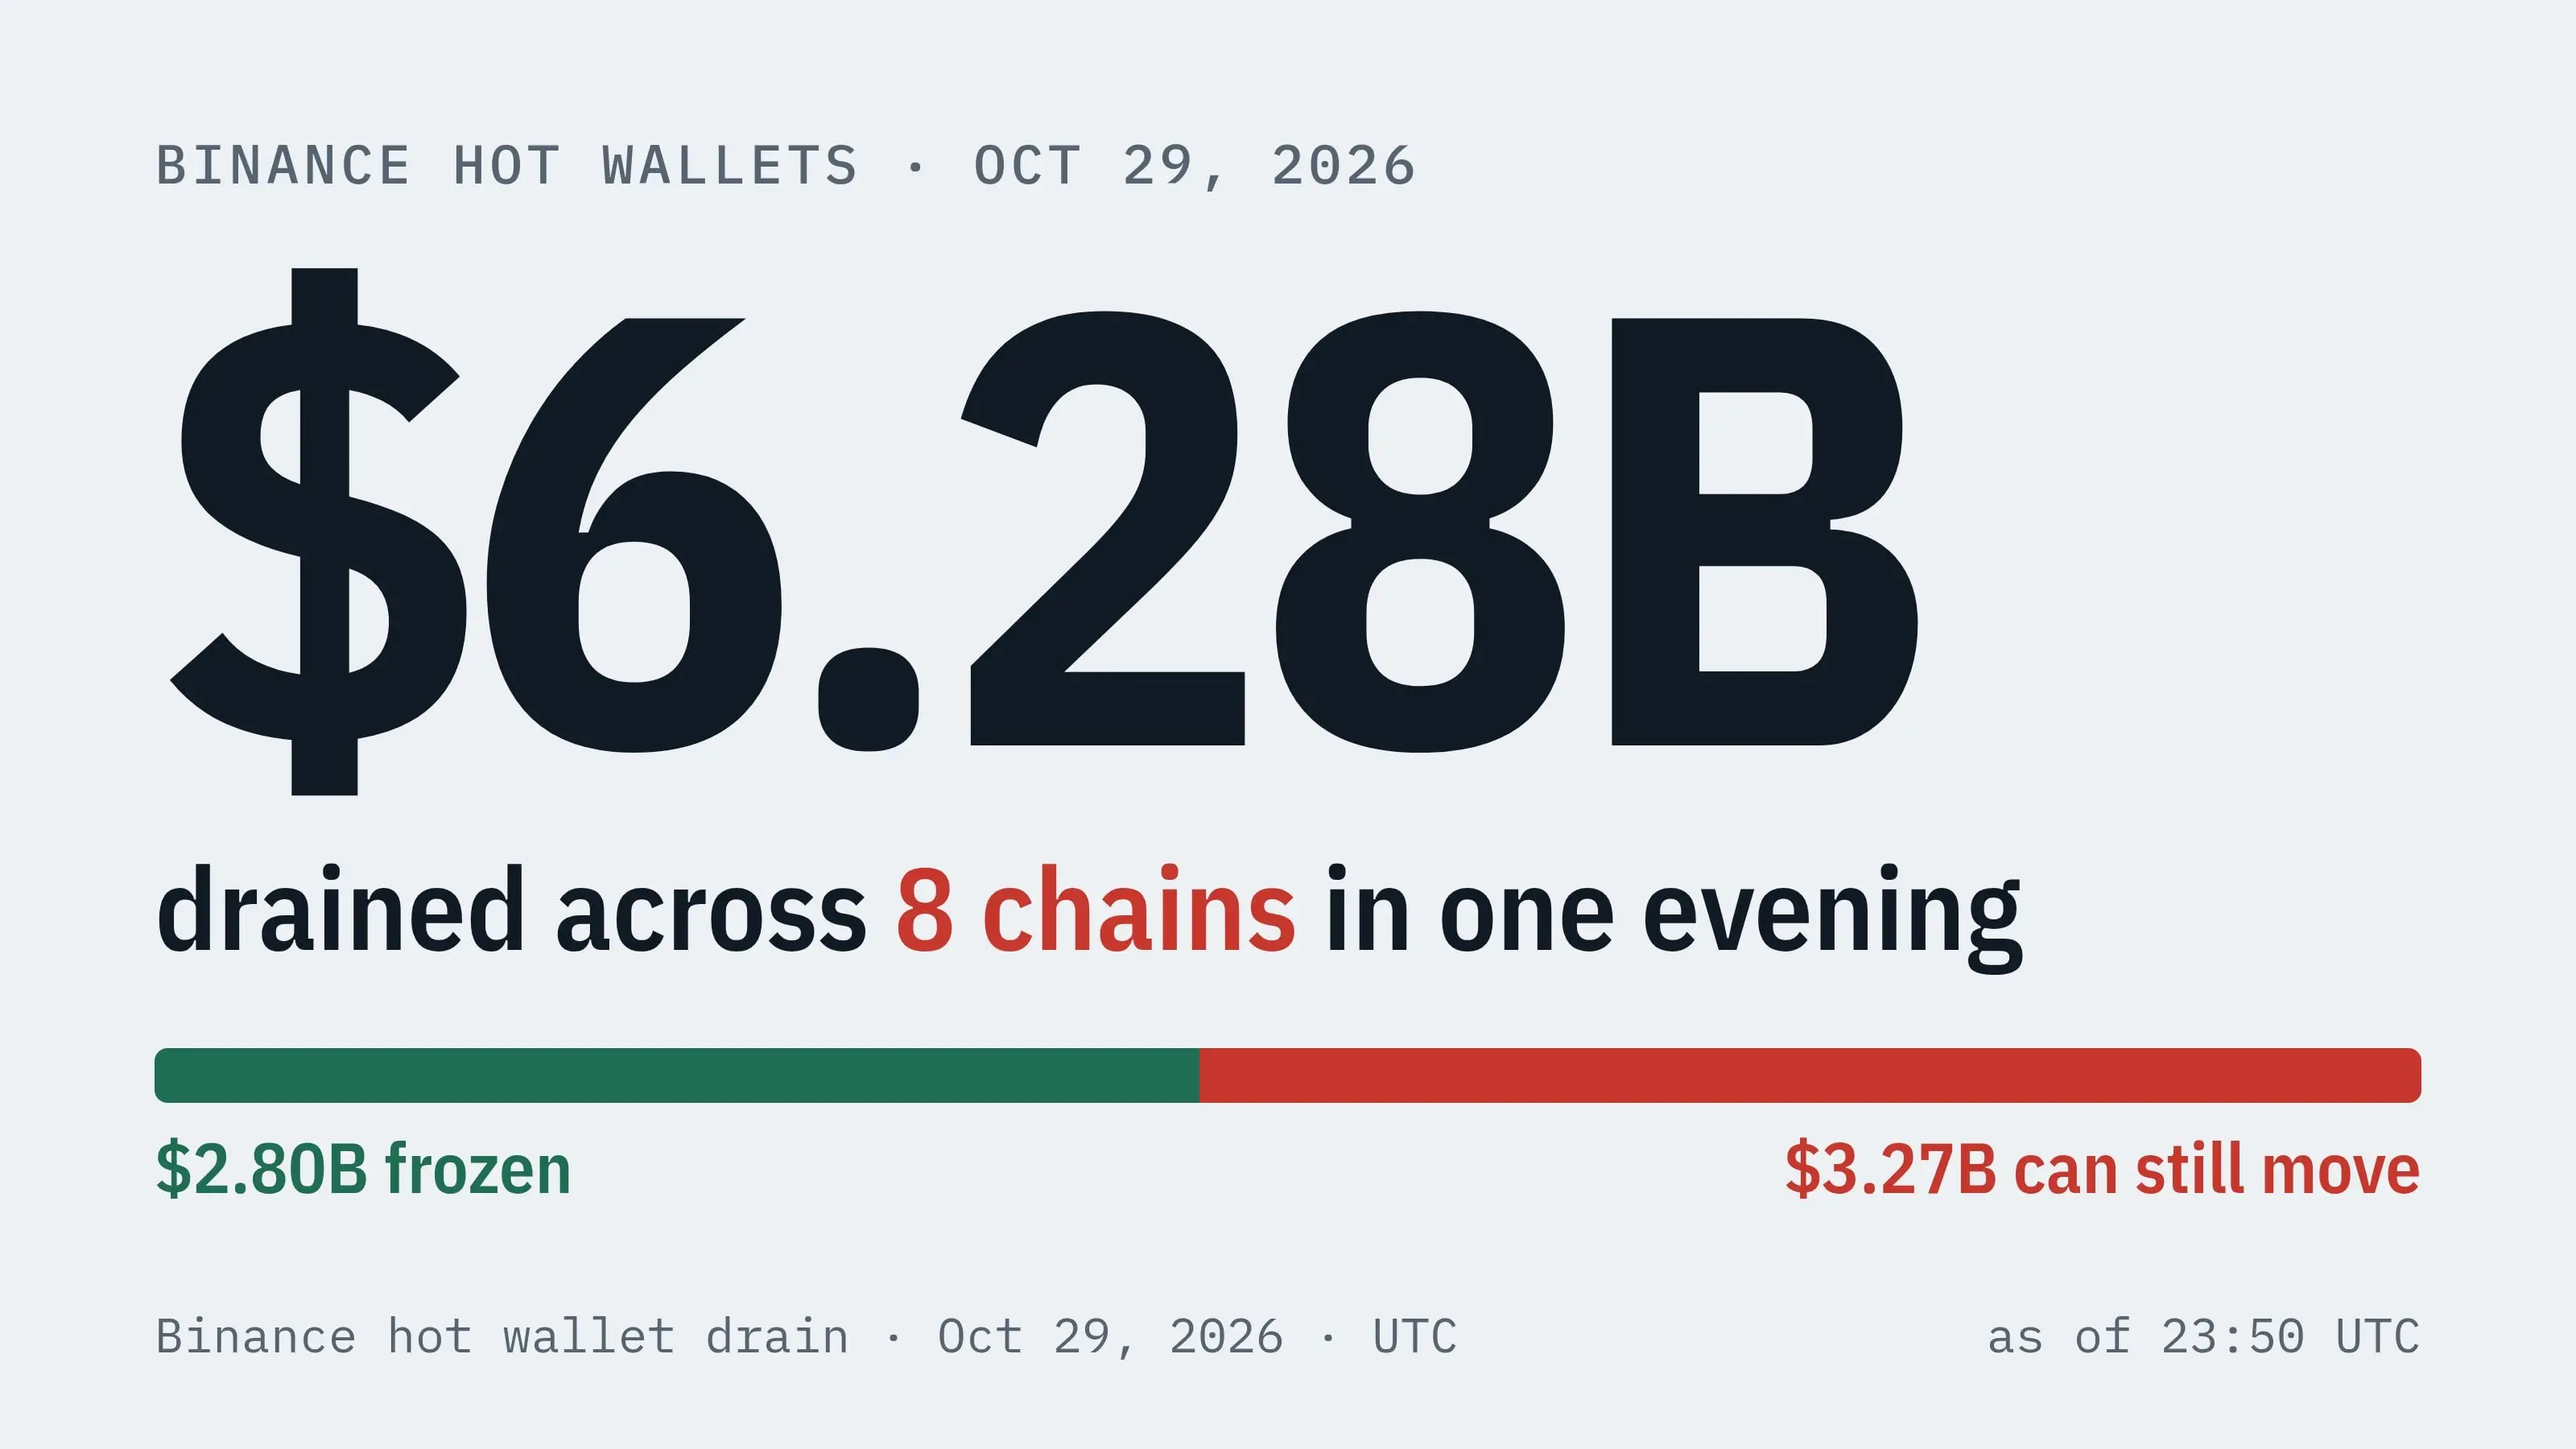
バイナンスのホットウォレットは、今日8つのチェーンで約628億ドルを失いました。そのうち607億ドルは最初の55分以内に転送され、その後攻撃者はイーサリアムのウォレットの一つを2時間以上にわたって繰り返し清掃しました。
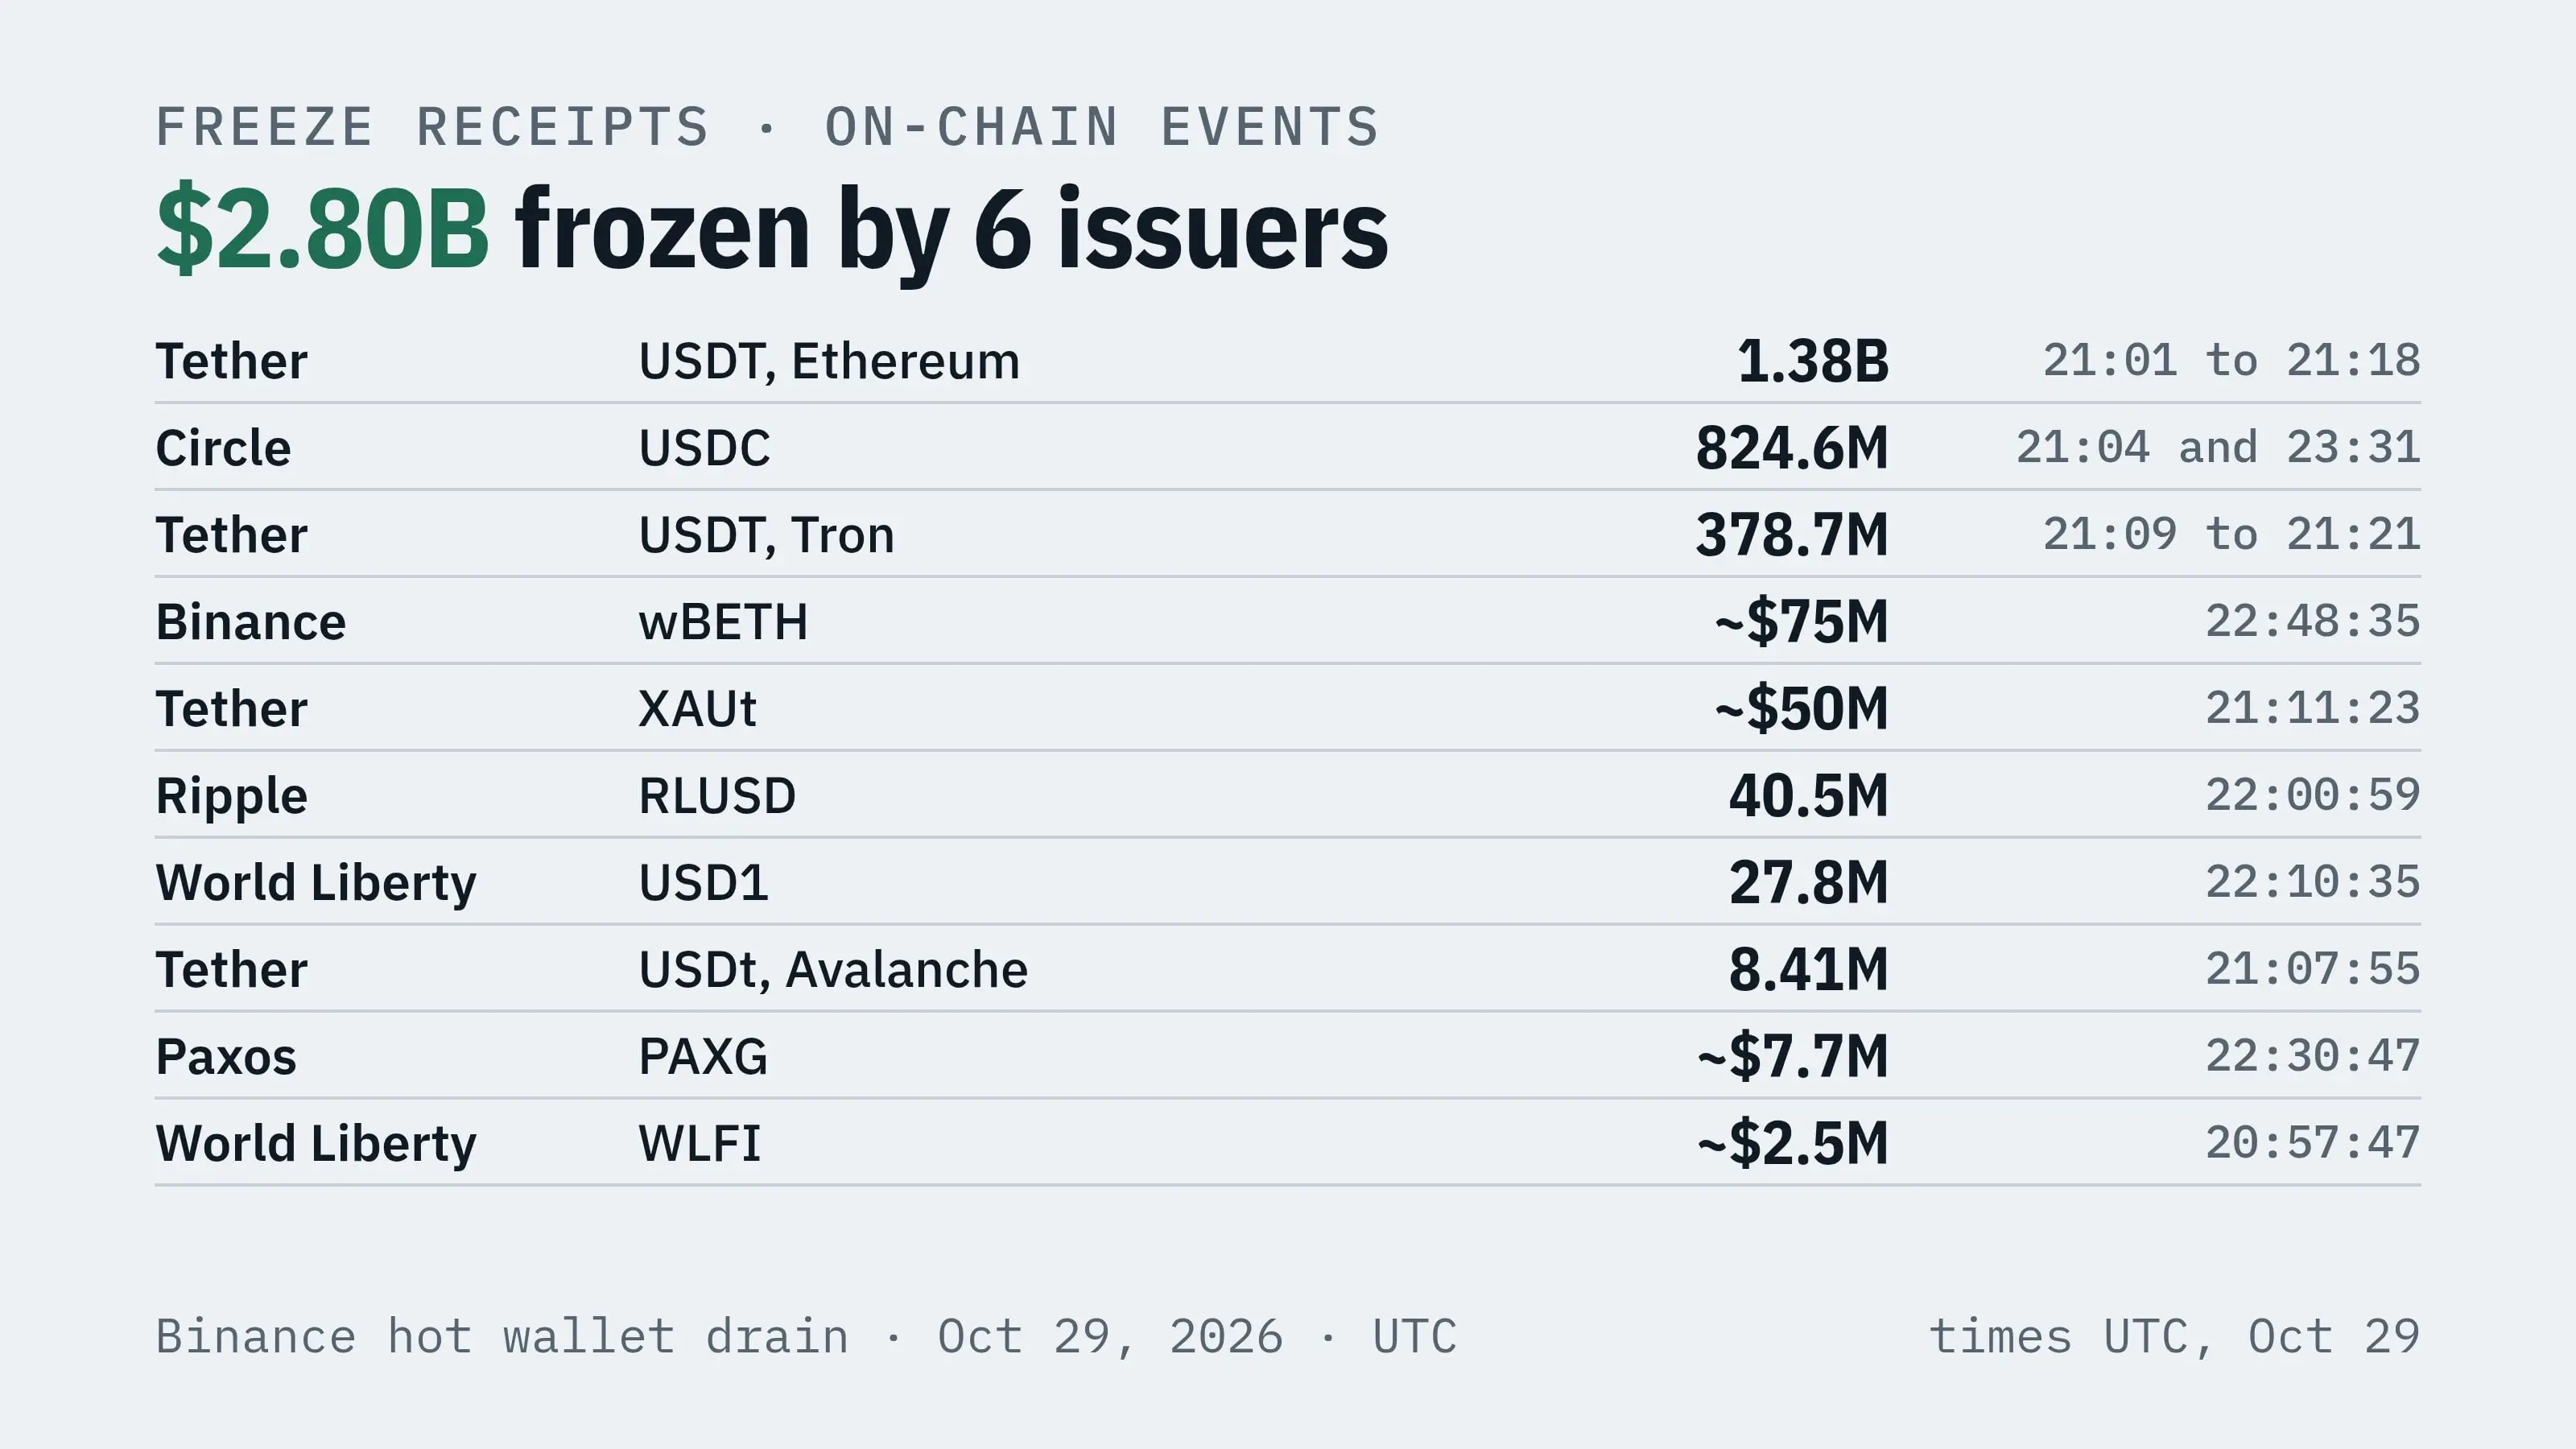
その後、Tether、Circle、Ripple、Paxos、World Liberty、バイナンスは約280億ドルを凍結しました。まだ約327億ドルが自由に移動可能で、主にBTCとETHです。
私はチェーン上でこの一連の出来事を完全に追跡しました。攻撃者が凍結前に資金を移動させる方法を🧵
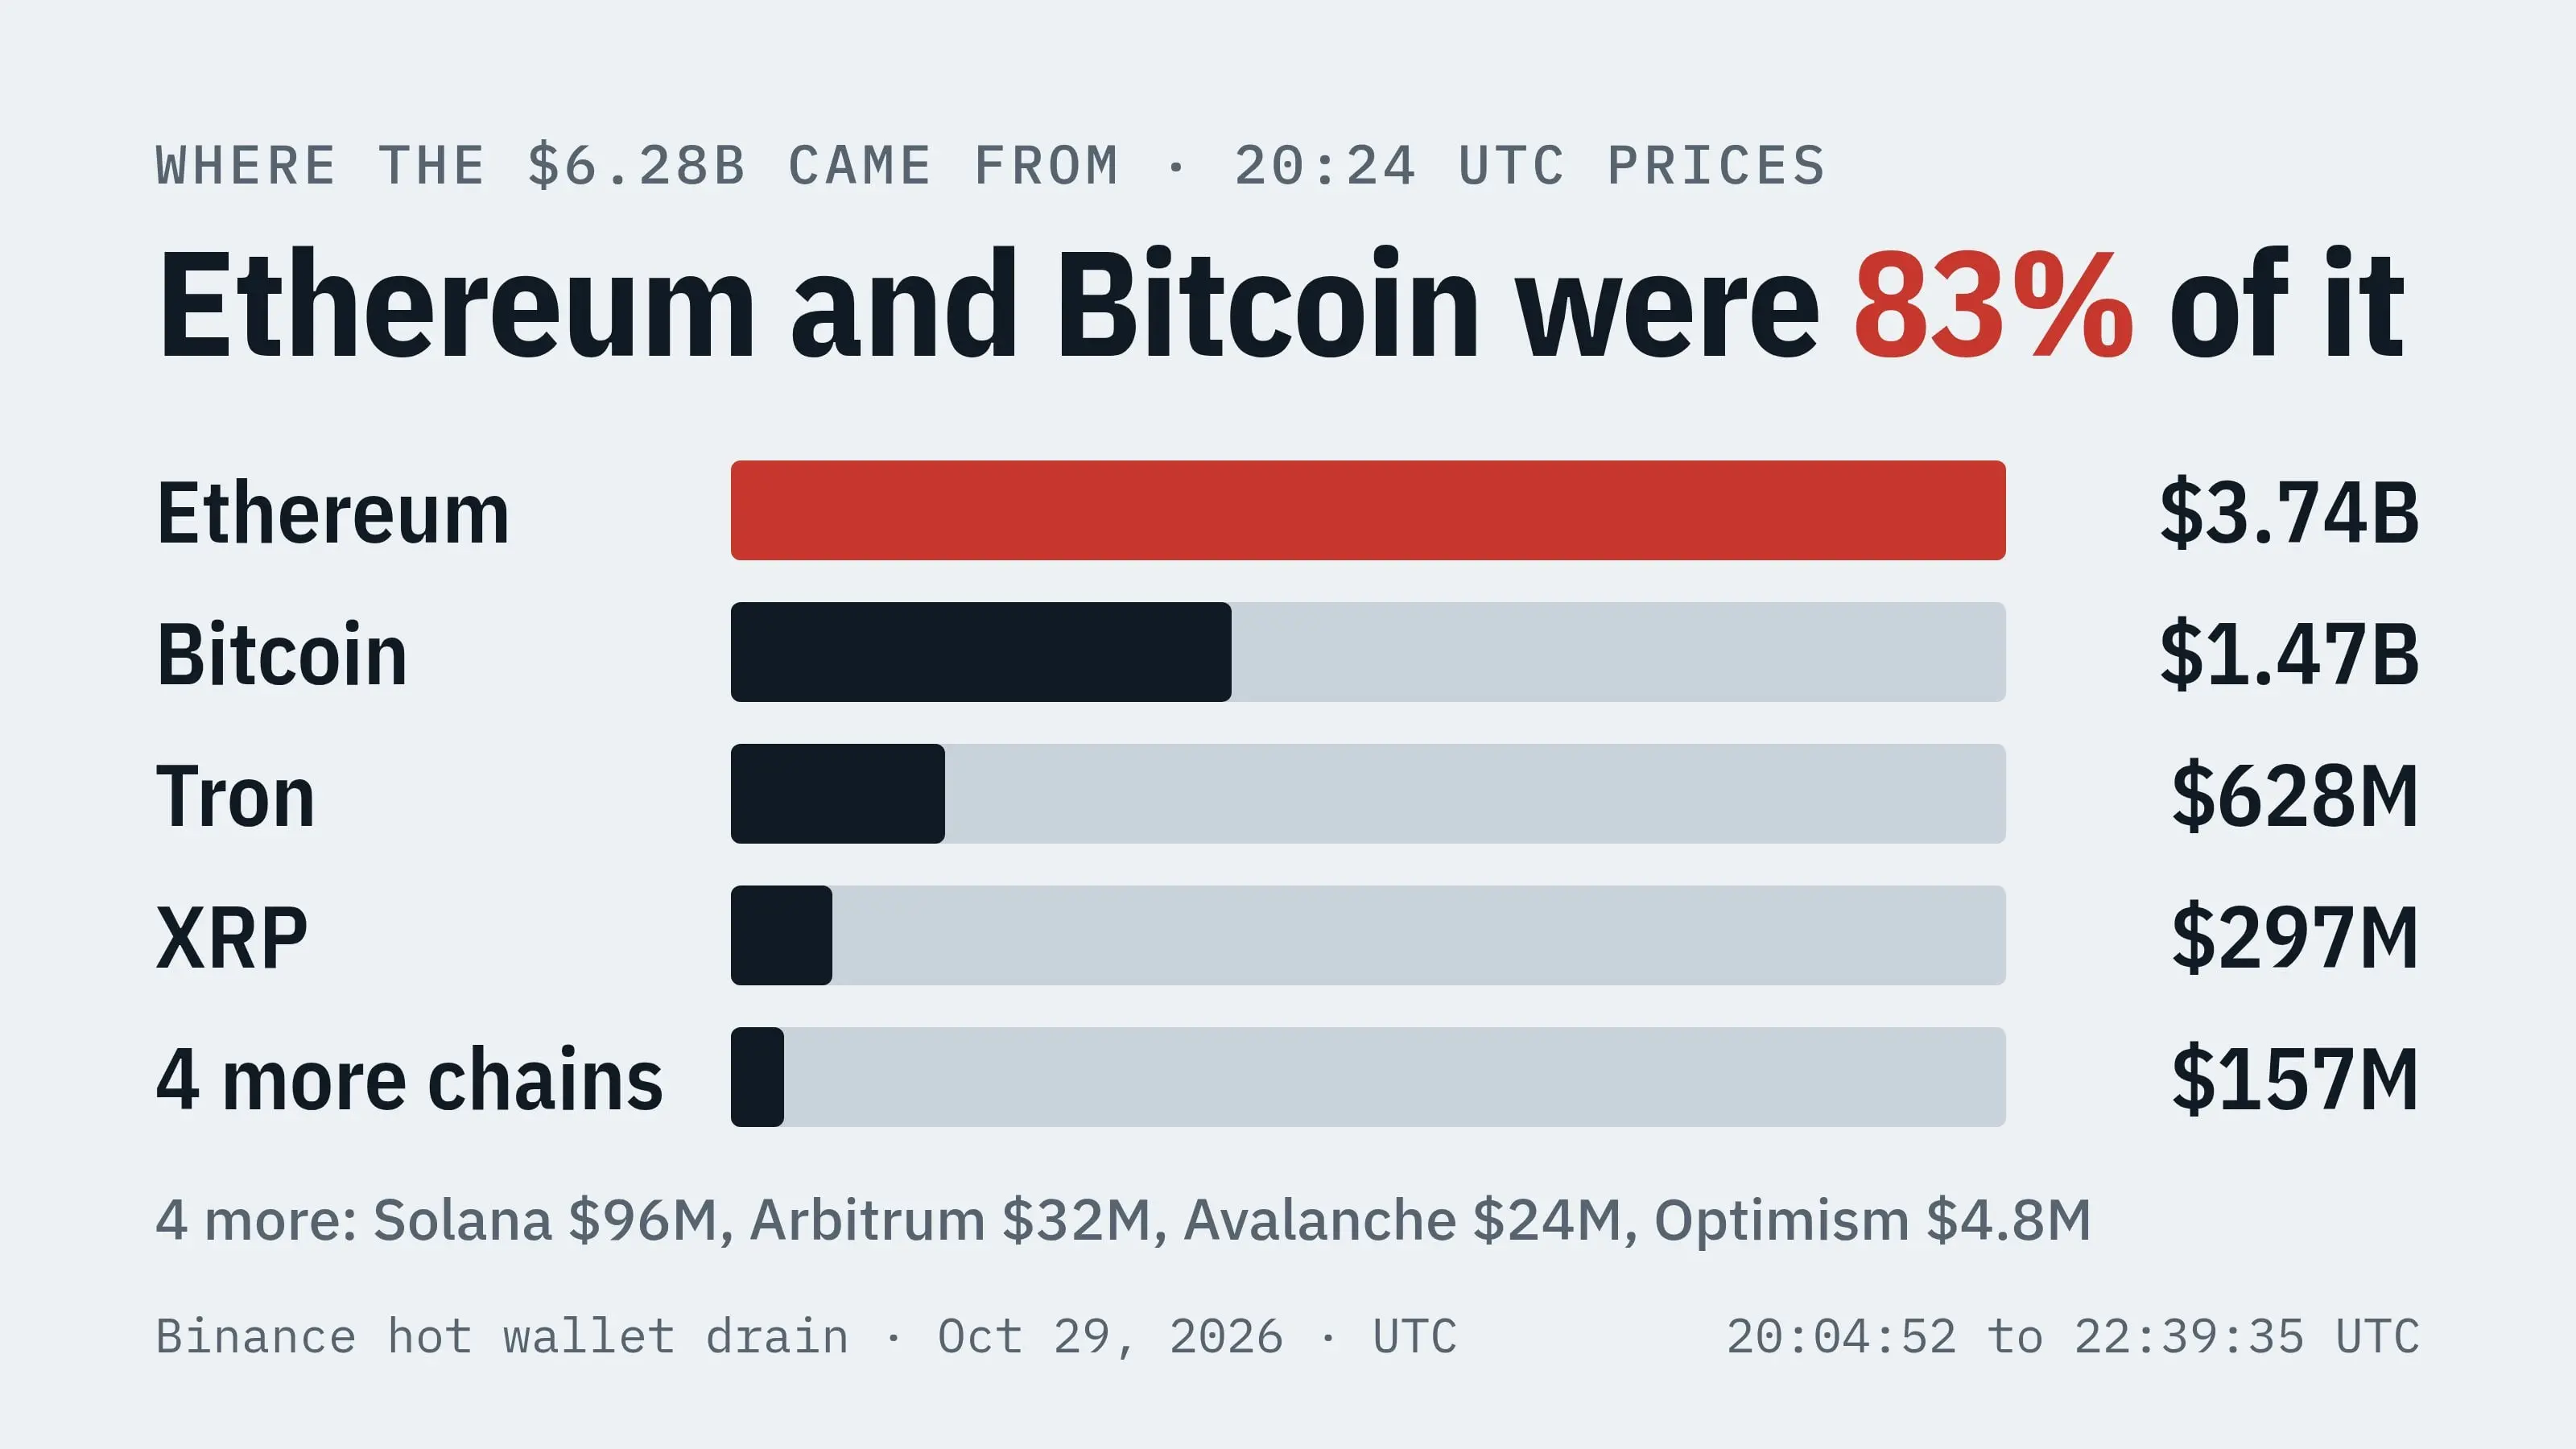
628億ドルの出所(UTC 20:24の価格に基づく):
• イーサリアム 374億ドル
• ビットコイン 18,270.2 BTC、147億ドル
• トロン 6.127億 USDT + 4640万 TRX、6.275億ドル
• XRP 2.335億 XRP、2.965億ドル
• ソラナ 970,522 SOL、9610万ドル
• アービトラム 8,426 ETH + 7460万 ARB、3180万ドル
• アバランチ 181万 AVAX + 841万 USDt、2430万ドル
• オプティミズム 4420万 OP、480万ドル
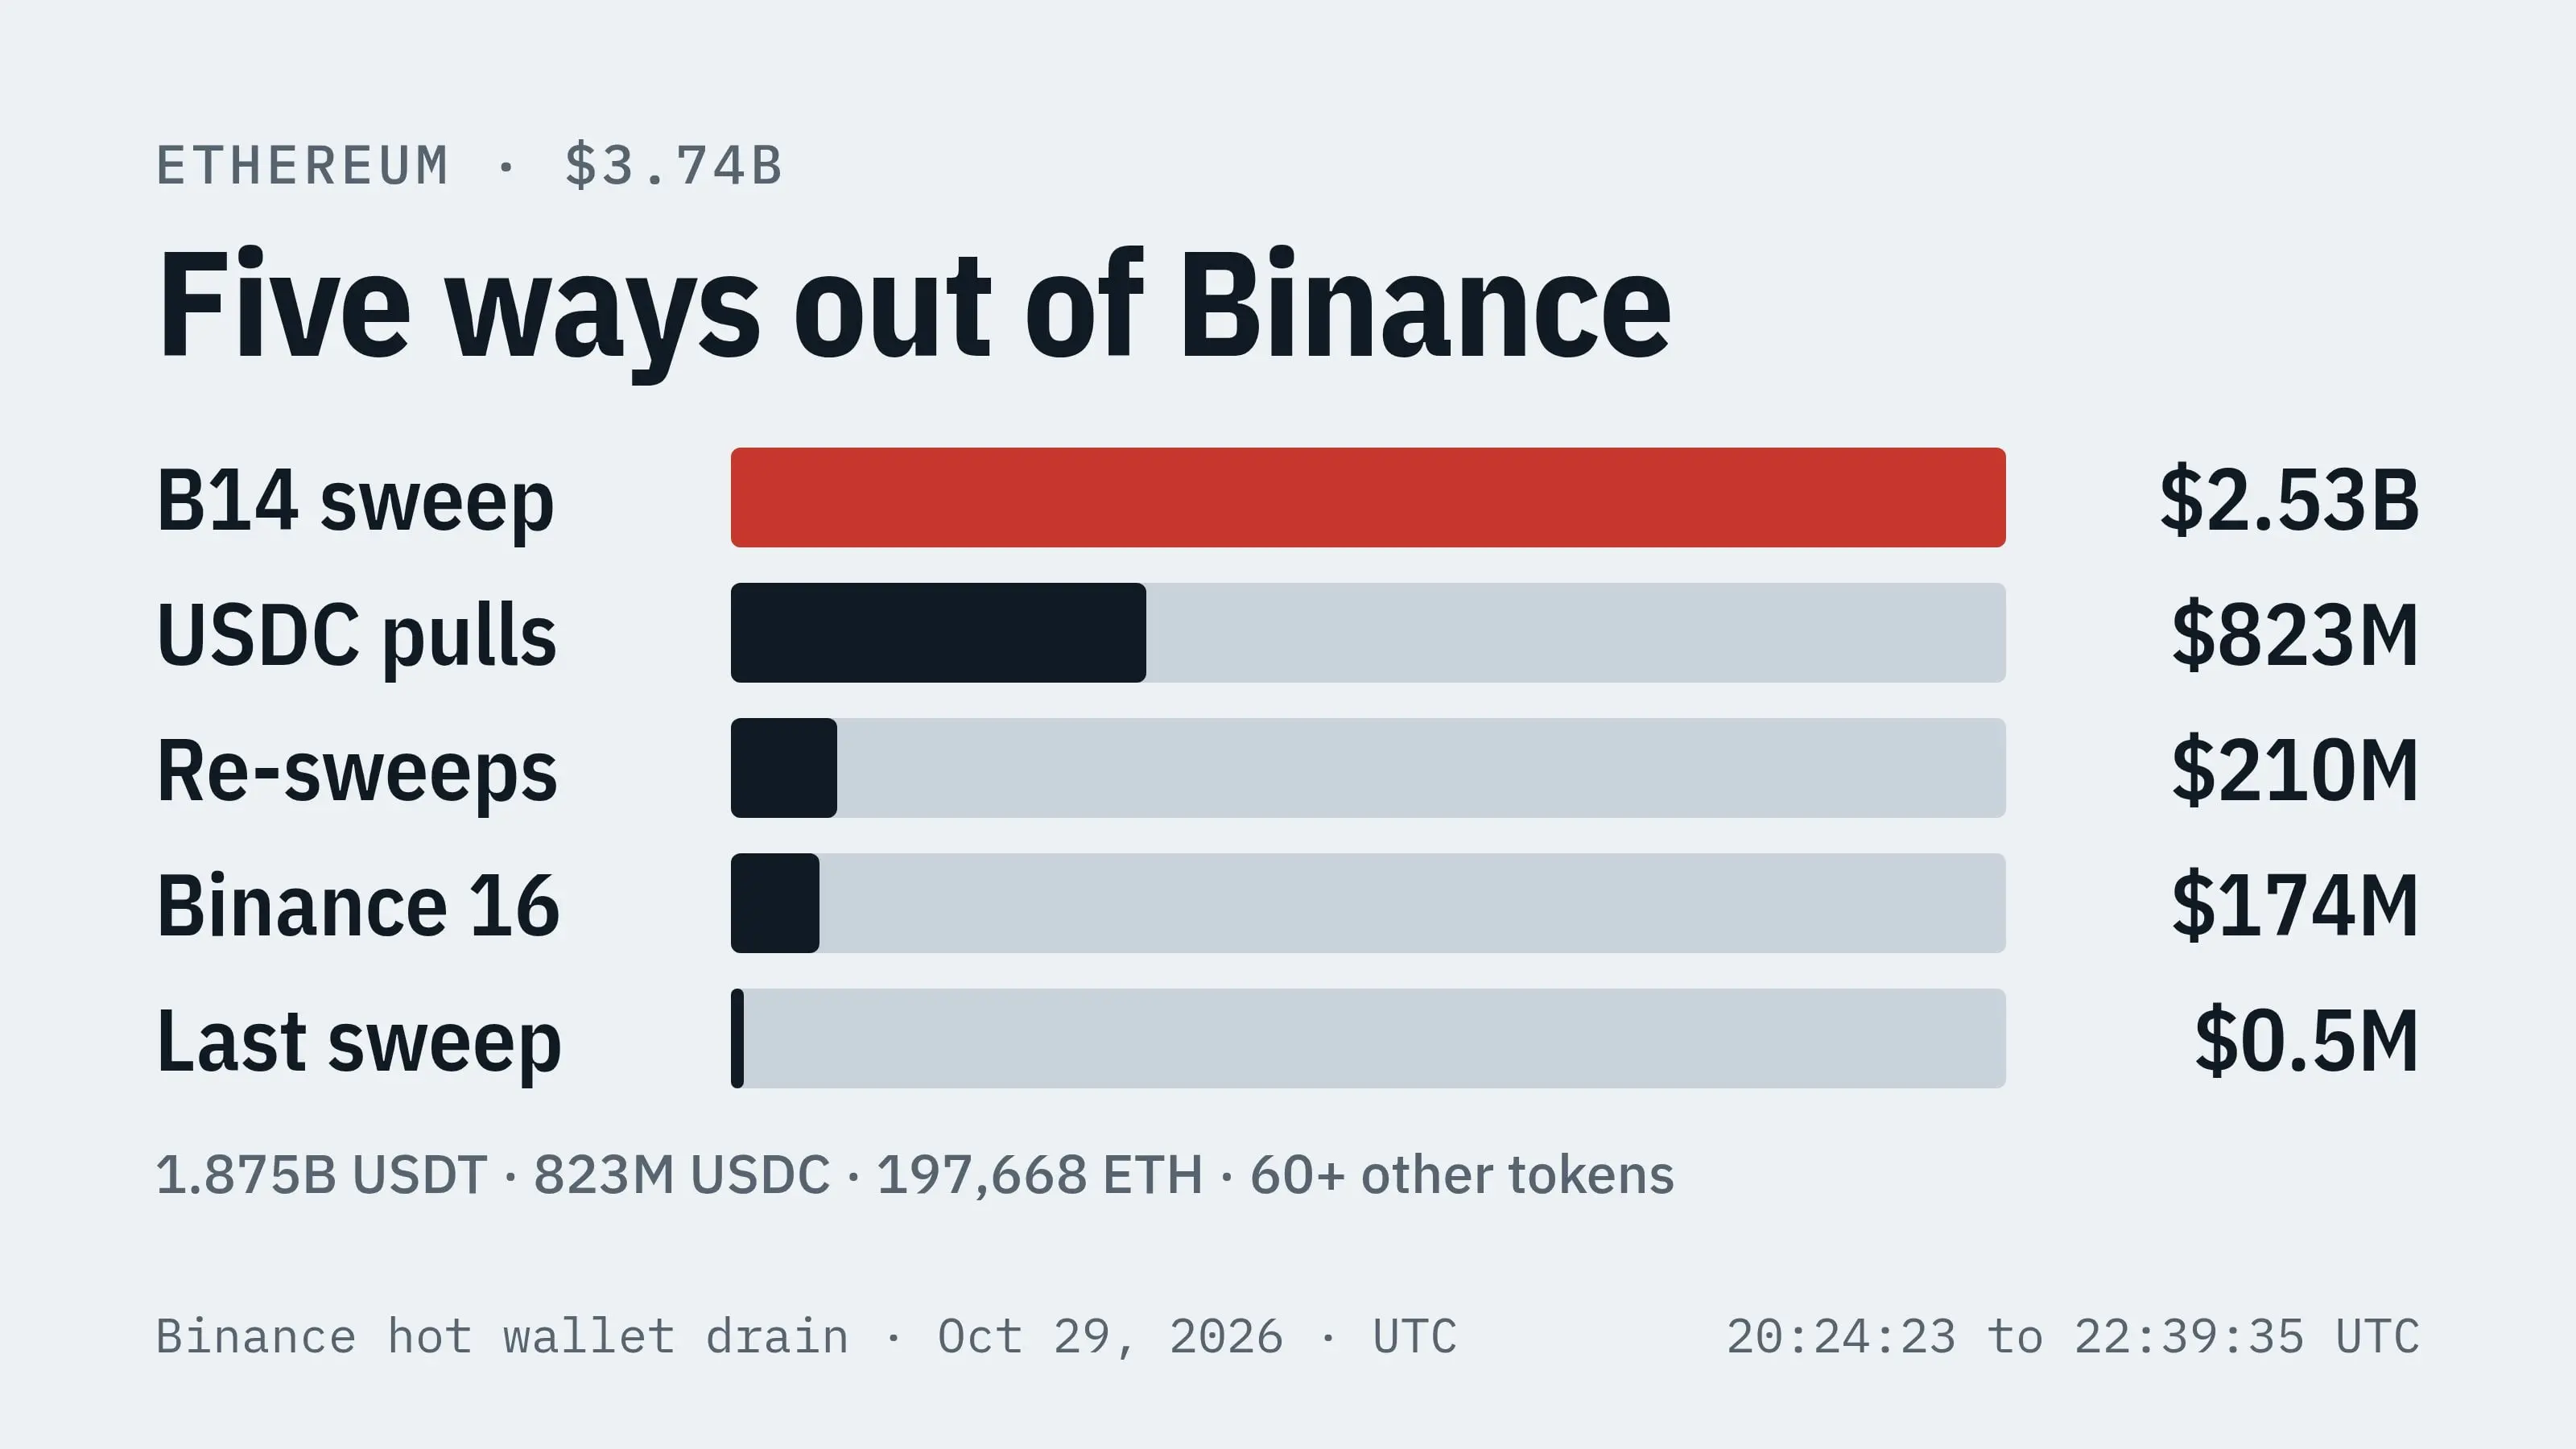
イーサリアム上の374億ドルは5回に分けて流出しました:
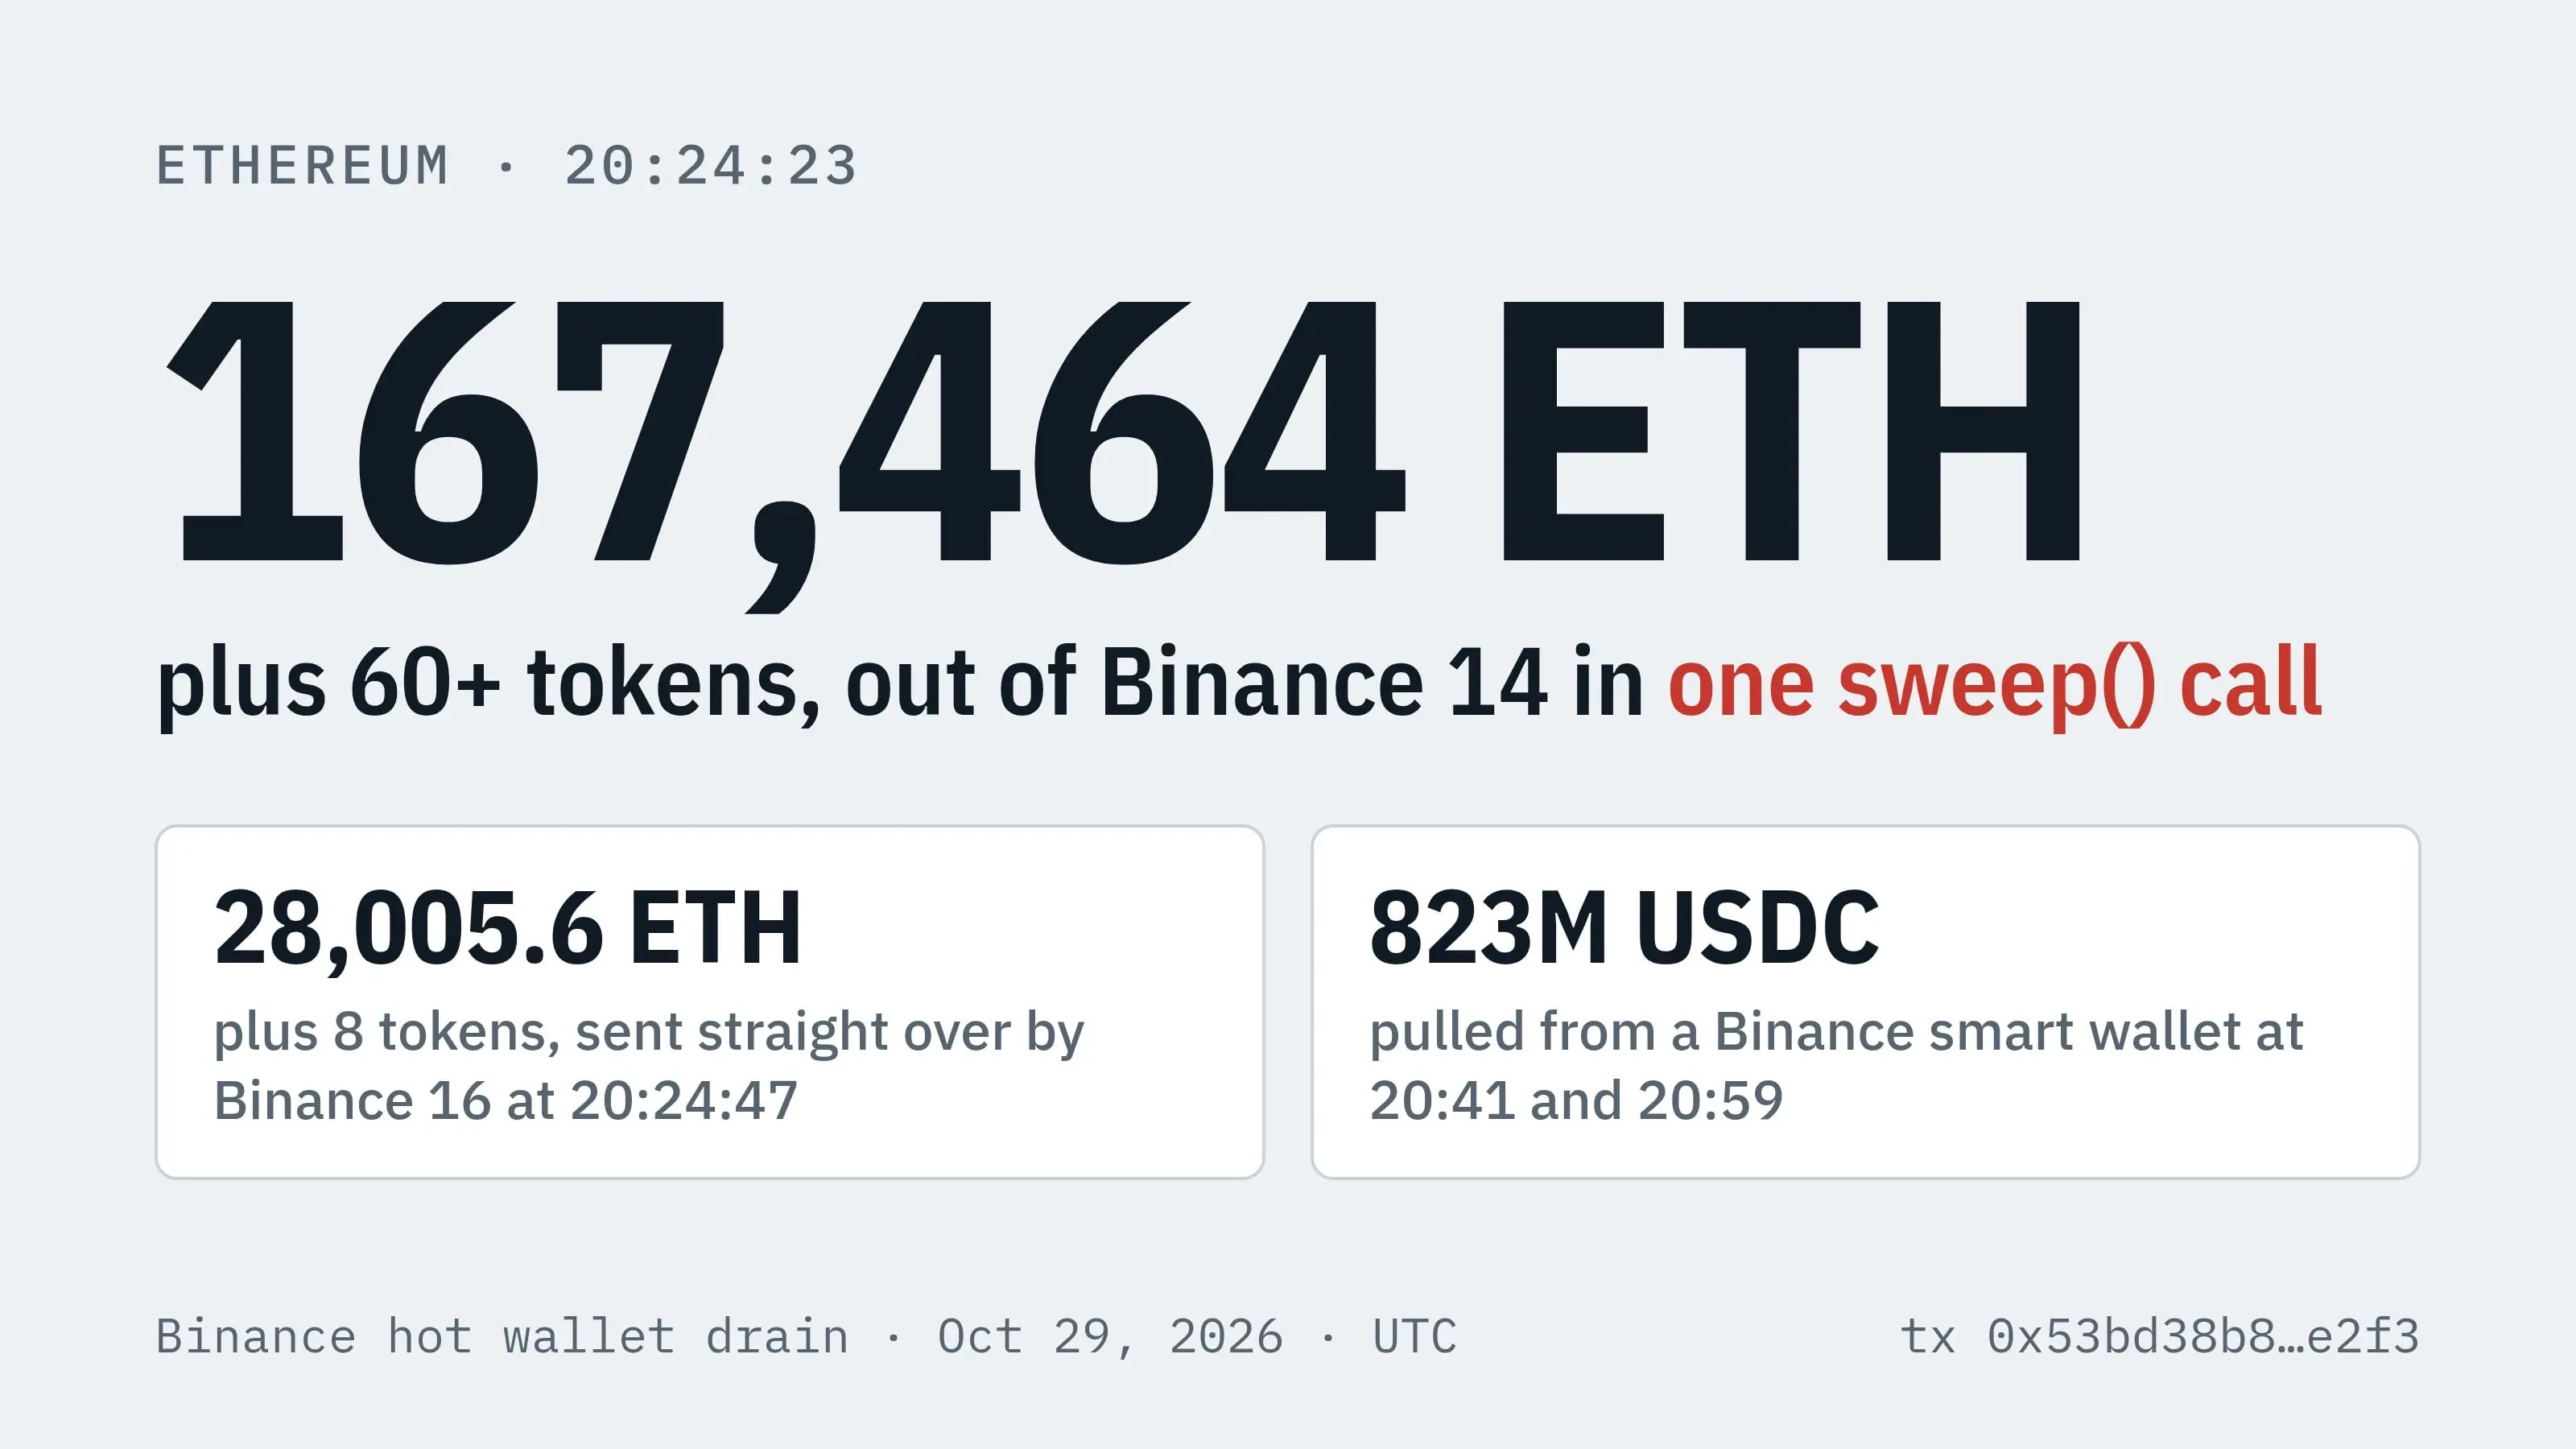
• 20:24:23、バイナンス14に対して一度のsweep()を実行:167,464.25 ETH、16.15億USDTおよびその他61種類のトークン、合計25.3億ドル
• 20:41と20:59、バイナンス14を信頼するバイナンススマートウォレットから7.8億 + 4300万USDCを転出、合計8.226億ドル
• 20:24:47、バイナンス16が9件の送金を署名し、直接攻撃者に送金:28,005.6 ETH、5570万USDT、2590万RLUSD、84.5 WBTC、82万UNI、1,199 XAUt、1880万ENA、30.46万LINK、5836億PEPE、合計1.742億ドル
• 21:04と21:44、バイナンス14に対して2回の補掃:2,070 ETHと2.043億USDT、合計2.096億ドル
• 22:39、最後の清掃が新しいウォレットに対して行われました:128.5 ETHと122種類の小規模トークン、約50万ドル
資産別では:USDT 187億ドル、USDC 82.3億ドル、ETH 45.7億ドル(197,668 ETH)、RLUSD 8850万ドル、wBETH 7680万ドル、XAUt 5050万ドル、UNI 4960万ドル、ENA 4470万ドル、PEPE 4010万ドル、LINK 2960万ドル、USD1 2780万ドル、さらに約50種類の小規模トークンがあります。
準備は前日から始まっていました。10月28日UTC 07:39、攻撃者の主ウォレット0x7c8601d4645b93cea45f71e118a729332e6b5ca0が初めてTornado Cashから0.1 ETHを引き出し、その後2回引き出しました。次に、2番目のウォレットがTornadoから1 ETHを引き出し、10月29日18:20に主ウォレットに転送しました。
10月29日02:28、彼らは清掃(sweeper)契約を展開しました。13:51から16:47まで、彼らは自分のウォレットで演習を行いました:EIP-7702を用いて、テスト用のUSDTとUSDCを清掃し、再び引き出しました。15:59、彼らは汎用呼び出し関数を持つv2バージョンをオンラインにしました。この関数が後に8.23億USDCを転送しました。
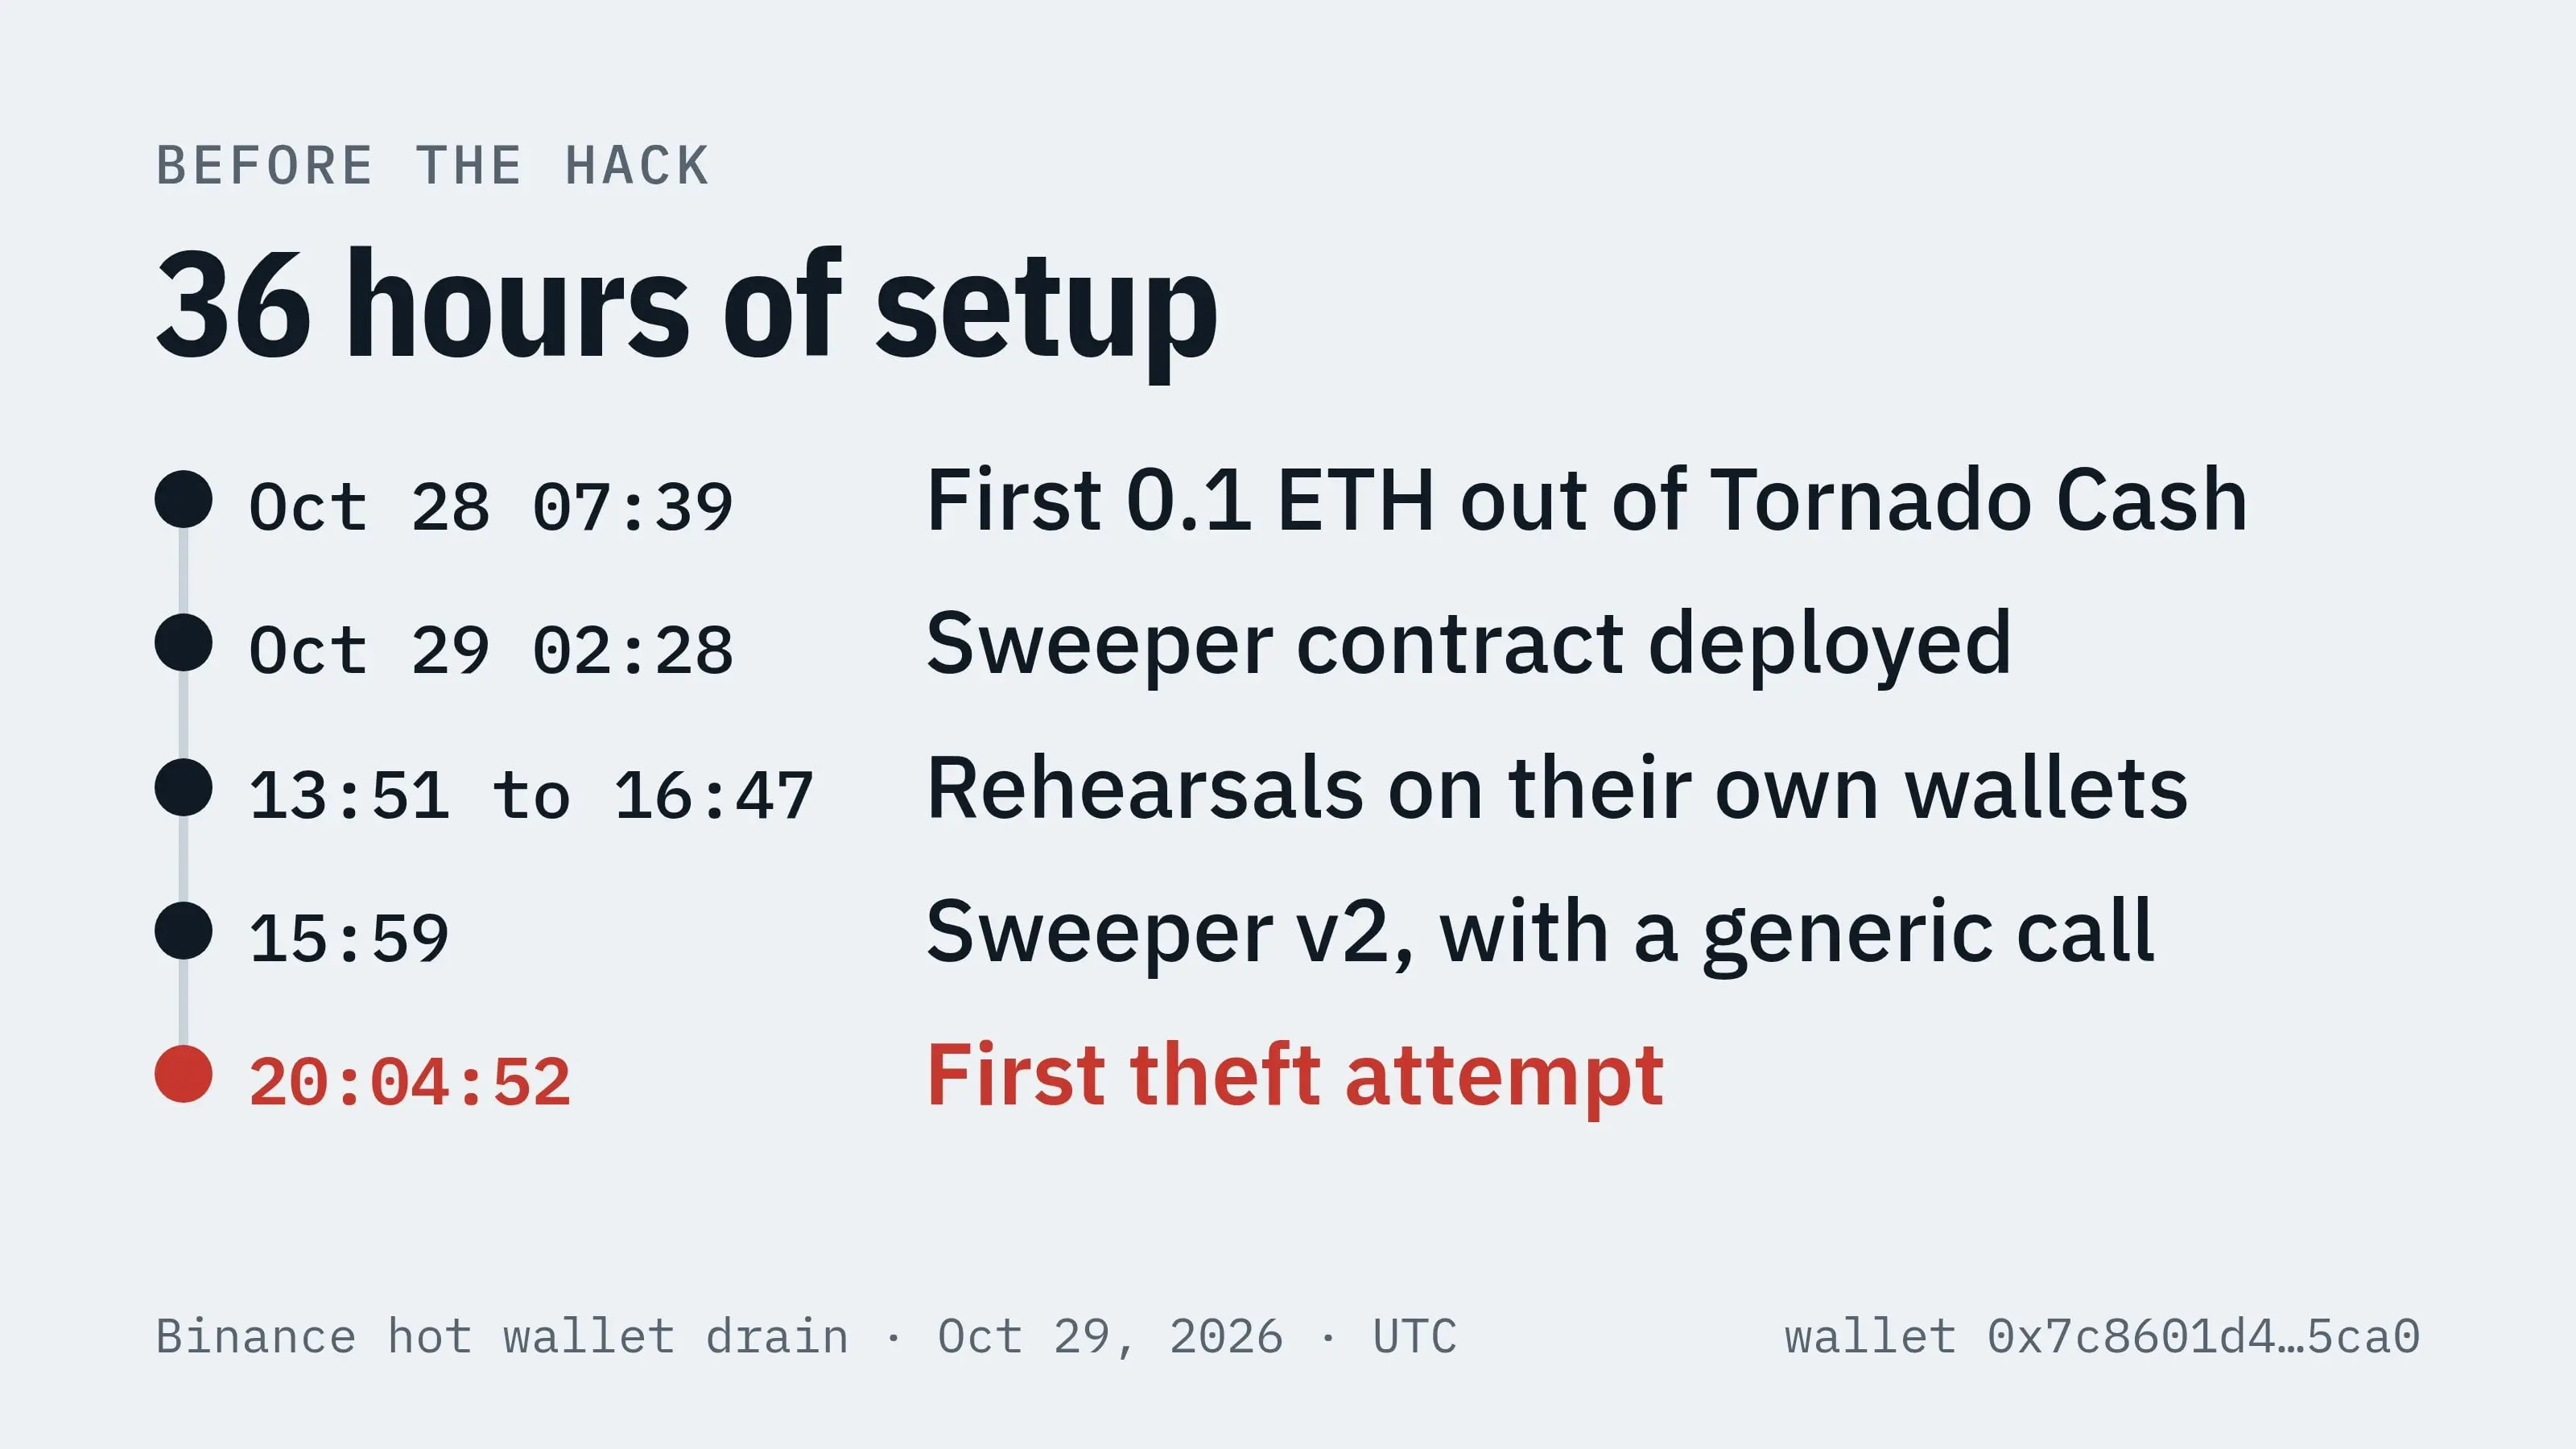
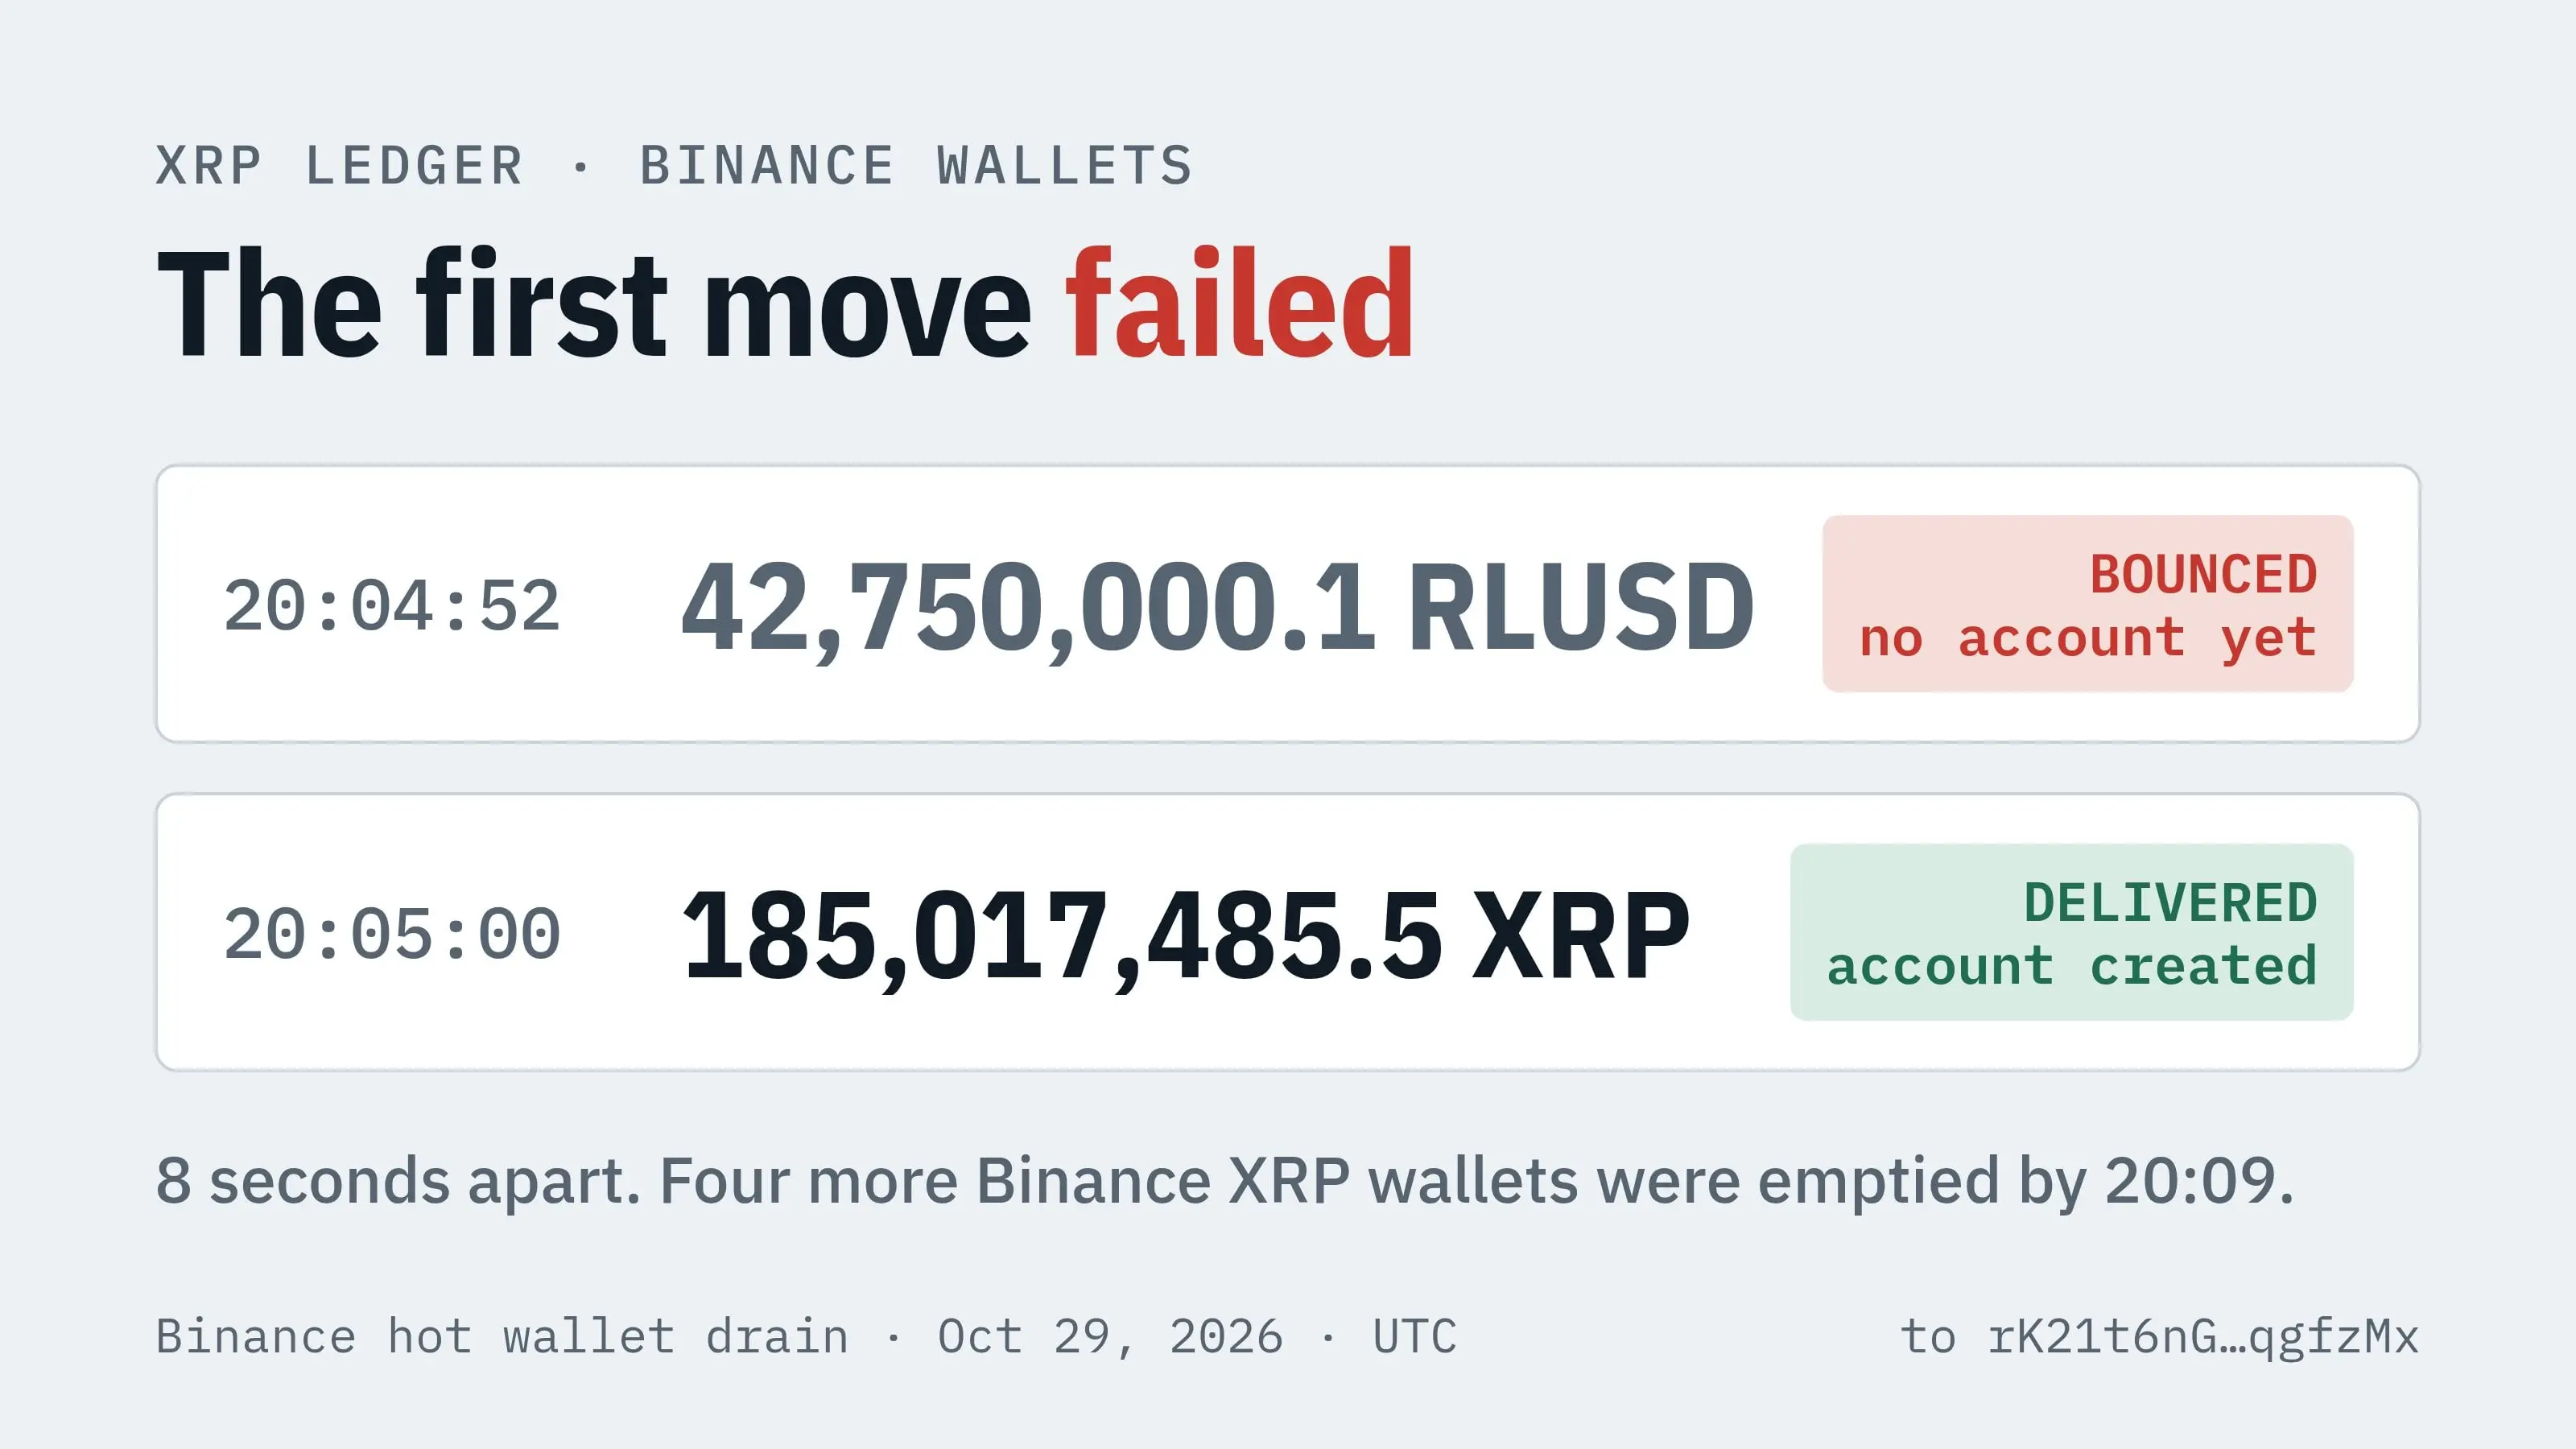
UTC 20:04:52、最初のステップは失敗しました。バイナンスのXRPウォレットが攻撃者に42,750,000.1 RLUSDを送信しましたが、攻撃者のXRPアカウントはその時点では存在せず、送金は返却されました。
8秒後、185,017,485.5 XRPの送金が成功し、これによりそのアカウントが作成されました。20:09までに、他の4つのバイナンスXRPウォレットも清掃されました。
その後、連鎖的に展開されました:
20:10 ソラナ、単一の取引で965,455.1 SOLを転送
20:18 オプティミズム、4420万OP
20:20 ビットコイン、11件の取引で18,270.2 BTCを転送し、同じブロック内で各1,000 BTCに分割
20:20から20:22 トロン、6.127億USDT + 4640万TRX
20:30から20:35 アービトラムとアバランチ
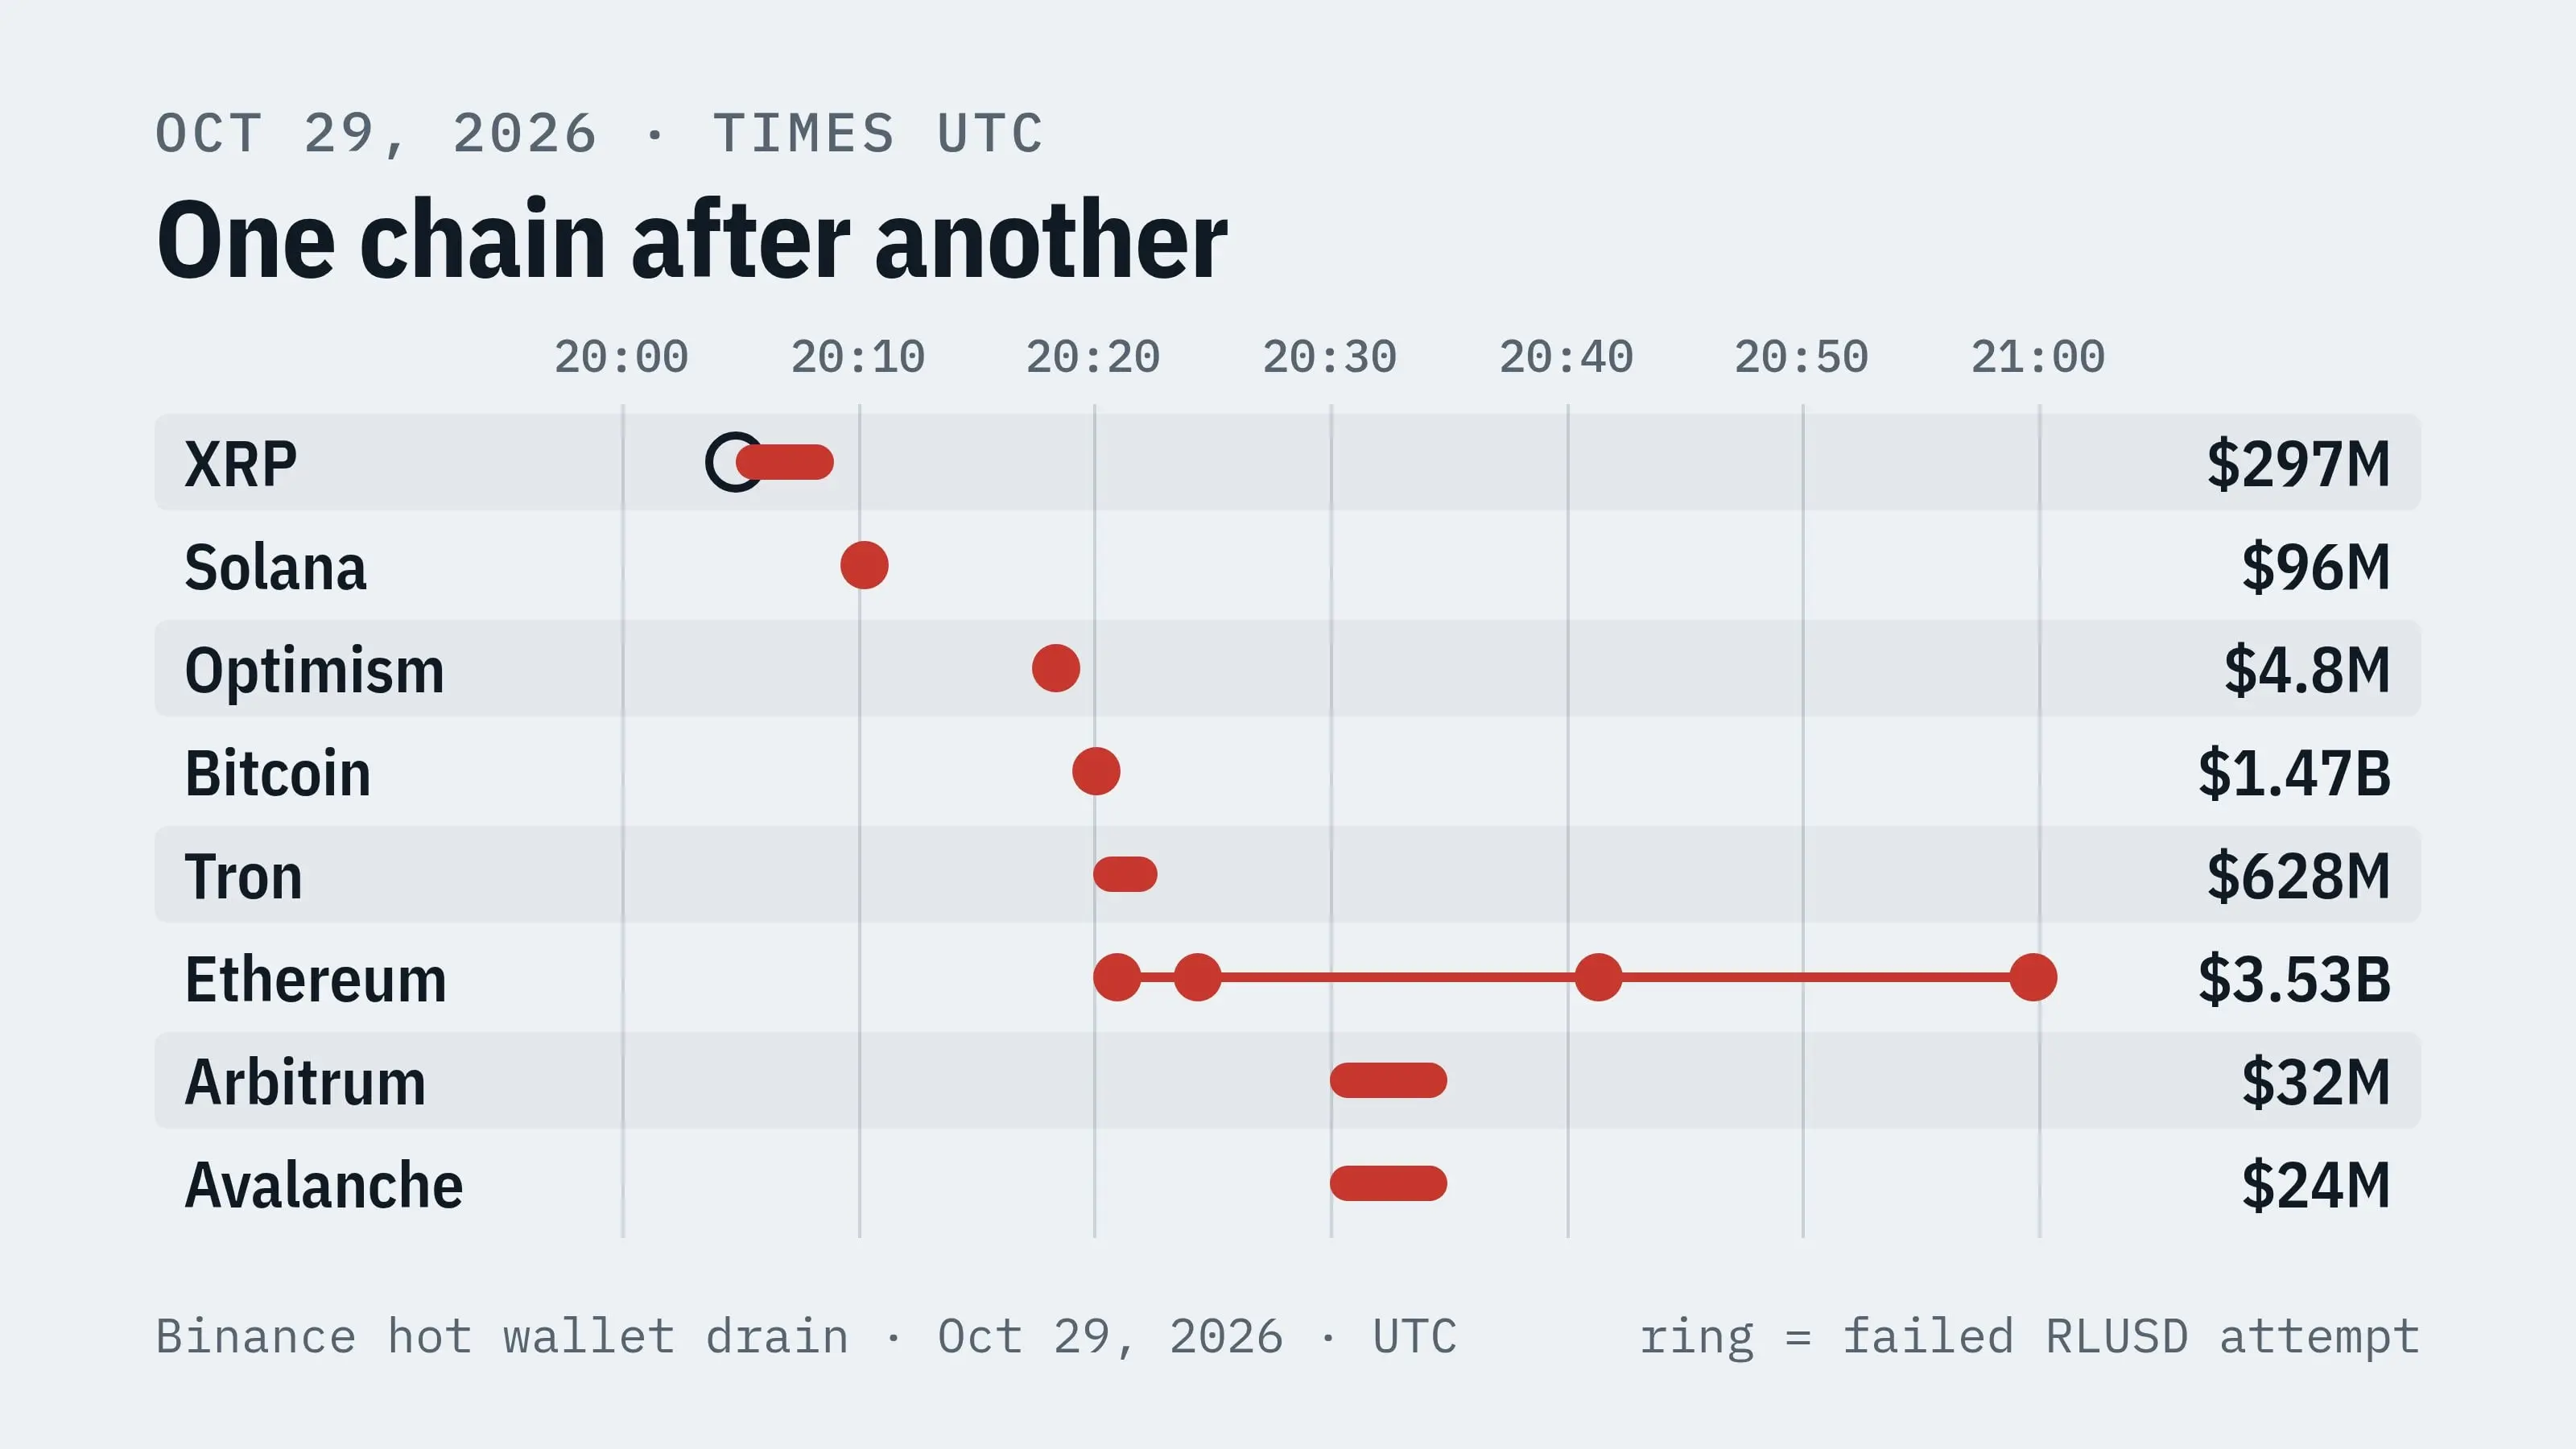
イーサリアムは攻撃手法を明らかにしました。20:20:59、攻撃者は50のEIP-7702の承認を伴う取引を発信し、すべてバイナンス14の秘密鍵で署名され、nonceは18,914,775から18,914,824に対応しています。
バイナンス14は20:17:47に18,914,775を使用したばかりであり、これらの承認は使用の数分前に署名されたことを示しています。
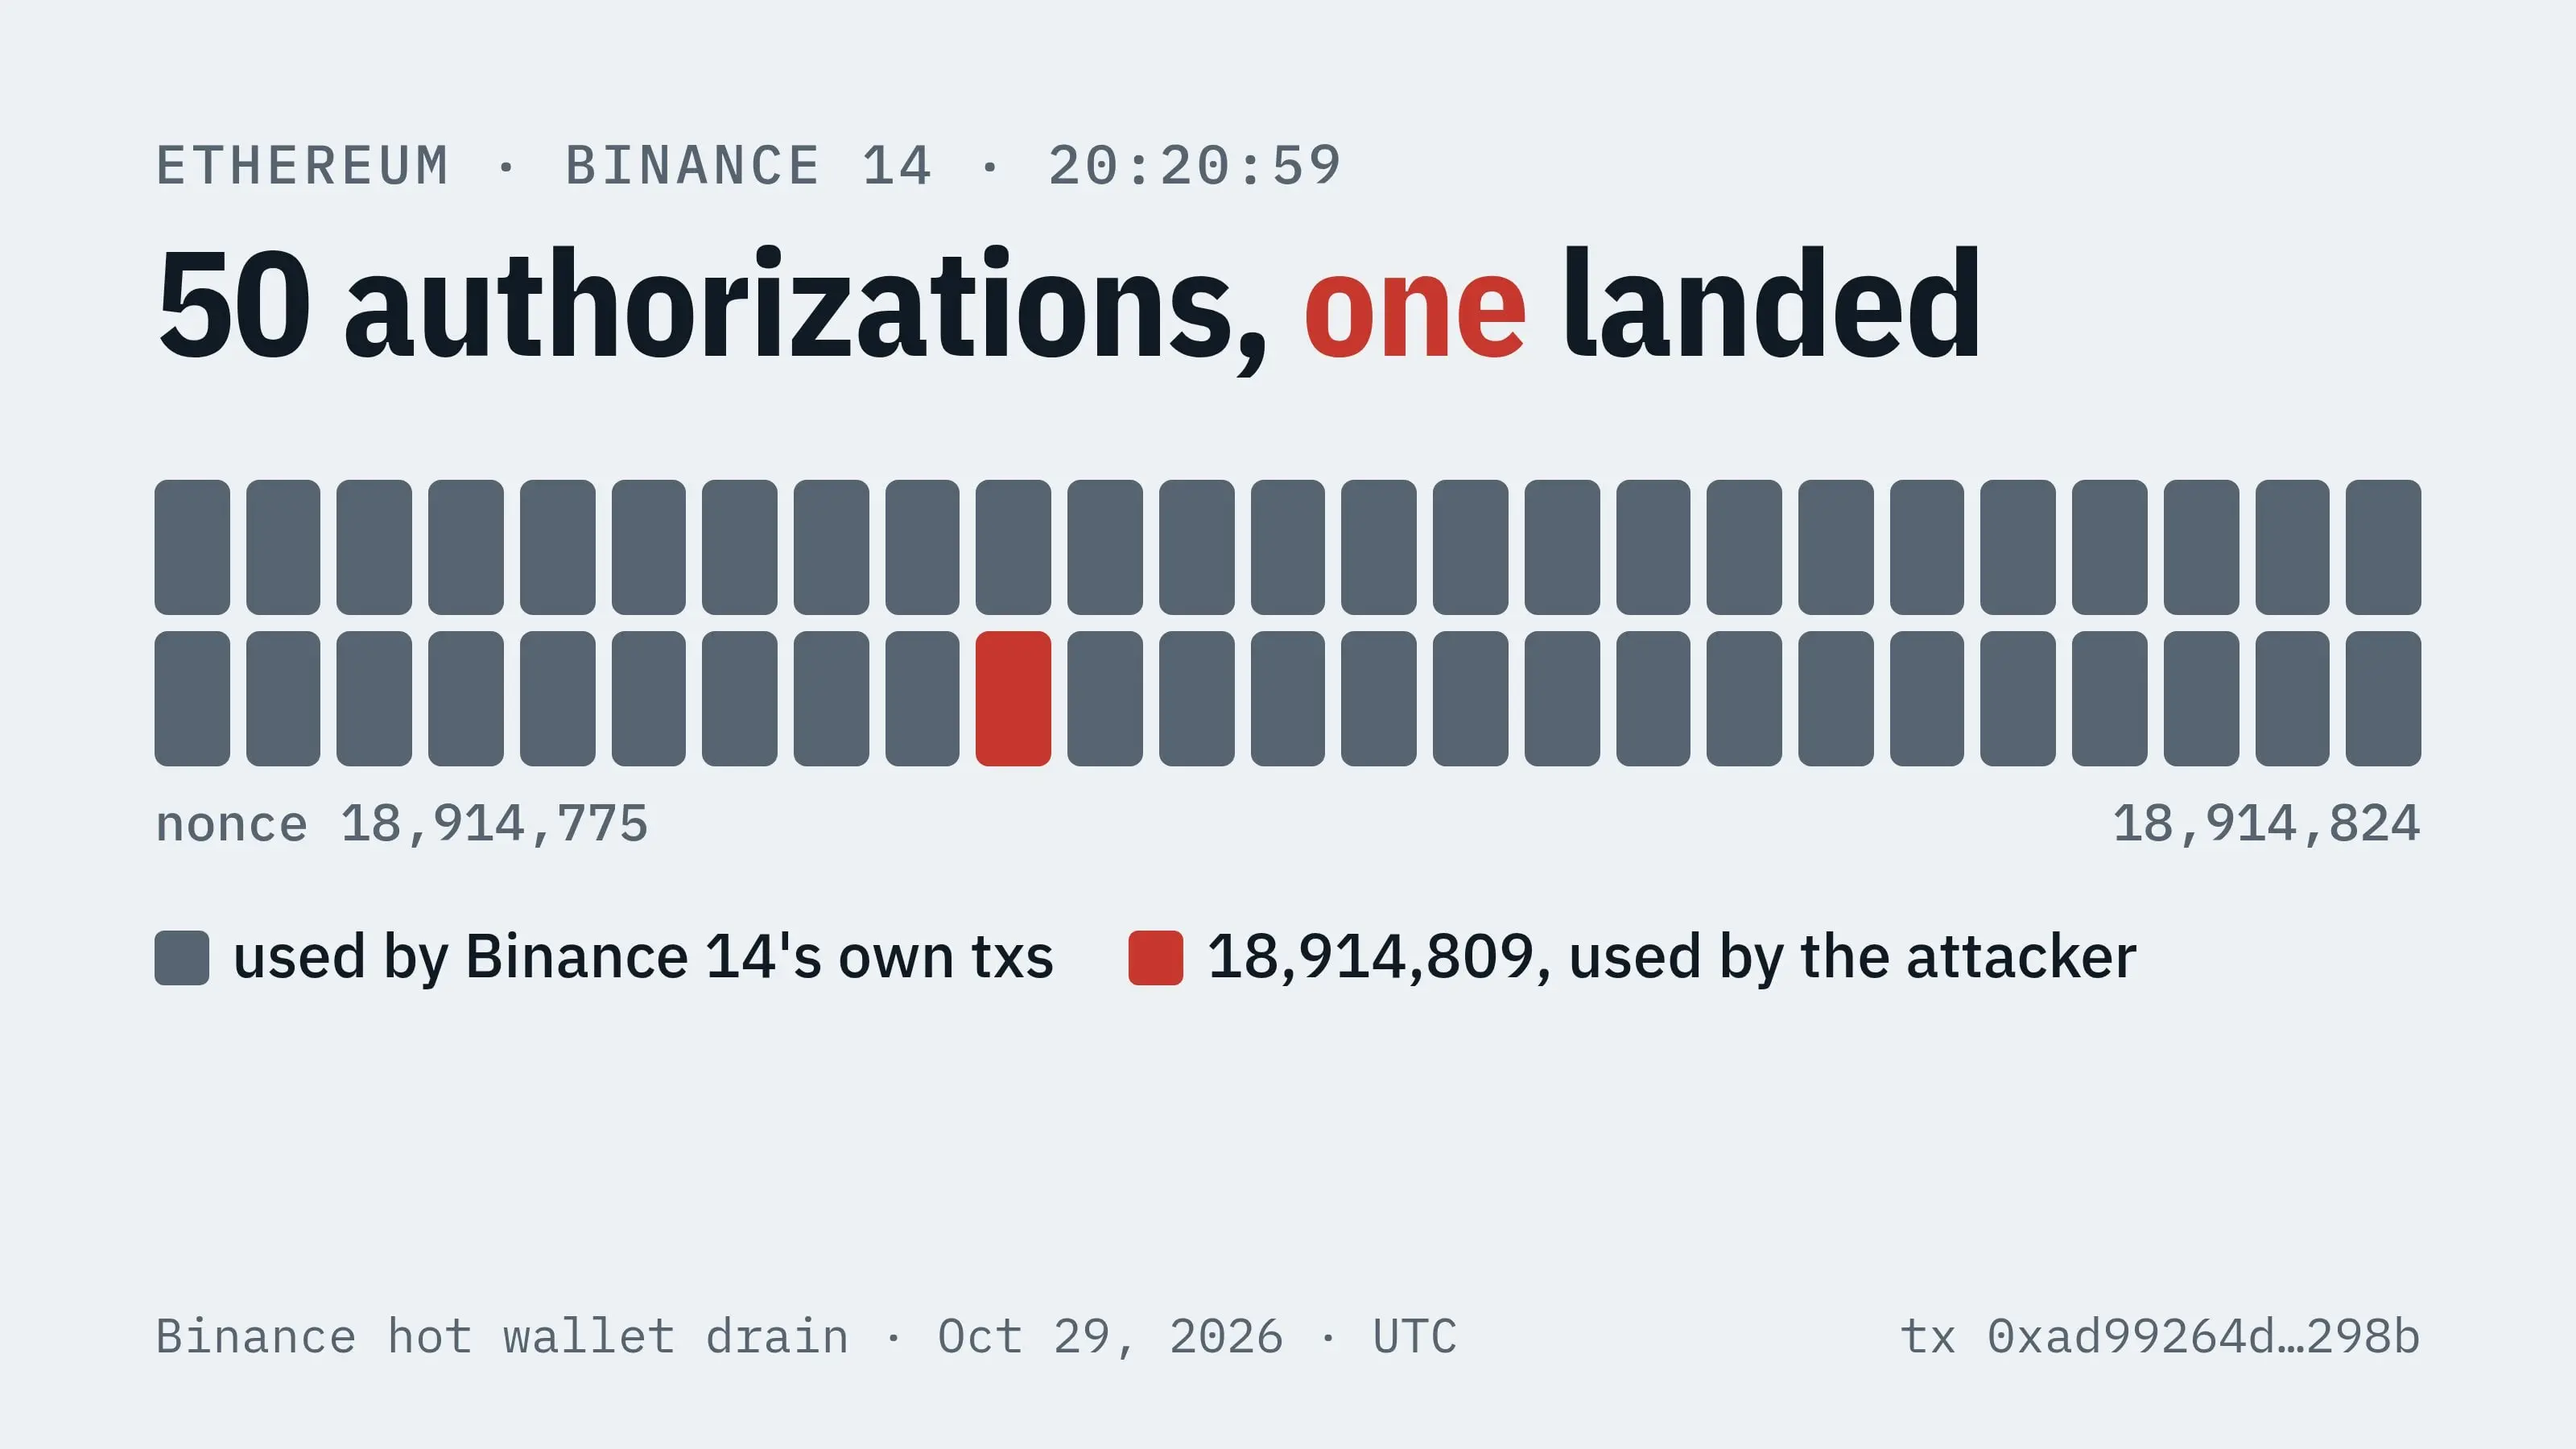
その中でnonceが18,914,809の承認が一致しました。バイナンス14は同じブロック内で自分の取引に18,914,808を使用しており、この瞬間からバイナンス14が実行しているのは攻撃者のコードです。
20:24:23、一度のsweep()で167,464 ETHと16.15億USDTが転送されました。24秒後、バイナンス16が9件の送金を署名し、直接攻撃者に送金しました。20:41と20:59、攻撃者はバイナンス14を利用して、信頼するバイナンススマートウォレットから8.23億USDCを転出しました。
次は凍結との競争です。攻撃者は迅速にUSDTを分割しました:
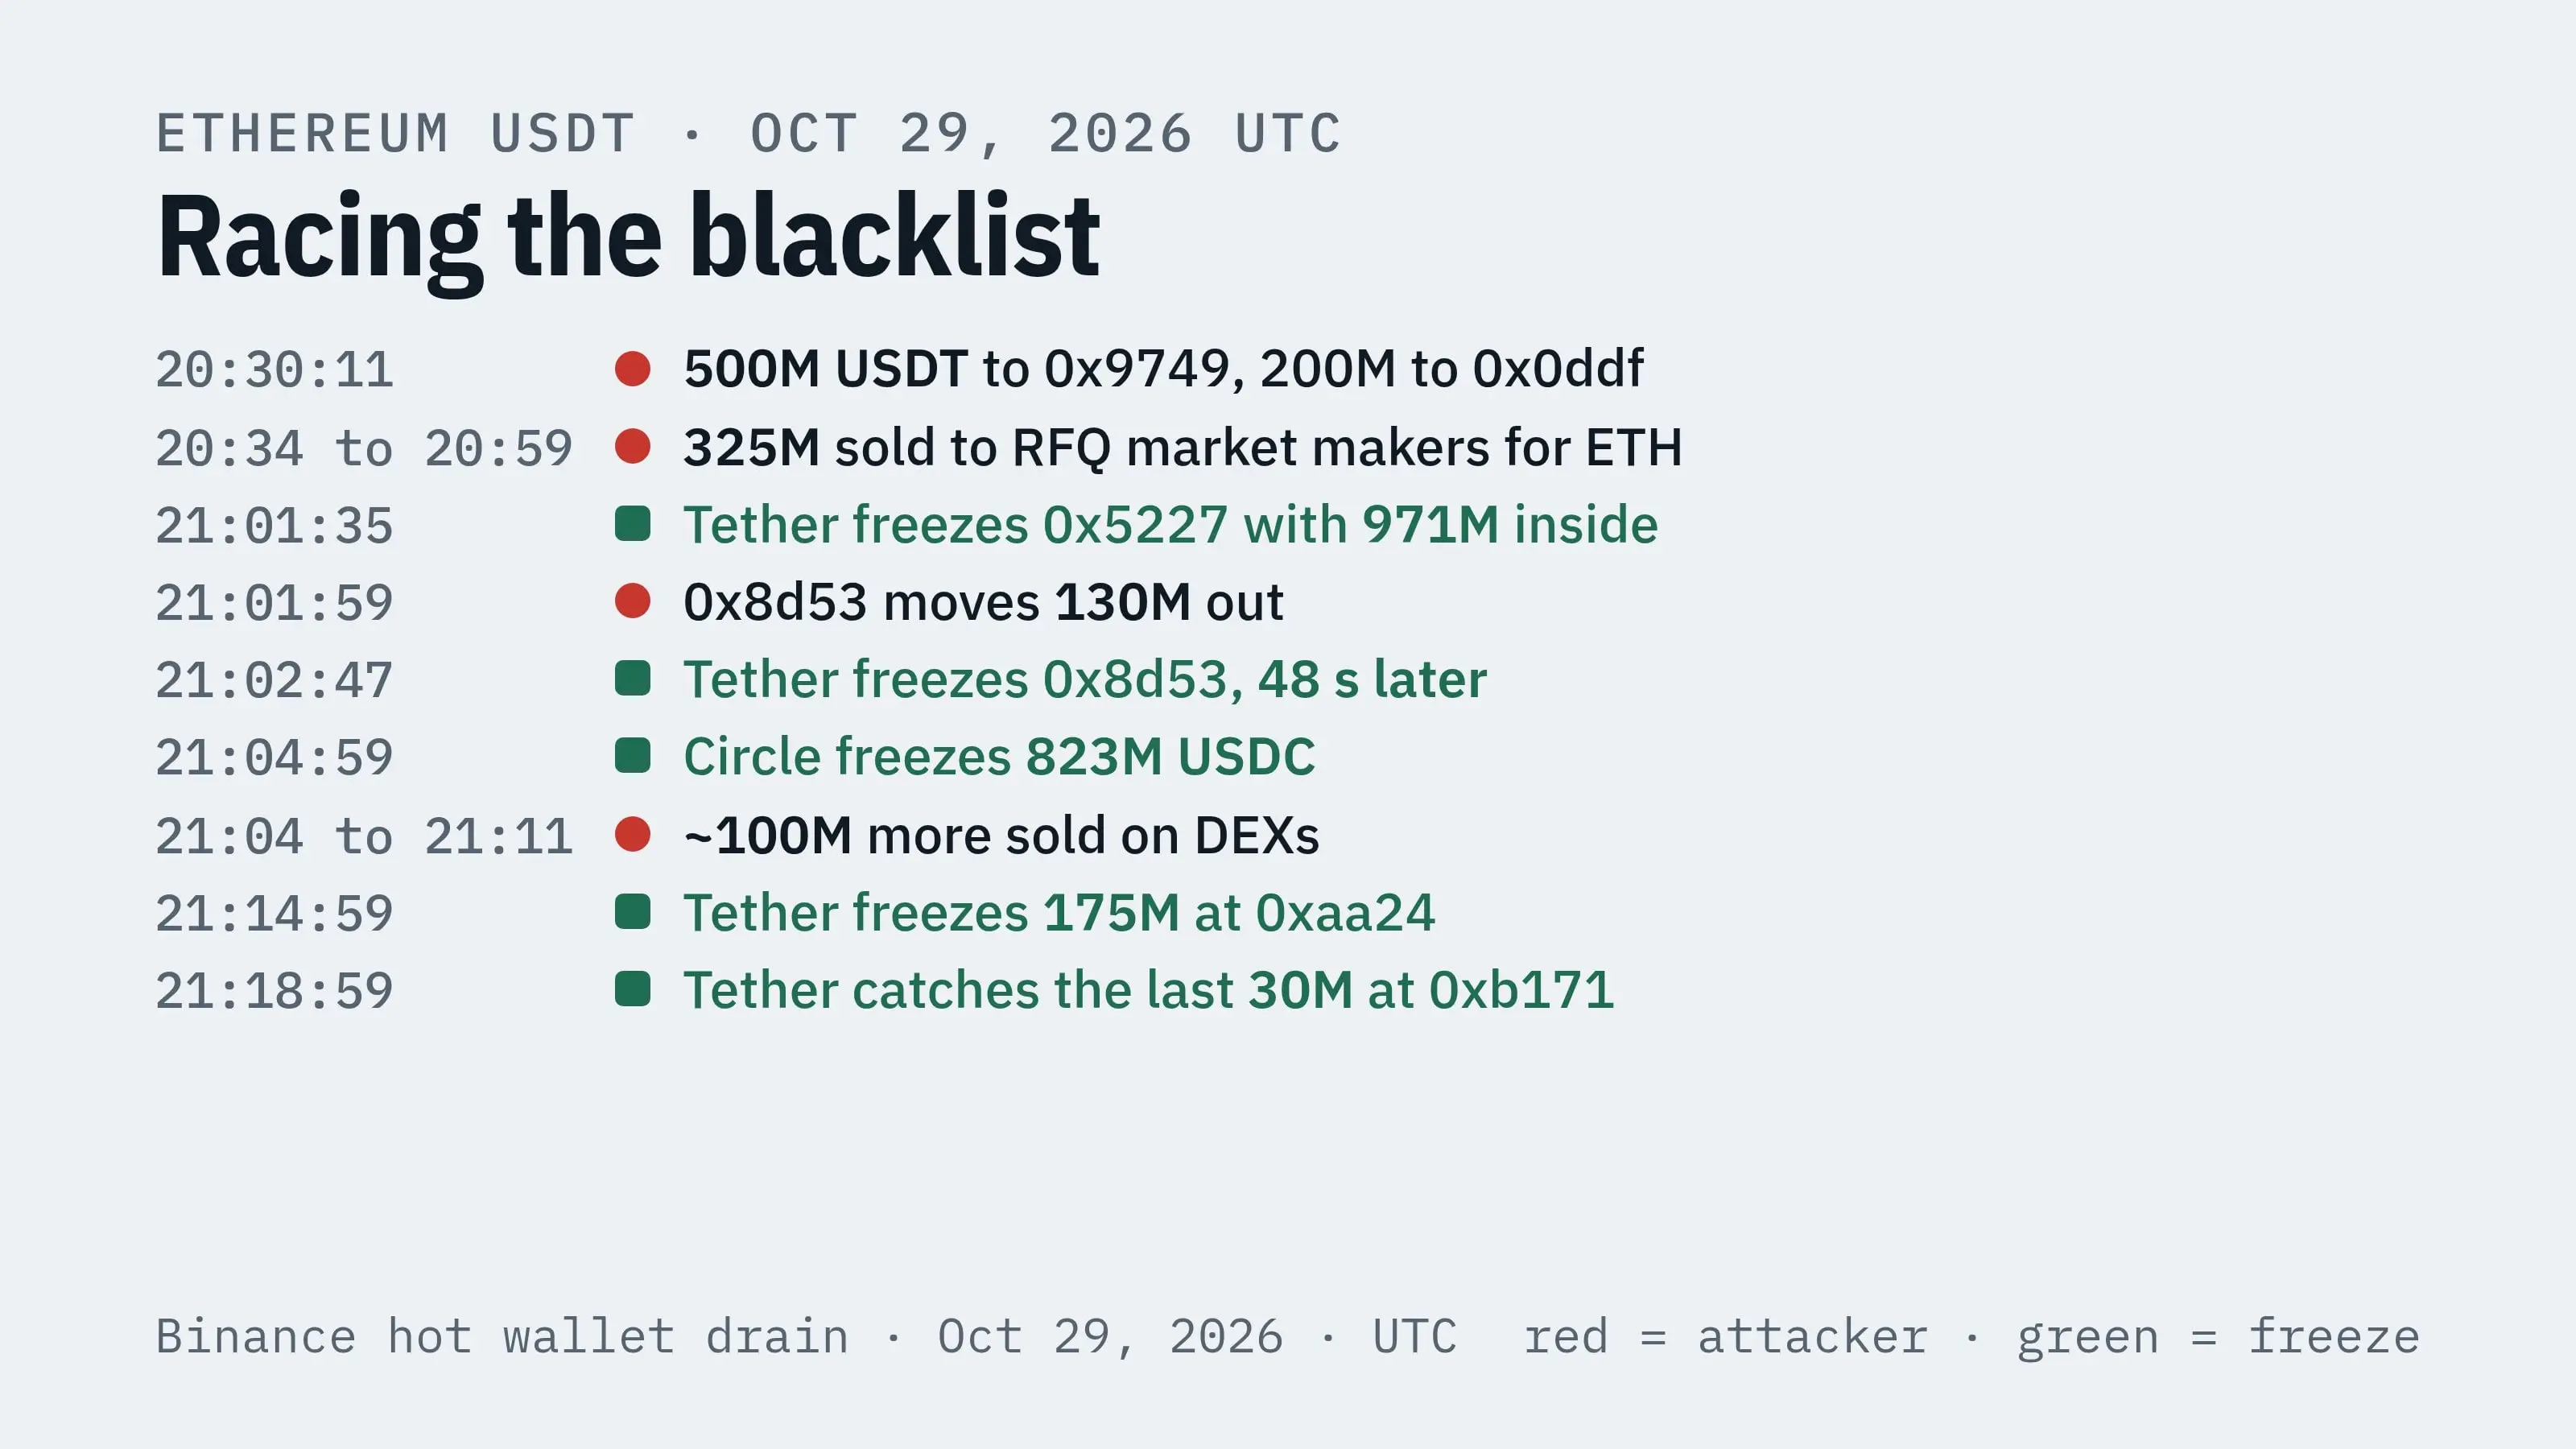
• 20:30、5億USDTが0x9749…c762に転送されました。20:59までに、そのうち3.25億がRFQマーケットメーカーを通じてETHに交換され、残りの1.75億が引き続き転送されました。
• 20:33、2億USDTが0x0ddf…697eに転送されました。約1000万がDEXで売却され、1.9億が0x8d53…639aに転送され、後者は6000万をAaveに預けてETHを借り出しました。
Tetherの最初のブラックリストは21:01:35に発効しました:0x5227、そこには9.71億USDTが含まれていました;および0x9749、その時点で既に転送されていました。Circleは21:04:59にその8.23億USDCを凍結しました。
いくつかの資金は最後の数秒で逃げました:
• 21:01:59、0x8d53が1.3億USDTを0x77ed…c3ebに転送しました。48秒後の21:02:47、Tetherは0x8d53を凍結しました。
• 21:04から21:06、0x77edがDEXで約5000万USDTを売却し、8000万を0x7aa4…bfd1に転送しました。
• 21:08から21:11、0x7aa4が約5000万を再び売却し、最後の3000万を転送しました。Tetherは21:12:35に0x7aa4を凍結した時点で、すでに転送されていました。
• 21:16:11、0xccbe…a263がこの3000万を転送しました。36秒後、Tetherは0xccbeを凍結し、21:18:59に0xb171…c8c3でこの3000万を押さえました。
• 0x9749 からの 1.75 億は 0xaa24…54a0 に留まり、Tether が 21:14:59 にそれを凍結するまで続いた
総計で見ると、イーサリアム上の 18.75 億 USDT のうち、約 4.35 億はブラックリストに載る前に売却された。13.8 億は凍結され、6000 万は Aave の担保として閉じ込められている。
他の発行者の動き、時系列順:
• 20:57:47 World Liberty が 0x5227 の 4850 万 WLFI をブラックリストに載せた
• 21:07:55 Tether が Avalanche 上の 841 万 USDt を凍結。攻撃者は 21:40:47 に転送を試みたが、取引はロールバックされた
• 21:09 から 21:21 Tether が Tron 上の 3 つのウォレットの 3.787 億 USDT を凍結。以前に 2.34 億が SunSwap で TRX に交換されていた
• 21:11:23 Tether が 12,574 枚の XAUt(約 5000 万ドル)を凍結
• 22:00:59 Ripple が RLUSD を凍結。攻撃者は 21:33 にそれを 0xe702…958d に転送し、4800 万を ETH に交換した。最後の売却は凍結と同じブロックに落ちた。4050 万を押さえた
• 22:10:35 World Liberty が 2780 万 USD1 を凍結
• 22:30:47 Paxos が 1,907 枚の PAXG を凍結
• 22:48:35 Binance が 29,934 枚の wBETH(約 7500 万ドル)をブラックリストに載せ、攻撃者は以前に 21:52 にそれを 0x7f9d…15e3 に転送していた
First Digital の 345 万 FDUSD は現在も転送可能。
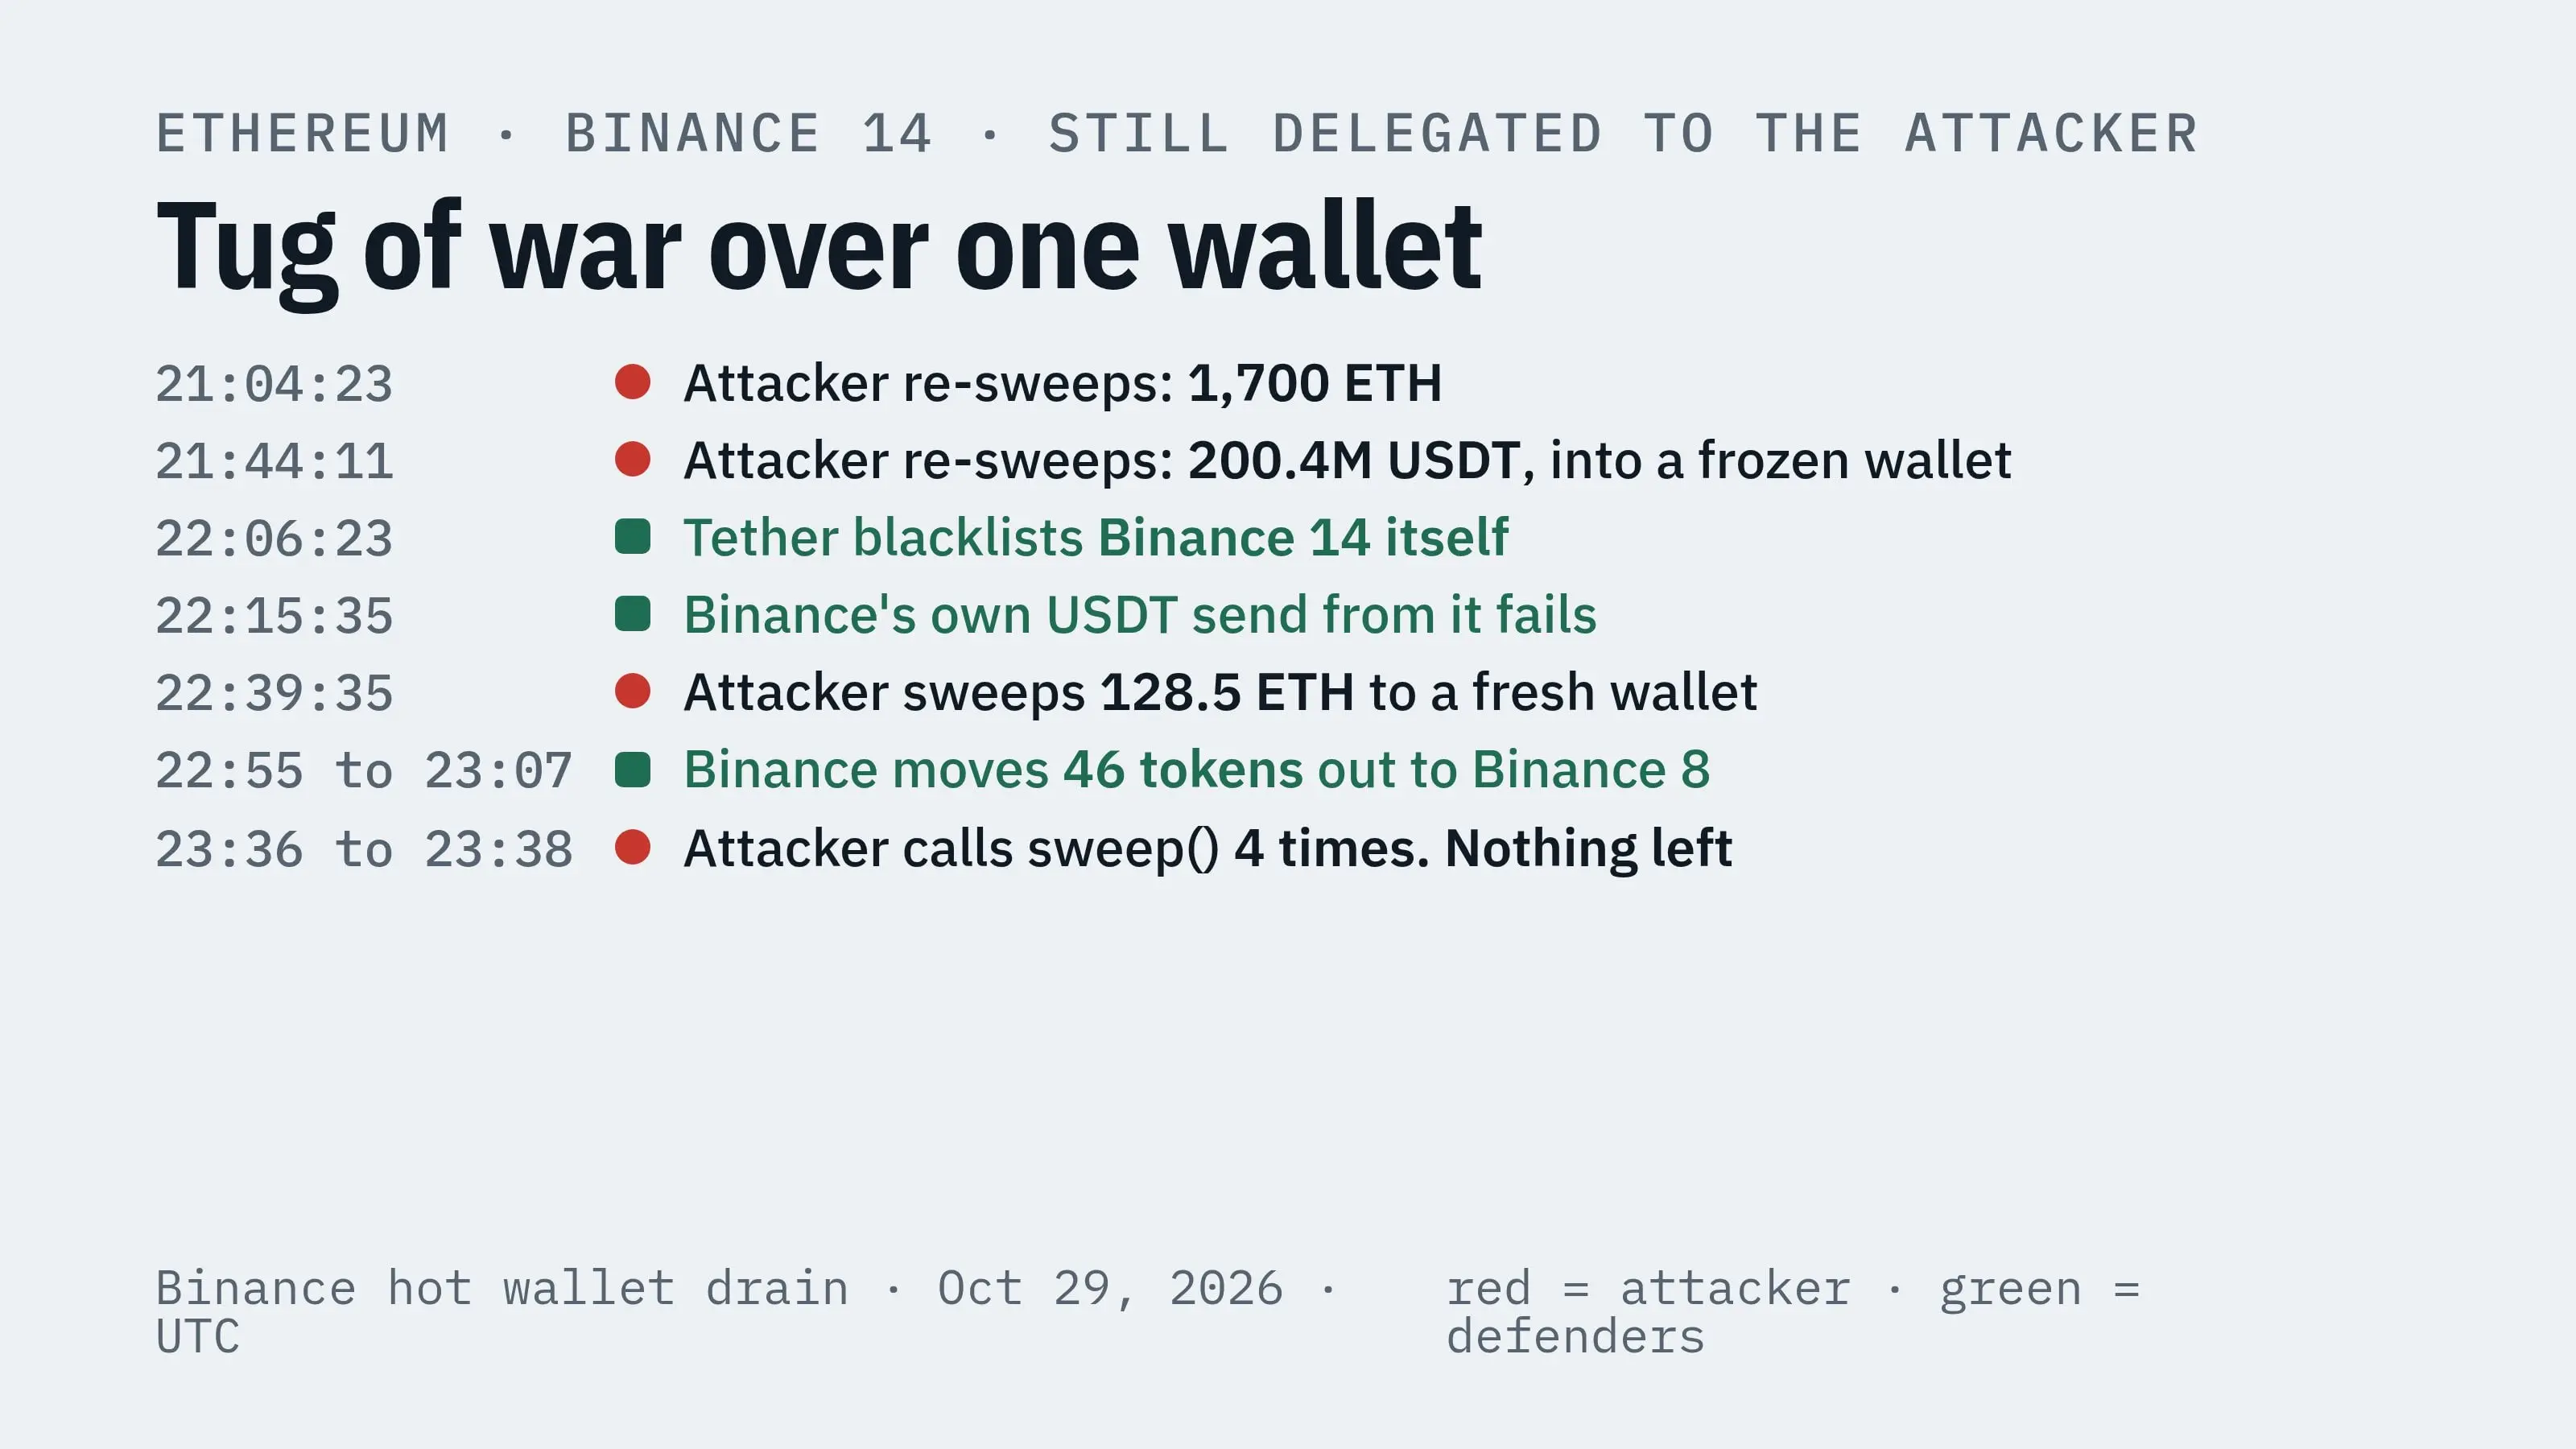
Binance 14 は攻撃者の契約に委託されている状態が続き、膠着状態に発展した:
• 21:04 と 21:44、攻撃者が再び掃除:最初に 1,700 ETH、その後 370 ETH と 2.004 億 USDT。この USDT は 0x5227 に落ち、そのアドレスは Tether によって凍結されている
• 22:06:23、Tether が Binance 14 自体をブラックリストに載せた。Binance 自身がそのアドレスから発信した USDT の送金は 22:15 と 23:01 に失敗した
• 22:39、攻撃者が再び掃除を行い、今回は新しいウォレットに転送:128.5 ETH と 122 種類の小さなコイン
• 22:55 から 23:07、Binance 自身が Binance 14 を空にした:Binance 8 に 46 回のトークン送金を行い、約 12 秒ごとに 1 回
• 23:36 から 23:38、攻撃者は再び 4 回 sweep() を呼び出し、4 回とも失敗した
イーサリアム以外:
• Arbitrum、21:35 から 21:38:全ての 8,426 ETH と 7460 万 ARB が新しい 7702 ウォレット 0x3e2b…32d5 に転入。このウォレットは 21:41 に ARB の取引を承認した。23:50 までそのまま
• Avalanche、21:45:34:1,813,999 AVAX が 0x8035…c397 に転入。その後 200,005 AVAX が 0xc39e…9824 から転出し、23:27:35 同じアドレスが Circle の CCTP クロスチェーンブリッジを通じてイーサリアム上で 1,563,812.78 USDC を受け取った。4 分後の 23:31:59、Circle がそれをブラックリストに載せた
• ビットコイン、XRP、ソラナ、オプティミズム上の資金はまだ移動していない。BTC は 19 のウォレットに分散しており、そのうち 17 はそれぞれちょうど 1,000 BTC を保有している
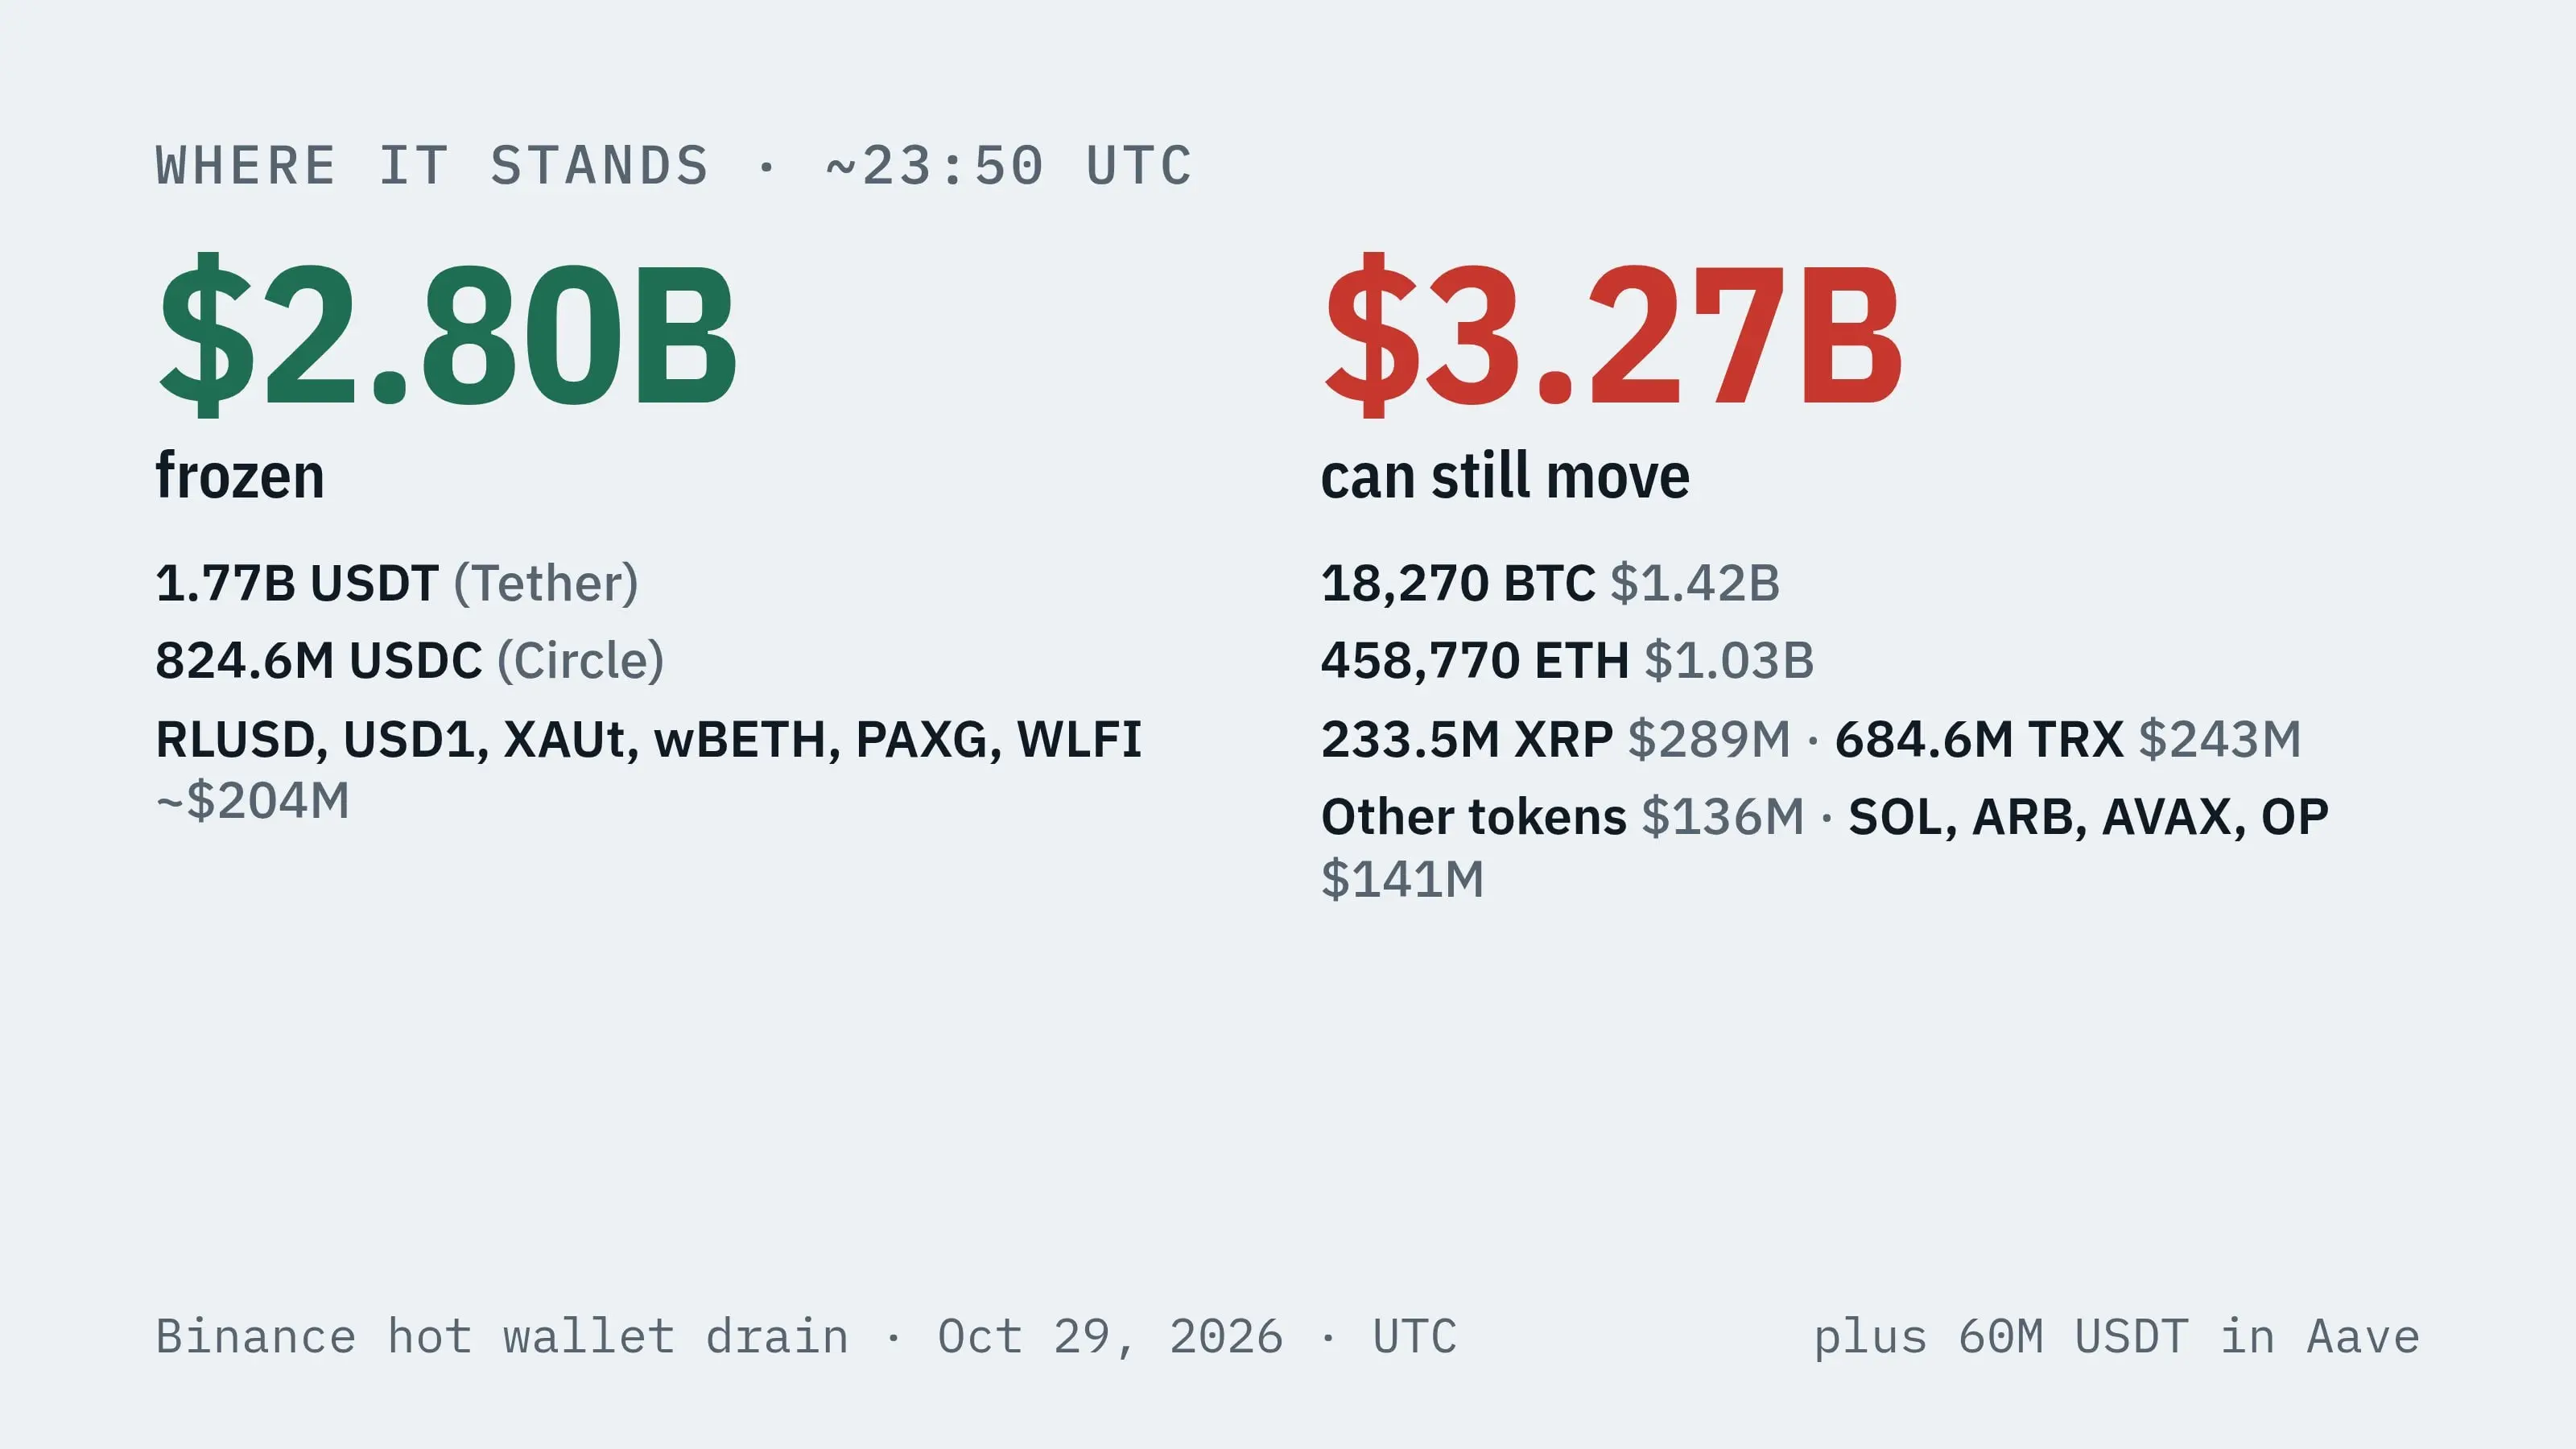
UTC 約 23:50 の現状:
凍結された資金、約 28.0 億ドル
• イーサリアム上の 13.8 億 USDT、トロン上の 3.787 億、Avalanche 上の 841 万(Tether)
• 8.246 億 USDC(Circle)
• 4050 万 RLUSD(Ripple)、2780 万 USD1(World Liberty)、12,574 XAUt(Tether)、29,934 wBETH(Binance)、1,907 PAXG(Paxos)、4850 万 WLFI
凍結されていない資金、約 32.7 億ドル
• 18,270 BTC、14.2 億ドル
• 9 のウォレットに分散された 458,770 ETH、10.3 億ドル
• 2.335 億 XRP、2.89 億ドル
• 6.846 億 TRX、2.43 億ドル
• イーサリアム上の約 1.36 億ドルの他のトークン
• 97.05 万 SOL、9300 万ドル、さらに ARB、AVAX、OP で約 4800 万ドル
さらに 6000 万 USDT が Aave の担保として閉じ込められている。
説明:BTC、XRP とトロン上の送金は、時間と取引のフィンガープリンティングによって関連付けられています:同じ時間帯、新しい受取アドレス、そして Binance 自身の出金とは異なる手数料と取引形式。盗まれた金額は UTC 20:24 の価格で計算され、現在の保有は UTC 約 23:50 の価格で計算されています。
各取引と凍結のオンチェーン証明は、以下の投稿に添付されています。もし私が何かを見落とした場合は、お知らせください!
 リスク警告
 リスク警告