AI「挑戦」暗号学?Web3 は備えを怠ってはいけないが、決して急いで移行してはいけない
 核心的な視点

 暗号学の長期的な安全仮定が再検討されているが、事前の準備と慌ただしい移行は決して同じではない。
著者:imToken
この数日間、「AIが暗号学を破る可能性」についての議論が、Cryptoコミュニティで一波の恐慌を引き起こしています。
事の発端は10月7日、Justin DrakeがX上でブロックチェーン業界全体に冷静に「Bunker Mode」(バンカー・モード)の計画を始めるよう呼びかけたことです。これは将来の暗号学リスクに対処するためのものです。
彼の核心的な懸念は、AIが数学研究における能力を進化させる中で、ビットコインやイーサリアムなどのネットワークで広く使用されている楕円曲線暗号が、真に暗号解読能力を持つ量子コンピュータが登場する前に、新しい数学的攻撃方法に直面する可能性があるということです。
彼が提案した最悪のシナリオでは、関連する突破口は「数ヶ月でなく数年」で測られる可能性があるため、大規模な保有者や機関が資産の秩序ある移行を考慮し、公開された公開鍵による潜在的リスクをできるだけ低減することを提案しています。
その後、Vitalik Buterinも議論に参加しました。
興味深いことに、VitalikはAIが暗号学研究を加速する可能性を否定せず、むしろ量子攻撃に耐えられると考えられているいくつかの暗号学的手法も、将来の数学的突破の影響を受ける可能性があるとさらに提起しました。
しかし、一般ユーザーが資産を直ちに移行すべきかどうかの問題に関しては、彼は急いでのアップグレードや移行による実際の損失が、まだ発生していない暗号学攻撃よりも今は警戒すべきだと強調しました。
これにより、暗号業界全体を悩ませる長期的な問題が浮かび上がります:保護されたチェーン上の資産の基盤となる暗号学的仮定が新たな挑戦に直面したとき、公的ブロックチェーンはどれくらい前に準備を始めるべきか、一般ユーザーはいつ行動すべきか?
一、 なぜリスクがあるのか?「アドレス」と「公開鍵」の距離を理解する
この議論の焦点を理解するためには、まず公的ブロックチェーンの最も基本的なアカウントと署名メカニズムに戻る必要があります。
ご存知の通り、非管理型ウォレットでは、秘密鍵が資産を制御するための重要な証明書であり、技術的な観点からは、ウォレットはデジタル署名アルゴリズムを使用して、秘密鍵を公開することなく、取引が実際に対応する鍵の保有者の承認を得たことを証明します。
その中で、最も典型的なのが楕円曲線暗号(ECC)です。
イーサリアムを例に取ると、普通の外部アカウント(EOA)はECDSAを使用して取引署名を生成し、ビットコインの従来の署名システムもECDSAを広く使用しています。また、Taprootは同じ楕円曲線に基づくSchnorr署名を採用しています。
これらの手法は長期的に信頼性を持って機能するために、重要な数学的仮定に依存しています:秘密鍵から公開鍵を計算するのは非常に簡単ですが、公開鍵から秘密鍵を逆算することは、現在知られている古典的な計算方法ではほぼ不可能です。
これを、簡単に検証できるが逆算が非常に難しい数学の問題として理解できます。ネット上の誰もが公開鍵を利用して署名が有効かどうかを検証できますが、署名者の秘密鍵を簡単に推測することはできません。
この非対称性こそが、現代のブロックチェーン資産の所有権の重要な基盤を形成しています。
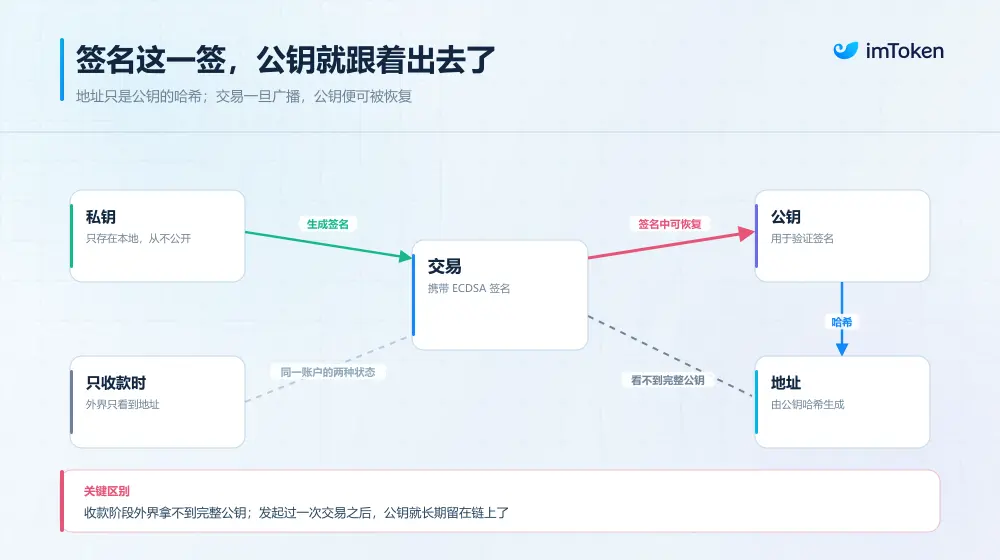
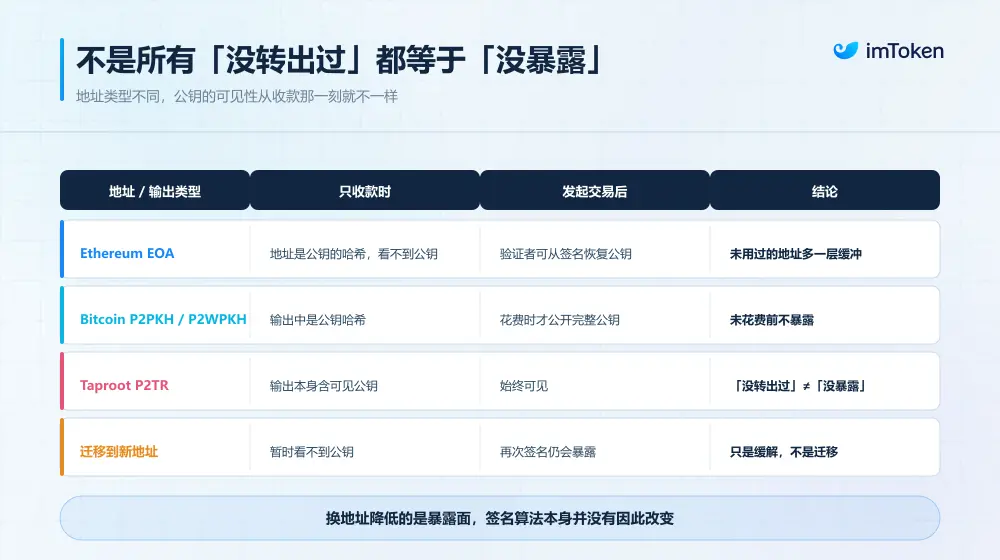
しかし、ここには見落とされがちな詳細があります。それは、私たちが日常的に見る「ウォレットアドレス」が、必ずしも完全な公開鍵ではないということです。
イーサリアムの普通のEOAを例に取ると、ウォレットアドレスは公開鍵からKeccak-256ハッシュ計算を経て、その一部を切り取って生成された識別子であり、ビットコインではP2PKH、P2WPKHなどの一般的なアドレスタイプも公開鍵ハッシュに基づく設計を採用しています。
これにより、非常に興味深いセキュリティの違いが生じます。
一度もチェーン上の取引を行ったことがなく、他の手段で公開鍵情報を公開していないイーサリアムの普通のアカウントに対して、外部は通常ハッシュ処理されたウォレットアドレスしか見ることができません。既存の計算方法ではアドレスハッシュから完全な公開鍵を逆算することが難しいため、公開鍵は追加の保護層を持つことになります。
しかし、このアカウントが取引を自発的に開始し、ECDSA署名を提出すると、ノードは署名情報に基づいて対応する公開鍵を復元できます。チェーン上の取引記録は長期的に公開されるため、この情報も外部にさらされ続けます。
これは、公開鍵ハッシュアドレスを使用するアカウントにとって、まだ公開されていない公開鍵とすでに公開された公開鍵が、将来の特定の暗号学攻撃に直面する際に異なるリスクレベルを持つ可能性があることを意味します。
強調すべきは、これはすべての公的ブロックチェーンが完全に同じルールに従っているわけではないということです。
例えば、ビットコインのTaproot出力自体には可視の楕円曲線公開鍵が含まれているため、Taprootアドレスが一度も資金を自発的に使用していない場合でも、その公開鍵がハッシュ関数の後ろに隠れているとは単純には考えられません。また、一部の公開鍵情報はアドレスの再利用、公開署名、拡張公開鍵などの方法で事前に公開される可能性もあります。
したがって、「資産を転出したことがない」ことは必ずしも「公開鍵が公開されていない」ことを意味するわけではなく、新しいアドレスが自然に量子耐性を持つわけでもありません。
この違いを理解した上で、量子計算とAIがもたらす挑戦を見れば、ずっと簡単になります。
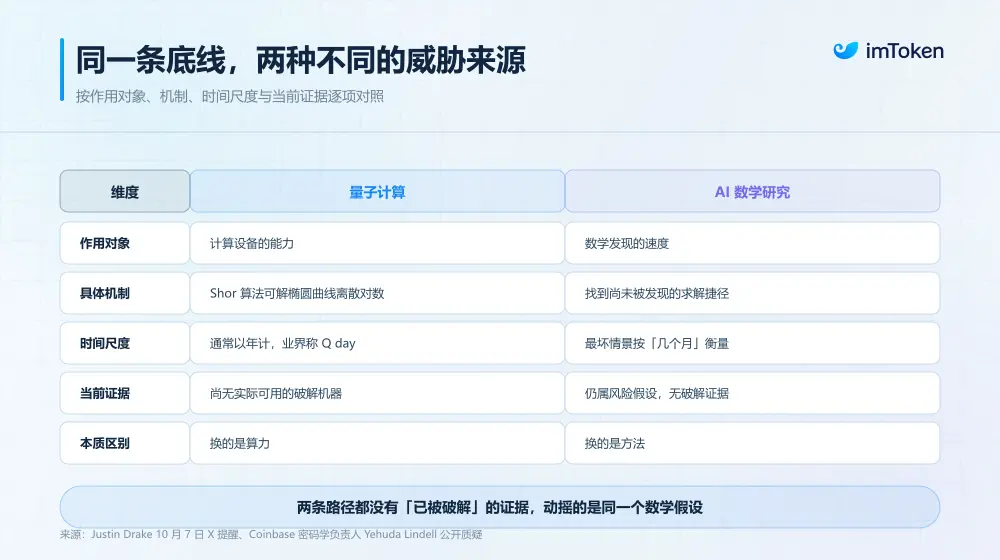
理論的には、十分な規模と誤り訂正能力を持つ量子コンピュータは、このアルゴリズムを利用して楕円曲線離散対数問題を効率的に解決し、公開鍵から秘密鍵を導き出すことができ、ECDSAやSchnorrなどの署名システムを脅かすことになります。
しかし、現時点では、ビットコインやイーサリアムの主流の署名システムを実際に破ることができる量子コンピュータが存在するという証拠はありません。
Justin Drakeが今回提起した懸念は、量子コンピュータの外で、AIが人類に既存の数学アルゴリズムがまだ見つけていない解法の近道を発見する手助けをする可能性に焦点を当てています。特に、昨年近くAIが数学的推論、アルゴリズム検索、形式的証明などの分野で進展を遂げる中で、一部の研究者は数十年にわたって検証されてきた計算困難な問題が、新しい数学的発見によって再評価される可能性があるかもしれないと再考し始めています。
二、JustinとVitalikの本質的な対立はない
基盤となる論理を明確にした後、JustinとVitalikの議論を振り返ると、二人の判断は完全に対立しているわけではなく、異なるリスクに異なる優先順位を与えているだけであることがわかります。
まずはJustin Drakeを見てみましょう。
伝統的に、暗号学システムの更新はしばしば長いプロセスです。潜在的なリスクを認識し、新しい基準を策定し、エンジニアリングの実装を完了し、公的ブロックチェーン、ウォレット、取引所、管理機関、ハードウェアデバイス間の互換性を調整するには、数年、あるいはそれ以上の時間がかかることがよくあります。
ビットコインやイーサリアムのような大規模で広範な調整が必要な分散型ネットワークでは、基盤のアップグレードは通常、普通のソフトウェアのように一度のバージョン更新で完了することは不可能です。
Justinが懸念しているのは、まさにこの長いアップグレードサイクルが、将来の数学研究の突破速度に追いつかない可能性があるということです。
例えば、将来的にAIが本当に研究者に新しい暗号学攻撃方法を見つける手助けをした場合、量子コンピュータが実用的な解読能力を持つのを待たずに、既存の楕円曲線署名システムが早期に脅かされる可能性があります。
そして、このような突破が実際に現れた場合、公的ブロックチェーンとウォレットエコシステムに与えられる移行のウィンドウは、過去に予想されたよりも遥かに短い可能性があります。
したがって、彼の立場は未然に防ぐことにあり、取引所、大規模な機関、そして大量の資産を保有するユーザーは、今すぐ未来の避難経路を考え始めるべきだと強調しています。
これには、すでに公開された公開鍵のアドレスを事前に確認し、長期保有している資産の一部を、まだ公開されていない公開鍵の新しいアドレスに秩序ある形で移行し、その後の使用において不必要な署名やアドレスの再利用をできるだけ減らすことが含まれます。
技術的には、このような提案には合理性があります------もし将来の攻撃が公開された公開鍵から秘密鍵を導き出すことに依存しているなら、公開鍵の露出を事前に減らすことで、特定の条件下でより多くの防御時間を確保できる可能性があります。
しかし問題は、資金をまだ公開されていない公開鍵の新しいアドレスに移すことが、真の後量子暗号学的移行を完了することにはならないということです。
なぜなら、新しいアドレスが依然としてECDSAなどの従来の署名方式を使用している限り、その基盤の安全仮定は根本的に変わらないからです。一度そのアドレスを使用して取引を開始すれば、公開鍵は再び露出する可能性があります。攻撃能力が十分に強ければ、取引が放送された後、確認される前の短いウィンドウも新たなリスクとなる可能性があります。
言い換えれば、これは一時的なリスク軽減手段であり、問題を一度で解決する最終的な解決策ではありません。さらに重要なのは、暗号学的な観点から潜在的リスクを減らすことが、実際の資産管理の観点からも必ずしも安全であるとは限らないということです。
これがVitalikが特に強調している点です。
現在知られている技術条件の下では、公開鍵からECDSA秘密鍵を直接復元するための実行可能な攻撃方法はまだ不足していますが、チェーン上の資産移行プロセスでは、アドレスの誤り、鍵のバックアップミス、悪意のある承認、または他の操作の問題によって生じる損失は、毎日発生する現実のリスクです。
Vitalikは、移行設定のミスによる損失が、ハッカー攻撃による損失よりも多かったと述べています。
少量のETHを保有する普通のユーザーにとって、資産を移行することは新しいアドレスを作成し、鍵をバックアップし、数回の送金を行うだけかもしれません。しかし、長期間DeFiに参加し、ステーキングやクロスチェーン相互作用を行い、さらにはマルチシグウォレットを通じて資金を管理しているユーザーにとっては、状況ははるかに複雑です。
資産は異なるネットワークに分散している可能性があり、一部の資金はまだステーキングや貸出プロトコルにあるかもしれません。古いアドレスはスマートコントラクトの管理者、資金の引き出し、または他の重要な操作権限を持っている可能性もあります。
「AIがウォレットを破る可能性がある」というニュースを見ただけで、大規模な資産移行を行うと、逆にネットワークの転送ミス、クロスチェーンツールの誤使用、悪意のある取引の署名、またはマルチシグのミス操作によって、取り返しのつかない損失を引き起こす可能性があります。
さらに、市場が「ウォレットがまもなく破られる」という恐慌の感情を広め始めると、さまざまな公式を装った抗量子アップグレードリンク、資産保護ツール、いわゆる移行サービスも出現する可能性があります。
Vitalikの慎重さは、彼が基盤となる暗号学のアップグレードに対して保守的な態度を持っていることを意味しません。
逆に、彼はAIがもたらす数学的進歩が真剣に研究される価値があると考えており、業界に対して格暗号学に基づく後量子手法の再評価を促しています。特定のアルゴリズムが「抗量子」とラベル付けされることで、将来のすべての数学的突破に耐えられると仮定することを避けるべきだと警告しています。
条件が許す限り、彼はハッシュ関数に基づく暗号学的構造をより多く考慮する傾向があり、他の手法にはより保守的な安全パラメータを採用しています。
したがって、実際にはJustinとVitalikを単純に過激派と保守派に分けることはできず、二人の間には本質的な深い矛盾は存在しません。
三、 公的ブロックチェーンのアップグレードからウォレットの移行へ:真の抗量子準備はどこまで進んでいるのか?
多くのユーザーは尋ねるかもしれません:基盤となる暗号学に長期的なリスクがあるなら、ウォレットは直接「抗量子ウォレット」にアップグレードできないのでしょうか?
単にウォレットアプリを更新するだけでは不十分です。
なぜなら、ブロックチェーンにとって、暗号学のアップグレードは秘密鍵の生成方法や取引の署名方法だけでなく、ネットワーク全体が新しい署名を認識し検証できるかどうか、そして既存のアカウントがスムーズに移行できるかどうかにも関わるからです。
実際、AIによるこの議論がなかったとしても、主流の公的ブロックチェーンや暗号学研究機関はすでに後量子時代に向けた準備を始めています。
再びイーサリアムを例に取ると、その抗量子準備は複数のレベルにわたっています。
普通のアカウントが使用するECDSAのほか、検証者のコンセンサスが使用するBLS署名、データの可用性に関連するKZGコミットメント、そして一部のゼロ知識証明システムは、将来的に再評価またはアップグレードが必要な暗号学的構造に関わっています。
イーサリアム財団は、ポスト量子セキュリティ研究チームを設立し、leanXMSSやleanVMなどの技術を通じて、コンセンサス層に新しい署名および証明のソリューションを提供することを探求しています。
一般ユーザーのアカウントレベルでは、アカウント抽象化が注目すべき別の道を提供します。従来のEOAの署名検証メカニズムと基盤プロトコルが密接に結びついているのとは異なり、アカウント抽象化と交換可能な署名検証メカニズムは、将来的にユーザーアカウントが異なる署名アルゴリズムを採用できるようにし、ポスト量子アップグレードのためにより柔軟なスペースを確保することが期待されています。
例えば、現在も議論中のEIP-8141は、イーサリアムのネイティブアカウント抽象化に関連しており、将来的により柔軟な署名検証をサポートする重要な基盤となることが期待されていますが、その具体的な展開時期と最終的な実現方法は、コミュニティのさらなる議論とテストを待つ必要があります。
対照的に、ビットコインが直面している課題は異なります。
UTXOモデルを採用しているため、歴史的なアドレスタイプが複雑で、一部の初期資産が長期間休眠していることから、ビットコインは新しい署名アルゴリズムと出力構造を考慮する必要があるだけでなく、大量の既存資産をどのように移行するかという問題も解決しなければなりません。現在、コミュニティの関連草案は提案と調整の段階にあります。
さらに、他のいくつかのパブリックチェーンも、より直接的なエンジニアリングの実装を試み始めています。例えば、NEARは2026年7月に、主ネットのアップグレードがFIPS 204に基づくML-DSAポスト量子署名をサポートすることを発表し、アカウントに量子安全な鍵を追加する能力を提供しました。
もちろん、特定のポスト量子署名をサポートすることは、全てのアカウント、アプリケーション、インフラストラクチャが量子耐性の移行を完了したことを意味するわけではありません。
これらの進展をまとめると、業界が直面している真の課題は多様であり、新しい暗号学的ソリューションが理論的に十分に安全である必要があるだけでなく、署名のサイズ、オンチェーン検証コスト、ノードの性能、ハードウェアの互換性、そして大量の既存アカウントがスムーズに移行できるかどうかも考慮しなければなりません。
これらのプロトコル層の変化は、最終的にユーザーが日々使用するウォレットに影響を与えます。
imTokenのようなマルチチェーン非管理型ウォレットにとって、将来の暗号学的アップグレードは、単なるバージョン更新では済まないでしょう:
- 一方で、ウォレットは異なるパブリックチェーンのアップグレードに応じて、新しいアカウントやアドレスタイプ、鍵管理方法、取引署名および検証メカニズムに徐々に適応する必要があり、ハードウェアウォレット、スマートコントラクトアカウント、マルチシグシステムとの互換性も関わる可能性があります;
- 他方で、ウォレットは複雑な基盤技術の変化を、一般ユーザーが理解できる操作に変換する必要があります。将来的に特定のパブリックチェーンが新しいポスト量子署名ソリューションを正式にサポートする場合、ユーザーが本当に気にするのは、元のアドレスが引き続き使用できるか、新しいアカウントを作成する必要があるか、既存のリカバリーフレーズやハードウェアデバイスが互換性があるか、そして既に保有しているトークン、NFT、ステーキング資産やDeFiポジションをどのように処理するかです;
これらの問題の一部は、ウォレット製品の機能を通じて徐々に解決できますが、一部はパブリックチェーンプロトコル、スマートコントラクト、そしてエコシステム全体のサポートを待たなければなりません。
これが、基盤のセキュリティアップグレードが複雑であればあるほど、ユーザー側の移行プロセスが十分にテストされる必要がある理由であり、単に「ワンクリックで量子耐性」を提供するようなものではありません。
では、現段階で一般ユーザーは何をすべきでしょうか?
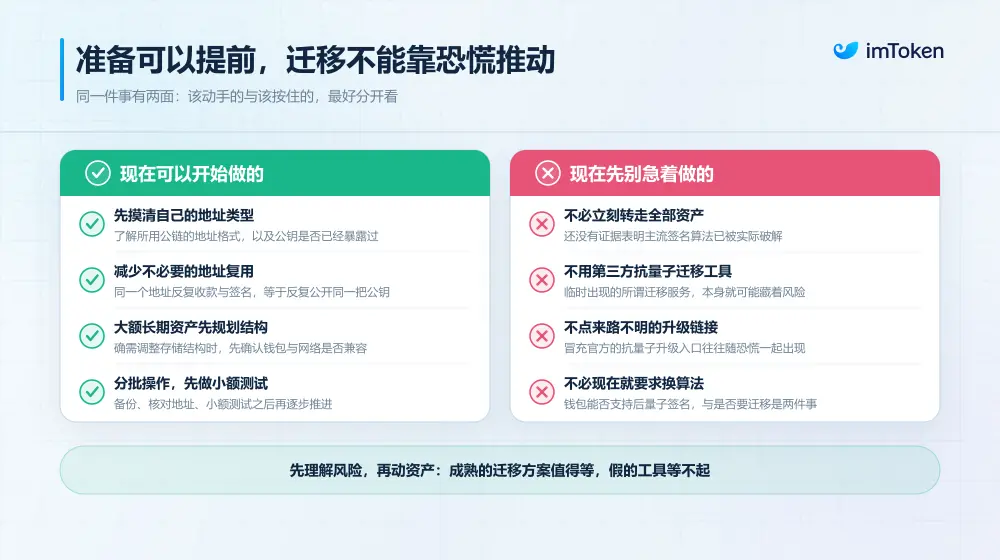
- まず、この議論のためにすぐに全ての資産を移転する必要はありません。 現在、主流のパブリックチェーンの署名アルゴリズムが実際に攻撃を受けたという証拠はありません。特に「量子耐性アップグレード」という名目で不審なリンクや移行ツールを広めることに警戒が必要です。リカバリーフレーズや秘密鍵のインポートを要求したり、不明な取引に署名するように誘導する操作には、高い警戒が必要です;
- 次に、大きな額や長期保有の資産については、アドレス管理の習慣を意識的に改善し始めることができます。 例えば、自分が使用しているパブリックチェーンとアドレスタイプを理解し、高価値資産のアドレスの不必要な重複使用や署名操作を減らすことが重要です。もし資産の保管構造を調整する必要がある場合は、まずウォレットとネットワークの互換性を確認し、鍵のバックアップを行い、受取アドレスを確認し、小額テストや分割操作を通じて移行リスクを低減することが重要です;
- 最後に、最も見落とされがちな点:ウォレットが将来ポスト量子署名をサポートできるかどうかは、ユーザーが今日資産を移行する必要があるかどうかとは異なる問題です;
最後に
ブロックチェーンの世界では、私たちは数学とコードに基づいて信頼を構築しています。
この視点から、数兆ドルの資産を長期的に支えることを望むオープン金融ネットワークにとって、今日十分に安全な暗号学的ソリューションが、今後数十年にわたって調整を必要としないことを誰も保証することはできません。
しかし、これは、最前線の研究が突破口を開くたびに、一般ユーザーがすぐに自分の資産を再配置する必要があることを意味するわけではありません。
暗号学の研究者は最悪の可能性に注意を払い、パブリックチェーンの開発者は新しいセキュリティメカニズムを事前に設計し、ウォレットチームは将来のアップグレードと移行に信頼できるサポートを提供する必要があります。そして一般ユーザーは、リスクを真に理解した上で、未確認の情報に基づいて急いで決定を下すことを避ける必要があります。
危機が目の前にあると予想する必要はなく、進化の必然性を過小評価する必要もありません。冷静さを保ち、慎重に行動してください。
すべてのホルダーにとって、これは未知に対処する最良の方法です。
 リスク警告
 リスク警告