BTC $77,317.57 -3.43%
ETH $2,222.14 -4.06%
BNB $701.67 -5.77%
XRP $1.25 -3.13%
SOL $96.39 -3.67%
TRX $0.3345 +1.02%
DOGE $0.0753 -3.41%
ADA $0.1927 -3.26%
BCH $280.26 +0.37%
LINK $11.00 -4.20%
HYPE $91.44 +15.42%
AAVE $124.36 -4.72%
SUI $0.8833 -3.37%
XLM $0.1642 -2.60%
ZEC $1,249.48 -0.25%
AAPL $345.42 -0.78%
AMZN $226.82 -10.07%
GOOGL $282.11 -3.15%
MSFT $527.91 -3.31%
META $614.37 -0.97%
NVDA $207.67 -3.11%
TSLA $393.61 -2.32%
SNDK $1,229.08 -10.46%
INTC $68.70 -25.32%
SPCX $139.44 -3.23%
MU $887.43 -7.04%
AMD $520.04 -7.71%

safu

すべて
記事
速報

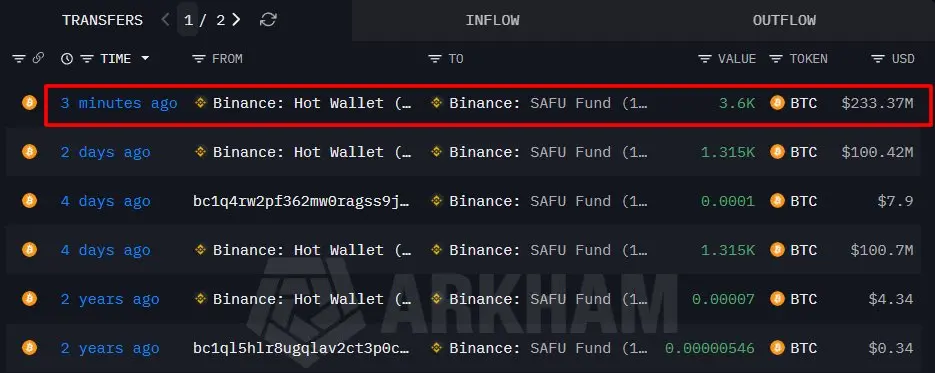
バイナンスは盗難事件に対して応答し、現時点で秘密鍵の漏洩は確認されていないと述べた。

Binance カスタマーサービスのsisiは、ソーシャルメディアでコミュニティの質問に応じて、この攻撃は単一のデバイスで完了する事件ではなく、1人の従業員のコンピュータがハッキングされたことが攻撃の起点であると述べました。暗号機関に対する攻撃は通常、強いターゲティングを持ち、攻撃者は複雑な手段を利用して浸透を試みることが多いです。Binanceは事件に関連する重要な手がかりを発見し、リスクを制御するための措置を講じており、関連する調査と追跡はまだ進行中で、プラットフォームのコアリスク管理と緊急メカニズムはすでに起動しています。エンジニアの権限が過大であるかどうかについて、sisiは、これは攻撃者が特定のエンジニアの権限を直接利用して資金移動を完了する事件ではなく、単一の人物がワンクリックで操作して引き起こされた結果でもないと述べました。関連する異常は、より複雑な攻撃プロセスに関与しています。現段階の調査では、責任を特定の個人に帰属させておらず、会社は相応の責任を負い、今後の処理と安全アップグレード作業を継続して進めます。現在、ウォレットの秘密鍵が漏洩した証拠は発見されていません。今回の事件による全ての盗難損失はSAFU基金と会社の資金が全額負担し、ユーザーが負担する必要はありません。チェーン上で約30億ドルの影響を受けた資産が凍結されており、Binanceは法執行機関とブロックチェーン情報機関と協力して追跡を行っており、チェーン上の資金の流れは公開されて確認可能です。入金は全過程で正常に開放されており、影響を受けていません;出金は予防措置として一時停止されており、48時間以内に再開される予定で、具体的な時間は公式発表に基づきます。Binanceは調査の正確性を確保した上で進捗を継続的に同期し、事件の処理と振り返りが完了した後に詳細な状況とさらなる安全強化措置を発表します。

hot_img バイナンス:セキュリティ事件またはエンジニアのノートパソコンが侵入され、約630億ドルに影響を与える

バイナンスは公式Xアカウントで初期調査結果を発表し、今回のセキュリティ事件はDevOpsエンジニアのノートパソコンが侵害された可能性があると述べました。攻撃者はこれを利用してサービスコンテナにアクセスし、未承認の出金取引を提出しました。バイナンスは、現在のところウォレットの秘密鍵が漏洩した証拠は発見されておらず、調査が完了し事実が十分に確認された後に詳細な技術的レビューを発表するとしています。バイナンスは、事件の総影響は約630億ドルと推定しています。このプラットフォームはブロックチェーンのパートナーと協力して関連資産を凍結しており、現在チェーン上で約300億ドルが凍結されています。バイナンスは、SAFU基金および会社資金を通じて全ての損失をカバーし、ユーザーの資金は安全であると述べ、処理が完了した後に更新された準備証明を発表するとしています。即時措置として、バイナンスはセキュリティチェックが完了するまで入金と出金を一時停止し、影響を受けたアドレスの承認を取り消し、資金を追跡・回収するために法執行機関およびブロックチェーン情報パートナーに連絡しました。バイナンスは、チームが法執行機関と協力して関連人物の身元を確認しており、ユーザーには公式チャネルを通じてのみ更新情報を取得するように注意を促しています。

GoPlusはSafuSkillを発表し、安全優先のAIエージェントスキル市場を構築しました。

GoPlus はソーシャルメディアで報告を発表し、ClawHub エコシステムの最も重要な 100 の高頻度ダウンロードスキルに対して全量安全スキャンを実施した結果、ブロックされたスキル数は 21 個 (割合 21%)、警告されたスキル数は 17 個 (割合 17%) であると述べています。GoPlus は、Top 100 Skills の中で 21% が明確な高リスク操作(例えば、直接のネットワーク侵入、敏感な API 呼び出し、自動送信など)を持っているとし、このようなスキルを実行する際には「Human-in-the-Loop (HITL) 人工確認」メカニズムを強制的に追加し、高リスク行動を人工的にレビューすることを推奨しています。また、17% のスキルには一定のリスクがあり、慎重に実行することを推奨しており、安全性に高い要求を持つユーザーには人工確認を追加することを勧めています。この背景の中で、GoPlus Security は SafuSkill を発表しました。これは安全を優先したスキル市場であり、SafuSkill は BNB Chain 上に構築され、スキル市場、オートスキル安全スキャンエンジン、開発者管理ツールを統合した AI エージェントスキルプラットフォームであり、ユーザーがより安全な AI エージェントスキルを選別し発見するのを助けることを目的としています。AI エージェントスキルに安全スキャンと実行時保護機能を提供し、AI エージェントエコシステムをより透明で安全なインフラ層へと発展させることを推進しています。
app_icon
ChainCatcher Building the Web3 world with innovations.