BTC $77,318.52 -3.39%
ETH $2,222.31 -4.04%
BNB $701.13 -5.25%
XRP $1.24 -3.31%
SOL $96.59 -3.43%
TRX $0.3362 +1.50%
DOGE $0.0754 -3.31%
ADA $0.1927 -3.41%
BCH $280.29 +0.36%
LINK $11.01 -4.08%
HYPE $91.61 +15.71%
AAVE $124.44 -4.72%
SUI $0.8820 -3.36%
XLM $0.1642 -2.65%
ZEC $1,256.21 +0.02%
AAPL $345.40 -0.80%
AMZN $227.24 -9.94%
GOOGL $282.29 -3.06%
MSFT $527.22 -3.49%
META $613.88 -1.01%
NVDA $208.04 -2.86%
TSLA $393.88 -2.12%
SNDK $1,231.33 -10.07%
INTC $68.84 -25.05%
SPCX $139.65 -3.04%
MU $889.04 -6.86%
AMD $521.29 -7.38%

crowdstrike

すべて
記事
速報

first_img 北朝鮮は第三国のITスタッフを利用してアメリカ企業に浸透し、暗号通貨で面接の支援者に報酬を支払っています。

NBCの報道によると、北朝鮮はイラン、レバノンなどの第三国からの遠隔ITスタッフを利用して、アメリカ企業に浸透し、武器計画の資金を調達している。アメリカおよび複数の外国機関が7月に発表した警告では、北朝鮮のITスタッフが「契約を結ぼうとしており、給与を北朝鮮の関連機関に送金する意図がある」と指摘しており、同時に企業に内部的な脅威をもたらし、データ漏洩、暗号通貨の盗難、敏感情報の窃取に関与している。アメリカなどの政府が反制を強化する中、北朝鮮はますます多くの第三国のITスタッフを利用して求職面接を行い、仕事の契約を得た後、関連するポジションは通常北朝鮮の工作員が引き継ぐと報じられている。これらの外国のITスタッフはLinkedInでスカウトされ、一部は月に約500ドルの暗号通貨を受け取り、「面接アシスタント」としてパートタイムで働いている。Cointelegraphは5月にサイバーセキュリティ会社CrowdStrikeのデータを引用し、北朝鮮に関連する国家ハッカーおよび脅威行為者が2025年に引き起こした暗号通貨の損失が20億ドルを超え、前年比51%増加したと報じた。韓国中央銀行は、世界的な制裁に直面しながらも、北朝鮮の2025年のGDPが3.5%成長すると見込んでいる。

first_img 米国司法省はCrowdStrikeと連携して、20年以上運営されていたSalityボットネットを破壊しました。
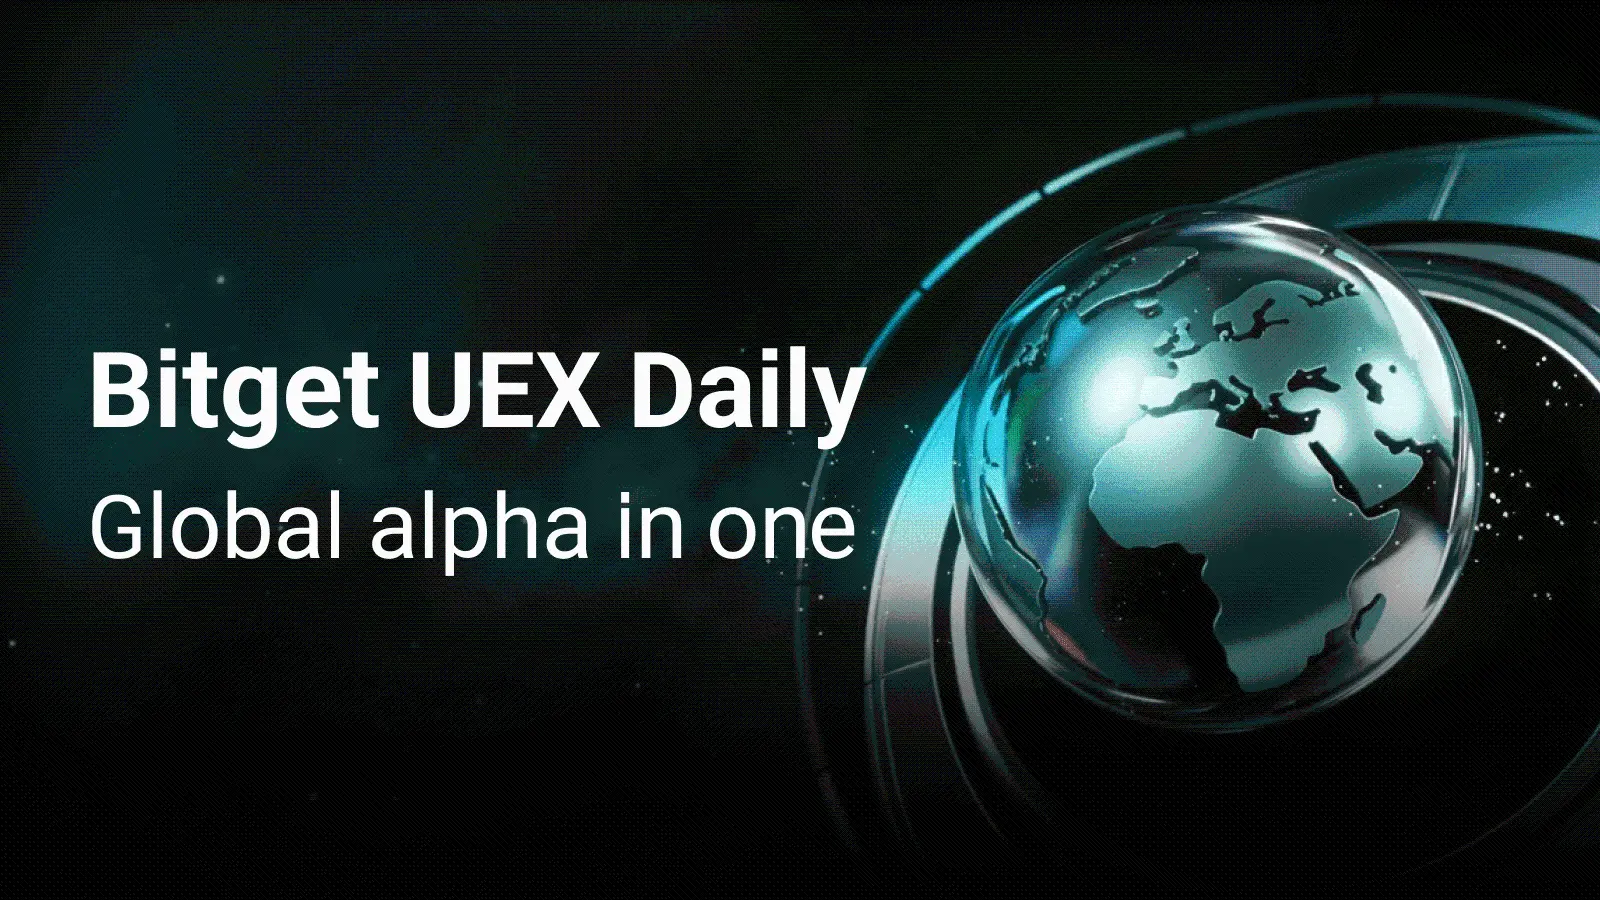
Decrypt の報道によると、CrowdStrike はアメリカ合衆国司法省と共に、2003 年以来活動していた Sality ピアツーピアボットネットワークを破壊したと発表しました。このボットネットは、過去 8 年間主に EggJagger マルウェアを通じて暗号通貨の支払いをハイジャックしており、このツールは被害者のクリップボード内の暗号通貨ウォレットアドレスを監視し、オペレーター自身のアドレスに置き換えることで、被害者が資金を見知らぬ人に送信することを引き起こします。CrowdStrike は、EggJagger というペイロードを通じて、オペレーターが少なくとも 1210 万ルーブル(約 15 万ドル)を盗んだと推定しています。盗まれた暗号通貨のほとんどは使用されておらず、CrowdStrike はこれらの未使用資産が 2025 年 1 月のピーク時に約 1.47 億ルーブル(名目上約 135 万ドル)の価値があると評価しています。Sality が今日まで生き残っている理由は、押収可能な中央サーバーがなく、感染したマシンが直接相互に通信しているためです。この多国籍の行動には、アメリカ、ブルガリア、ハンガリー、ルーマニアが関与しています。アメリカ合衆国司法省、FBI、および国防刑事捜査局は、アメリカ国内の Sality 関連ドメインを押収し、ヨーロッパの多くの国の警察も他のドメインを押収しました。CrowdStrike は、そのアーキテクチャの脆弱性を利用して、1.5 万台以上の感染したマシンを制御するハニーポットに隔離しました。オペレーターは SALTY SPIDER として追跡され、2023 年 9 月にはロシアの暗号通貨取引所 AvanChange に対してサービス拒否攻撃を行いました。
app_icon
ChainCatcher Building the Web3 world with innovations.