BTC $77,314.17 -0.08%
ETH $2,243.30 +1.46%
BNB $703.95 -1.35%
XRP $1.26 +3.20%
SOL $96.87 +2.02%
TRX $0.3259 -8.23%
DOGE $0.0758 +1.41%
ADA $0.1944 +2.97%
BCH $290.56 +4.84%
LINK $11.57 +8.34%
HYPE $89.92 -0.79%
AAVE $130.61 +7.77%
SUI $0.9054 +4.43%
XLM $0.1694 +4.25%
ZEC $1,275.44 +1.13%
AAPL $345.77 -1.43%
AMZN $241.18 +7.12%
GOOGL $281.43 +0.16%
MSFT $523.95 -0.21%
META $615.10 -0.36%
NVDA $205.03 -1.76%
TSLA $400.07 +0.94%
SNDK $1,157.30 -10.13%
INTC $64.83 -8.59%
SPCX $136.87 -2.19%
MU $897.55 -0.16%
AMD $509.79 -3.84%

passkey

すべて
記事
速報

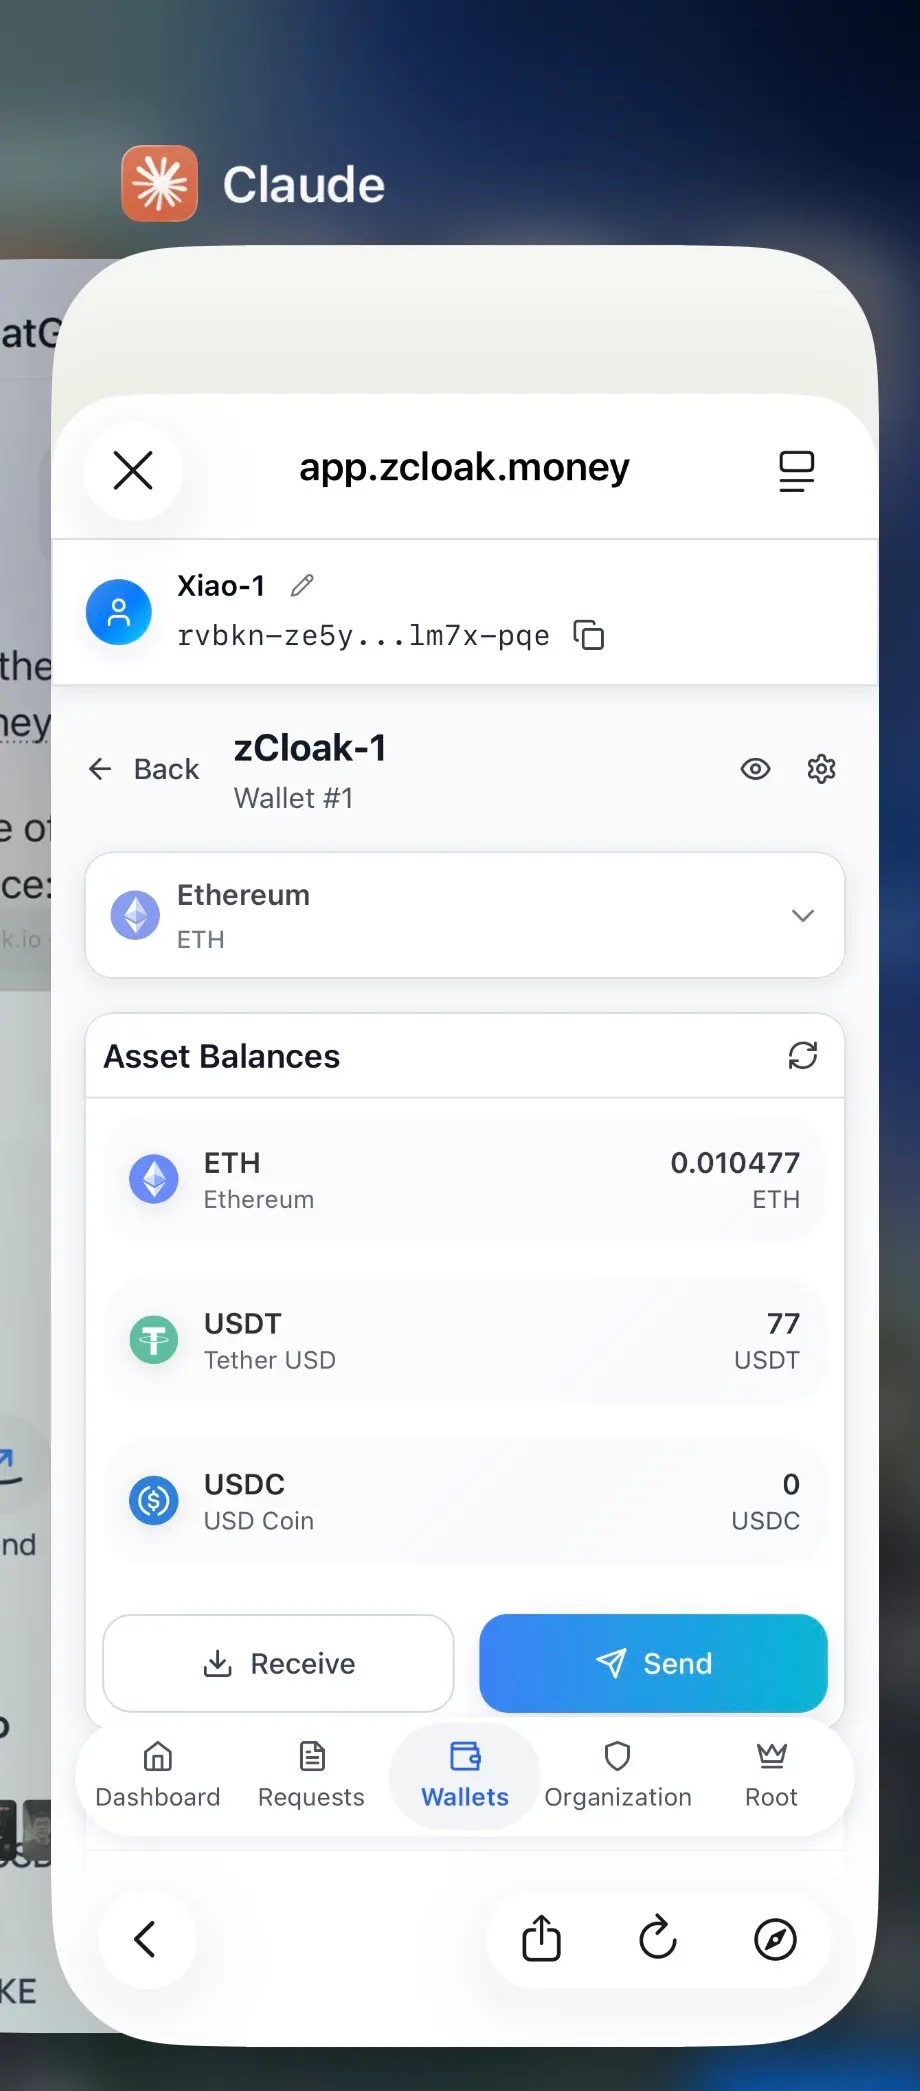
zCloak Passkey ウォレットが ChatGPT と Claude APP の統合を完了しました。

zCloak Network は本日、企業向けの Passkey マルチシグウォレット(zCloak.Money)が ChatGPT と Claude APP との統合を完了したことを発表しました。ユーザーは対話ボックスに「Give me a clickable link to app.zcloak.money wallet」と入力し、該当リンクをクリックすることでアプリ内ブラウザで Passkey ログインを完了し、企業のマルチシグウォレットの全機能を利用できます。これは Web3 業界において、主流の AI アプリケーションに全機能の暗号ウォレットを統合する初めての試みであり、AI と Web3 技術の融合における重要な突破口を示しています。zCloak.Money は完全にブロックチェーン上に構築された企業向けのマルチシグウォレットであり、そのフロントエンドサイトは ICP スマートコントラクト内で直接実行され、Passkey 生体認証技術(顔認識または指紋)を採用しており、従来のリカバリーフレーズに代わるもので、業界最高レベルのセキュリティを提供し、根本的にハッカーソフトウェアによる秘密鍵の盗難やフィッシング攻撃を防ぎます。zCloak の創設者である張博士は、「Passkey ウォレットを主流の AI アプリケーションに組み込むことで、一般ユーザーがブロックチェーン技術に触れる最後の障壁を取り除いており、Web3 をソーシャルメディアを使うように簡単にしています。将来的には、ユーザーはこれらの AI アプリケーション内で対話を通じてほとんどの暗号操作を完了できるようになります。」と述べています。
zCloak Passkey ウォレットが ChatGPT と Claude APP の統合を完了しました。

慢雾余弦:フィッシンググループがGoogleのサブドメインを利用して新たなフィッシング攻撃を実施し、ユーザーにアカウントのパスワードを漏洩させるよう誘導しています。

ChainCatcher のメッセージによると、SlowMist の創設者である余弦氏は、SNS プラットフォームで発表し、以前に ENS のチーフ開発者がフィッシング攻撃を受けたことを明らかにしました。この攻撃は、Google のインフラストラクチャにある脆弱性を利用したものです。このフィッシンググループは、Google の公式を装ったフィッシングメールを通じて、ユーザーを欺き、法執行機関に目を付けられるようにしました。Google は対抗策を講じましたが、本日、このフィッシンググループは新たなフィッシング攻撃を実施し、引き続きユーザーを「google.com」のサブドメインに誘導し、アカウントのパスワードを漏洩させ、即座に Passkey を追加させることを狙っています。ChainCatcher 以前の報道によると、ENS のチーフ開発者である nick.eth は SNS プラットフォームで、非常に複雑なネットフィッシング攻撃を受けたと述べており、この攻撃は Google のインフラストラクチャにある脆弱性を利用したもので、Google はその修正を拒否したとしています。彼は、攻撃メールは非常にリアルに見え、DKIM 署名による検証が可能で、GMail に正常に表示され、他の合法的なセキュリティ警告と同じ会話に表示されることを明らかにしました。攻撃者は Google の「サイト」サービスを利用して、信頼できる「サポートポータル」ページを作成しました。ユーザーはドメインに「google.com」が含まれているのを見て安全だと誤解するため、注意が必要です。
app_icon
ChainCatcher Building the Web3 world with innovations.