BTC $77,267.67 +0.88%
ETH $2,241.77 +2.30%
BNB $703.86 +0.31%
XRP $1.25 +3.38%
SOL $96.45 +2.60%
TRX $0.3241 -9.34%
DOGE $0.0758 +2.66%
ADA $0.1941 +3.85%
BCH $290.91 +7.63%
LINK $11.59 +10.23%
HYPE $89.64 +0.10%
AAVE $131.06 +9.38%
SUI $0.9001 +5.91%
XLM $0.1694 +5.49%
ZEC $1,275.09 +3.49%
AAPL $345.82 -1.30%
AMZN $241.31 +7.12%
GOOGL $281.43 +0.47%
MSFT $523.95 -0.06%
META $614.72 -0.15%
NVDA $205.37 -1.36%
TSLA $400.20 +1.36%
SNDK $1,154.83 -9.40%
INTC $64.80 -8.37%
SPCX $136.81 -1.87%
MU $897.27 +0.08%
AMD $509.40 -3.22%

偽チャージ

すべて
記事
速報

契約変更により、GALAトークンには「偽チャージ」のリスクが存在し、最近ハッカーに利用されました。

ChainCatcher のメッセージによると、X-explore の情報で、契約の変更により、CEX で GALA に「偽チャージ」のリスクが存在することが明らかになりました。ハッカーは 9 月 6 日にこの脆弱性を利用し、Coinhub から 2.7 ETH 相当の GALA を全て引き出しました。分析によると、Gala Game のトークン GALA は 2023 年 5 月 15 日に重大なアップグレードが行われ、トークン契約アドレスが更新されました。そのため、現在流通しているのは 2 種類のトークンで、どちらも GALA と呼ばれています。古い Gala と正常な Gala の価格比は 1:12 です。攻撃者は今年 7 月 27 日から古い Gala トークンを各取引所にチャージし、偽チャージをテストしていました。同時に、ハッカーは LDO の「偽チャージ」事件や昨年 8 月の Nomad Bridge 攻撃事件にも関与していました。9 月 6 日、ハッカーは古い GALA トークンを CoinHub にチャージし、取引所がチャージされた古い GALA を正常な Gala トークンとして認識することに成功しました。その後、ハッカーは本物の Gala を引き出し、現在取引所のホットウォレットには 168 ドル相当の Gala しか残っておらず、ハッカーは 2.7 ETH を得ました。以前の情報では、Slow Mist が LDO のトークン契約に潜在的な「偽チャージ」リスクが存在すると明らかにし、Lido はリスクは予想内であり、LDO と stETH は依然として安全であると応答しました。

慢雾:LDOのトークン契約には潜在的な「偽チャージ」リスクが存在します。

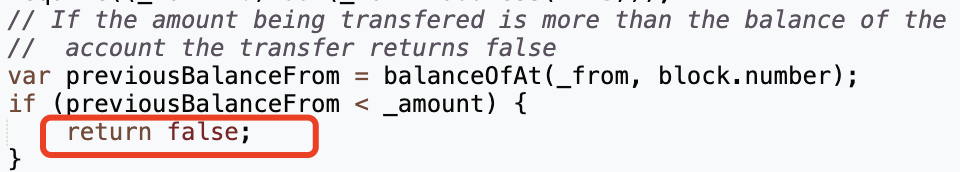
ChainCatcher のメッセージによると、SlowMist セキュリティチームのオンチェーン情報によれば、LDO のトークンコントラクトは、転送操作を処理する際に、転送数量がユーザーが実際に保有している数量を超えると、その操作はトランザクションのロールバックをトリガーしません。代わりに、処理結果として直接 `false` を返します。この処理方法は、多くの一般的な ERC20 標準トークンコントラクトとは異なります。上記の特性により、潜在的な「偽の入金」リスクが存在します。悪意のある攻撃者がこの特性を利用して詐欺行為を試みる可能性があります。SlowMist は以下のように提案しています:トークンの入金処理のロジックを扱う際には、トランザクションの成功または失敗だけに依存せず、トークンコントラクトの実際の戻り値に基づいて判断する必要があります。市場には多くの非 ERC20 標準のトークンコントラクトが存在することに注意してください。新しいトークンを接続する前に、そのコントラクトコードを十分に理解し、分析して、正しい入金ロジックを実装することを確認してください。定期的にコード監査とセキュリティチェックを行い、システムの堅牢性と安全性を確保することをお勧めします。トークンコントラクトの実装と動作はプロジェクトによって異なる場合があります。資金の安全性とトランザクションの正確性を確保するために、いかなる新しいトークンを接続する前に、そのコントラクトロジックを深く理解し、十分なテストを行うことを強くお勧めします。
2023-09-10
慢雾:LDOのトークン契約には潜在的な「偽チャージ」リスクが存在します。
app_icon
ChainCatcher Building the Web3 world with innovations.