BTC $77,632.64 -3.04%
ETH $2,245.60 -3.23%
BNB $702.67 -4.85%
XRP $1.25 -3.04%
SOL $96.88 -3.47%
TRX $0.3410 +2.92%
DOGE $0.0758 -3.50%
ADA $0.1938 -3.33%
BCH $284.25 +1.66%
LINK $11.15 -3.71%
HYPE $92.93 +7.96%
AAVE $125.69 -5.65%
SUI $0.8916 -3.21%
XLM $0.1656 -2.35%
ZEC $1,262.91 +0.00%
AAPL $344.10 -1.35%
AMZN $227.53 -9.57%
GOOGL $281.72 -2.68%
MSFT $528.02 -1.93%
META $615.21 -0.62%
NVDA $207.66 -3.17%
TSLA $394.77 -2.24%
SNDK $1,220.04 -10.99%
INTC $68.41 -26.10%
SPCX $138.15 -3.58%
MU $883.80 -7.88%
AMD $519.77 -8.17%

サプライチェーン攻撃

すべて
記事
速報

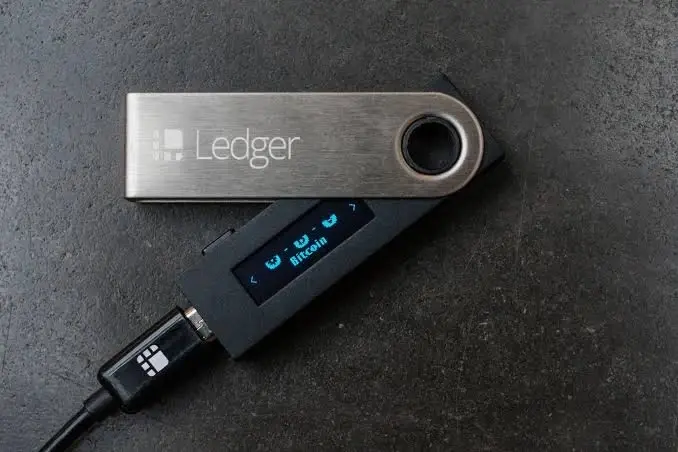
マウントゴックス 前 CEO:Ledgerの攻撃詳細が明らかに、ハードウェアウォレットのサプライチェーン攻撃で1億ドルが盗まれた

Bitcoin News の監視によると、Bitcoin News はポッドキャストを公開し、Mt. Gox の前 CEO マーク・カルペレスとファウンデーションの CEO ザック・ハーバートが暗号業界の歴史上最大のサプライチェーン攻撃について議論しました。マーク・カルペレスは、資金が盗まれる 3 週間前にスパイ植込みを発見し、Ledger に連絡したが、返答がなかったと述べました。その植込みには隠されたセルラーモデムが内蔵されており、画面上のニーモニックを直接読み取ることができ、Ledger 自身のチェックを通過します。パスフレーズを設定しても、ニーモニックが盗まれるのを防ぐことはできません。マーク・カルペレスは、500 万ドルあれば、X 線でしか発見できない植込みを製造できると述べました。番組では、ハードウェアウォレットのディストリビューターモデル、攻撃の背後にいるマレーシアのディストリビューター、盗まれた暗号資産のオンチェーン追跡、攻撃がヨーロッパに拡大する理由、Trezor が標的にならなかった理由、ハードウェアウォレットのセキュリティ、およびマルチパーティ計算ソリューションについても議論されました。番組のタイムラインによると、ハードウェアウォレットの盗まれた金額は 1 億ドルに達し、そのうち 24 時間以内に 8600 万ドルが転送されました。

Ledger ウォレットのヨーロッパ供給チェーンが汚染された疑い:2台のデバイスにスパイウェアが仕込まれていることが確認された

暗号通貨コミュニティのユーザー Johannes は、ヨーロッパの小売業者 MediaMarkt の異なる店舗で購入した2台の Ledger ハードウェアウォレットに、疑わしいスパイウェアやハードウェアの改造が見つかったと投稿しました。これには追加のケーブルや LTE モジュールが含まれており、Ledger に関連製品の即時回収を呼びかけています。Johannes は、MediaMarkt の従業員が2台目のデバイスが返品商品ではないことを確認したと述べています。返品された Ledger 製品は直接製造元に返送され、新品として再販売されることはありません。店舗の記録によると、関連する在庫はサプライヤーの Aqipa GmbH から来ています。この会社はヨーロッパで流通業務を展開しているため、Johannes は問題がより広範な小売在庫に関与している可能性があると疑っていますが、現在のところヨーロッパ全体の Ledger サプライチェーンが広く侵害されているという証拠はありません。Johannes は、最初のデバイスを関連する人物に分析のために渡し、2台目のデバイスを Ledger に調査のために送る計画を立てており、証拠として開封動画を公開しました。彼はユーザーに対し、Ledger の公式チャネル以外の業者からデバイスを購入する場合は、デバイスに異常がないか確認するよう警告しています。現在、上記の主張は主にこのユーザーの個人的な開示に基づいており、デバイスの損傷原因、影響範囲、およびサプライチェーン攻撃に関与しているかどうかは、Ledger などの関連当事者による確認が必要です。

ハードウェアウォレットのディストリビューター CryptoBilis は3月に所有権が移転し、株式は中国の黒竜江省出身の人物に向けられました。

マレーシアのハードウェアウォレットディストリビューターCryptoBilisは、Ledgerデバイスがサプライチェーン攻撃に遭った疑いの調査中に、所有権が変更されたことが明らかになりました。新たに公開された会社の記録によると、中国の黒竜江省に登録住所を持つJiamingという人物が、8月3日からこの会社の100%の株式を保有しています。CryptoBilisの元共同創設者は、会社が今年の3月に買収され、元株主はその後、すべての運営、管理、行政職務から退いたことを確認しました。創設チームは引き継ぎ後、会社の実際の運営を把握できなくなり、一部の活動の調整を続けるだけで、もはや会社の一部ではないと述べ、現管理層に対してこの問題を透明に処理するよう促しています。株式の変更が明らかになる中、CryptoBilisはLedgerハードウェアウォレットのサプライチェーン攻撃に関与している疑いで注目を集めており、関連するデバイスには助記詞を盗む隠しモジュールが埋め込まれているとされていますが、所有権の変更とウォレットの盗難事件との関連を示す確固たる証拠はまだありません。CryptoBilisは、マレーシア、フィリピン、インドネシアのすべての店舗およびオンラインチャネルでの各ブランドのハードウェアウォレットの販売と出荷を一時的に停止し、オフライン店舗を閉鎖しています。通知があるまでこの状態が続きます。

ジャオ・チャンペンはLedgerハードウェアウォレットのサプライチェーン攻撃リスクについて警告し、単一のディストリビューターが偽造品または改ざんされたデバイスを販売している疑いがあると述べた。

赵長鵬は、Ledger ハードウェアウォレットのユーザーに警戒を呼びかけ、特に最近デバイスを購入したユーザーに注意を促しました。現在把握している情報によると、今回の事件はサプライチェーンの段階に限定されており、1社のサプライヤーが関与しており、一部のユーザーが偽造または改ざんされた Ledger デバイスを購入した可能性があります。赵長鵬は、Ledger は業界内で歴史があり、安全性が高いハードウェアウォレットブランドであるが、このような事件が発生する可能性があると述べました。彼は BNB エコシステムおよび暗号業界全体に対し、盗まれた資金の追跡と回収を促進するよう呼びかけました。以前、Ledger は東南アジアのユーザーに関与する資産盗難事件を調査中であることを確認しました。関連するユーザーは、ディストリビューターの CryptoBilis を通じてデバイスを購入していました。Ledger は CryptoBilis に販売および出荷を一時停止するよう要求し、過去 90 日間にこのディストリビューターを通じてデバイスを購入したユーザーには、デバイスの初期化を行わないように推奨しました。すでに設定を完了している場合は、新しいリカバリーフレーズを使用して新しい Ledger サインデバイスを作成し、資産を新しいウォレットに移動することを推奨しています。オンチェーン調査員の Specter は、今回の事件によりビットコイン、イーサリアム、トロンネットワーク上で数百のウォレットが盗まれ、8600 万ドル以上の損失が出たと推定しています。セキュリティ研究者の tanuki42 は、損失が 7200 万ドルを超えており、金額はまだ増加していると以前に推定しました。現在、事件の具体的な原因および関与したデバイスに安全上の脆弱性が存在するかどうかは、調査と確認を待っています。

Rustの基本ライブラリarrayrefがサプライチェーン攻撃を受け、北朝鮮のハッカーによるものと疑われている

Cryptopolitan の報道によると、攻撃者はサプライチェーン攻撃を通じて、広く使用されている Rust コードパッケージの悪意のあるバージョンを 3 つ公開しました。その中で、arrayref というライブラリは約 4 分の 3 の Rust 開発環境で使用されています。悪意のある更新は、ユーザーがプロジェクトをコンパイルする際に自動的にログイン情報を盗むバックドアを隠しており、影響を受けたバージョンをコンパイルしたユーザーは、コンピュータやキーが露出している可能性があります。Wiz の研究者は、arrayref 攻撃のコマンドと制御のパスが、北朝鮮のハッカー組織 Sapphire Sleet および UNC1069 が使用している Mastra 行動と重なっていることを指摘しています。IP アドレスは同じセキュリティ証明書を共有し、同じホスティング業者 Hostwinds を使用しています。攻撃者は、人気のある proc-macro2 を模倣したスペルミスの proc-macro1 依存関係を追加しただけで、元のコードを変更せず、テストとビルドを通過させました。攻撃は公開から 86 分後に削除されましたが、大量にダウンロードされていました。影響を受けたパッケージは Solana および Ethereum ツールで広く使用されています。Rust チームは、メンテナが悪意のない行動をしていると考えており、そのデバイスや資格情報が侵害された可能性があります。

データ:Keyvエコシステムが大規模なnpmサプライチェーン攻撃を受け、2,000以上の悪意のあるパッケージバージョンが公開されました

慢雾の監視によると、MistEyeは大規模なnpmサプライチェーン攻撃を検出し、Keyv/Cacheableエコシステムに影響を与えました。攻撃者は2,000以上の悪意のあるパッケージバージョンを公開し、keyv@6.0を含んでいます。Keyvは広く使用されているキー・バリュー・ストレージの抽象ライブラリで、Redis、SQLite、PostgreSQL、MongoDBなどのバックエンドをサポートし、毎週約1.27億回ダウンロードされており、明らかな下流サプライチェーンの露出を引き起こしています。攻撃手法は以前のShai-Hulud npmワーム活動と非常に似ており、高度に自動化され、スケーラブルなサプライチェーン攻撃を指しています。潜在的な攻撃行為には、資格情報の窃取、環境変数の漏洩、CI/CDキーの漏洩、リモートペイロードの配信、侵害された開発環境を通じた横の拡散が含まれます。セキュリティチームは、影響を受けたパッケージバージョンを直ちに特定して削除し、検証された安全なバージョンにアップグレードし、依存関係のロックファイルとビルドログをレビューし、疑わしい外部接続を監視し、漏洩した資格情報をローテーションし、影響を受けたことを確認した後に環境を再構築する必要があります。

安全警告:30個の悪意のあるnpmパッケージが取引ボットのリポジトリに偽装し、開発者のキーとリカバリーフレーズを狙っています。

慢雾 SlowMist は安全警報を発表し、協調的な悪意のある npm サプライチェーン攻撃を監視しました。攻撃者は偽の取引ボットリポジトリと DeFi テーマの npm パッケージを利用して JavaScript 情報窃取器を投下し、ターゲットは npm ユーザー、DeFi 開発者および取引ボットユーザーです。今回の攻撃には 30 の悪意のある npm パッケージが関与しており、その中の stake-math@3.5.4 が donoaccestag/forex-mt5-trading-bot リポジトリにロック依存関係として現れています。このリポジトリは約 2300 の高度に同質化されたバルク生成フォークを呈示しており、大部分は poly-stocks アカウントに集中しています。信号は異常に明確です。攻撃者が窃取できる敏感データの範囲は非常に広く、暗号ウォレットライブラリ、ブラウザの Cookie と保存されたパスワード、ブラウジング履歴、開発者の資格情報、Shell の履歴、パスワードマネージャーライブラリ、秘密鍵、助記詞およびソースコードに露出した API トークンが含まれます。慢雾は開発者に対し、影響を受けた npm パッケージを直ちに削除し、package.json と package-lock.json および CI ログに 30 の悪意のあるパッケージのいずれかが含まれていないか監査することを推奨します。また、npm install を実行したシステムは侵害されている可能性があると見なし、すべての露出したウォレット、秘密鍵、npm トークン、クラウド資格情報、SSH キーおよび API トークンをローテーションし、クリーンなイメージから影響を受けた環境を再構築することを推奨します。

慢雾:Red Hat クラウドサービスの npm パッケージが活発なサプライチェーン攻撃を受け、300 以上の GitHub リポジトリに盗まれた認証情報が存在する

慢雾 SlowMist は安全警報を発表し、@redhat-cloud-services に関連するソフトウェアパッケージをターゲットとした活発な npm サプライチェーン攻撃を検出しました。現在、31以上のパッケージが影響を受けていることが確認されており、週のダウンロード数は約 116,000 回、300 以上の GitHub リポジトリに盗まれた認証情報が存在します。この攻撃手法は以前の "Shai-Hulud" npm 攻撃と非常に類似しており、認証情報の窃取、悪意のあるリポジトリの作成、自動化された秘密の漏洩が含まれます。現在も新たな疑わしいリポジトリが継続的に出現しており、攻撃が続いていることを示しています。開発者は引き続き感染しています。潜在的な危害には、GitHub/npm トークンの盗難、AWS/GCP/Azure クラウド認証情報の漏洩、SSH キーと Kubernetes 秘密の収集、ローカル環境およびウォレットデータの漏洩、悪意のあるリポジトリの作成および持続的な操作、さらにはトークンが取り消された後に破壊的な行動を引き起こす可能性があります。影響を受けた @redhat-cloud-services パッケージのバージョンを直ちに削除またはダウングレードし、CI/CD ワークフローと依存関係のインストールを全面的に監査し、すべての GitHub、npm、クラウドサービス、SSH およびウォレット関連のキーをローテーションし、ログを保持し、クリーンなイメージから露出した開発者マシンまたは Runner を再構築し、常に高い警戒を維持することをお勧めします。

サプライチェーン攻撃がPyPI/npm/crates.ioに影響を及ぼし、34以上の悪意のあるパッケージが暗号とAI開発者を標的にしています。

慢雾の発表によると、安全機関MistEyeは、npm、PyPI、crates.ioに悪意のあるパッケージを公開することで、暗号通貨、DeFi、Solana、Sui/MoveおよびAI分野の開発者を標的としたクロスレジストリサプライチェーン攻撃事件を検出しました。この攻撃活動には、34以上の悪意のあるパッケージと384以上の関連バージョンが含まれています。攻撃者は暗号通貨ウォレット、SSHキー、クラウド認証情報、GitHub/AWSトークン、ブラウザデータ、環境変数および開発者の機密情報を盗む可能性があります。一部の悪意のあるペイロードは、.cursorrules、CLAUDE.md、Gitフック、シェルフック、cron、systemdおよびSSHを通じて持続的な駐留を試みています。開発者には、影響を受けたパッケージを直ちに削除し、影響を受けたシステムを隔離し、ログを保持し、露出した認証情報をローテーションし、クリーンなイメージからCI実行環境と開発者マシンを再構築し、GitHub、クラウドサービス、SSHおよびウォレットの活動記録を確認することをお勧めします。

GitHubとGrafanaの安全事件は、大規模な「ミニサンドワーム」サプライチェーン攻撃に関連している可能性が高い。

慢雾が発表した脅威情報によると、最近複数の高頻度npmパッケージ、AntVやEcharts-for-react、Python SDKのdurabletaskがMini Shai-Hulud「ミニ沙虫」サプライチェーン攻撃を受けました。npmアカウントatoolが侵害され、攻撃者は22分以内に637の悪意のあるバージョンを自動的に公開し、317のパッケージに関与しました。攻撃者は35分以内にdurabletaskの1.4.1、1.4.2、1.4.3バージョンを連続してアップロードし、正常なリリース管理を回避してMicrosoftの公式リリースを偽装しました。GitHubトークンの大規模漏洩事件とGrafana Labsのランサムウェア攻撃は、このサプライチェーン攻撃と関連している可能性が高いです。影響を受けたコンポーネントには、npmエコシステム内のAntV、Echarts-for-reactなどの高頻度コンポーネント、及びPythonパッケージのdurabletask 1.4.1、1.4.2、1.4.3が含まれます。攻撃者はクラウドおよびローカルの認証情報を盗み、内部リポジトリや敏感なクラウドインフラに無許可でアクセスし、開発者のマシンやCI/CDパイプラインに横移動し、漏洩したGitHubトークンを販売・利用し、ランサムウェアやデータ漏洩の脅威を実施することができます。慢雾は、すべての露出した認証情報を直ちにローテーションし、影響を受けたパッケージを置き換え、感染の可能性があるシステムを隔離し、厳格な依存関係のレビュー政策を実施することを推奨しています。以前の報道によれば、「ミニ沙虫」ワームは最近オープンソースコードリポジトリで大規模感染を完了しており、開発者は注意して調査する必要があります。

Grafana:調査によると、最近のセキュリティ事件は顧客の生産システムや運用に影響を与えていない。

オープンソースデータ可視化ツールGrafanaは、5月16日のセキュリティインシデント調査の最新の進展を発表しました。調査によると、このインシデントはGrafana LabsのGitHub環境に限定されており、公開およびプライベートのソースコードや内部GitHubリポジトリが含まれていますが、顧客の生産システム、運用、またはGrafana Cloudプラットフォームには影響を与えていません。ダウンロードされた内容にはソースコードの他に、チームが内部運用情報やビジネスの詳細を協力して保存するために使用するリポジトリが含まれており、ビジネスの連絡先名やメールアドレスが含まれていますが、生産システムやクラウドプラットフォームからのデータではありません。Grafana Labsは、コードベースがダウンロードされたが改ざんされていないことを明確に述べており、現在顧客やオープンソースユーザーは何らかの行動を取る必要はありません。このインシデントは、Mini Shai-Hulud運動を通じて行われたTanStack npmサプライチェーン攻撃に起因しています。Grafana Labsは5月11日に悪意のある活動を検出し、緊急対応を開始しましたが、1つの資格情報を見逃したために攻撃者がアクセス権を得てしまいました。5月16日に身代金要求を受けた後、会社は身代金を支払わないことを決定し、自動化された資格情報をローテーションし、監視を強化し、5月11日以降のすべてのコミットを監査し、GitHubのセキュリティ設定を大幅に強化しました。会社は連邦捜査機関に通知し、調査は現在も進行中です。

ハッカーがMistral AIソフトウェアパッケージに悪意のあるコードを埋め込んだ

Decrypt の報道によると、マイクロソフトの脅威インテリジェンス部門は、攻撃者が PyPI プラットフォームを通じて配布される Mistral AI ソフトウェアパッケージに悪意のあるコードを埋め込んだことを明らかにしました。この悪意のあるコードは、開発者が Linux システムで使用する際に自動的に実行され、transformers.pyz という名前の悪意のあるファイルをダウンロードし、バックグラウンドで実行します。このファイル名は、広く使用されている Hugging Face Transformers ライブラリを模倣して視覚的に混乱させるように意図されています。マイクロソフトは、この悪意のあるソフトウェアが主に開発者のログイン資格情報とアクセストークンを盗むことを指摘し、ロシア語システムを回避することがあり、一部のコードはイスラエルまたはイランにあるデバイスのファイルをランダムに削除する可能性があると述べています。この攻撃は、9 月に開始された "Shai-Hulud" サプライチェーン攻撃活動に関連しています。Mistral は、調査の結果、攻撃が侵害された開発者のデバイスから発生したことを示しており、同社のインフラは侵害されていないと応じています。

AIデータ会社Mercorは、OpenAIやAnthropicなどの顧客に関わる重大なデータ漏洩に遭遇したことを確認しました。

Fortune の報道によると、OpenAI、Anthropic、Meta などの AI 企業にトレーニングデータを提供しているスタートアップ企業 Mercor が重大なセキュリティ脆弱性に直面したことを確認しました。この事件は、開発者が AI サービスを接続するために広く使用しているオープンソースライブラリ LiteLLM に対するサプライチェーン攻撃に起因しています。日々のダウンロード数は数百万回に達します。攻撃はハッカーグループ TeamPCP によって引き起こされ、LiteLLM に悪意のあるコードを埋め込むことで認証情報を盗みました。別のハッカーグループ Lapsus$ は、その後、Mercor から最大 4TB のデータを取得したと主張しました。これにはソースコード、データベースの記録、内部 Slack コミュニケーション、プラットフォームの対話ビデオなどが含まれています。未確認の報告によれば、Mercor の一部の顧客のデータセットおよびその機密 AI プロジェクト情報が漏洩した可能性があります。Mercor は、事態を抑制するために迅速に措置を講じ、第三者によるフォレンジック調査を開始したと述べています。
app_icon
ChainCatcher Building the Web3 world with innovations.