BTC $80,655.75 -1.15%
ETH $2,370.52 -1.40%
BNB $734.45 -1.39%
XRP $1.28 -3.03%
SOL $101.88 -2.60%
TRX $0.3296 +0.02%
DOGE $0.0776 -2.89%
ADA $0.2079 -3.80%
BCH $275.70 -3.90%
LINK $11.67 -4.17%
HYPE $76.02 -3.06%
AAVE $141.12 -5.51%
SUI $0.9469 -4.74%
XLM $0.1705 -4.00%
ZEC $1,165.81 -5.14%
AAPL $346.93 +0.10%
AMZN $248.19 -1.17%
GOOGL $320.93 -1.59%
MSFT $523.48 +0.96%
META $642.52 -1.24%
NVDA $211.31 -1.80%
TSLA $371.47 -2.17%
SNDK $1,237.46 -5.67%
INTC $86.43 -1.68%
SPCX $147.33 -1.04%
MU $881.28 -0.30%
AMD $516.15 -0.72%

慢雾余弦:确认 CEX 被盗事件攻击者为朝鲜黑客 Lazarus Group,已揭露其攻击方式

2025-02-23 20:20:54

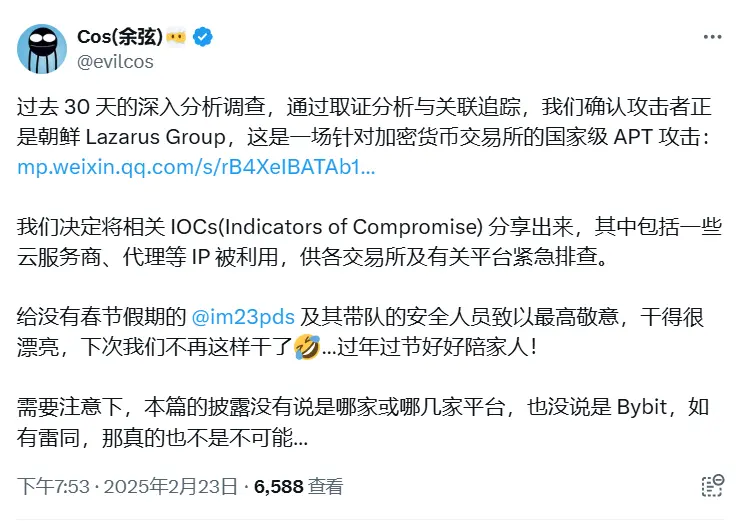
ChainCatcher 消息,慢雾创始人余弦在社交平台发文表示,“通过取证分析与关联追踪,我们确认 CEX 被盗事件攻击者正是朝鲜黑客组织 Lazarus Group,这是一场针对加密货币交易平台的国家级 APT 攻击。我们决定将相关 IOCs(Indicators of Compromise) 分享出来,其中包括一些云服务商、代理等 IP 被利用。需要注意下,本篇的披露没有说是哪家或哪几家平台,也没说是 Bybit,如有雷同,那真的也不是不可能。”

攻击者利用 pyyaml 进行 RCE(远程代码执行),实现恶意代码下发,从而控制目标电脑和服务器。这种方式绕过了绝大多数杀毒软件的查杀。在与合作伙伴同步情报后,又获取了多个类似的恶意样本。攻击者的主要目标是通过入侵加密货币交易平台的基础设施,获取对钱包的控制权,进而非法转移钱包中的大量加密资产。

慢雾发表总结文章揭示了 Lazarus Group 的攻击方式,还分析了其利用社会工程学、漏洞利用、权限提升、内网渗透及资金转移等一系列战术。同时基于实际案例总结了针对 APT 攻击的防御建议,希望能为行业提供参考,帮助更多机构提升安全防护能力,减少潜在威胁的影响。

app_icon
ChainCatcher 与创新者共建Web3世界