바이낸스 58억 도난 사건 전 과정 복기, 허이 전부 도난 손실을 부담한다고 밝혀
 핵심 관점

 하지만 Mt.Gox에서 바이낸스까지, 12년이 지나도 거래소는 여전히 이 산업 체인에서 가장 취약하고, 가장 매력적인 고리입니다.
저자: 구이, ChainCatcher
베이징 시간 10월 30일 오전 4시 24분, 체인 상의 데이터에 따르면, 바이낸스에서 Binance 14로 표시된 핫 월렛이 이전에 존재하지 않았던 주소로 167,464개의 ETH를 전송했으며, 약 16.15억 개의 USDT를 포함한 63종의 토큰을 함께 가져갔습니다. 이 거래의 단일 가치는 약 25억 달러입니다.
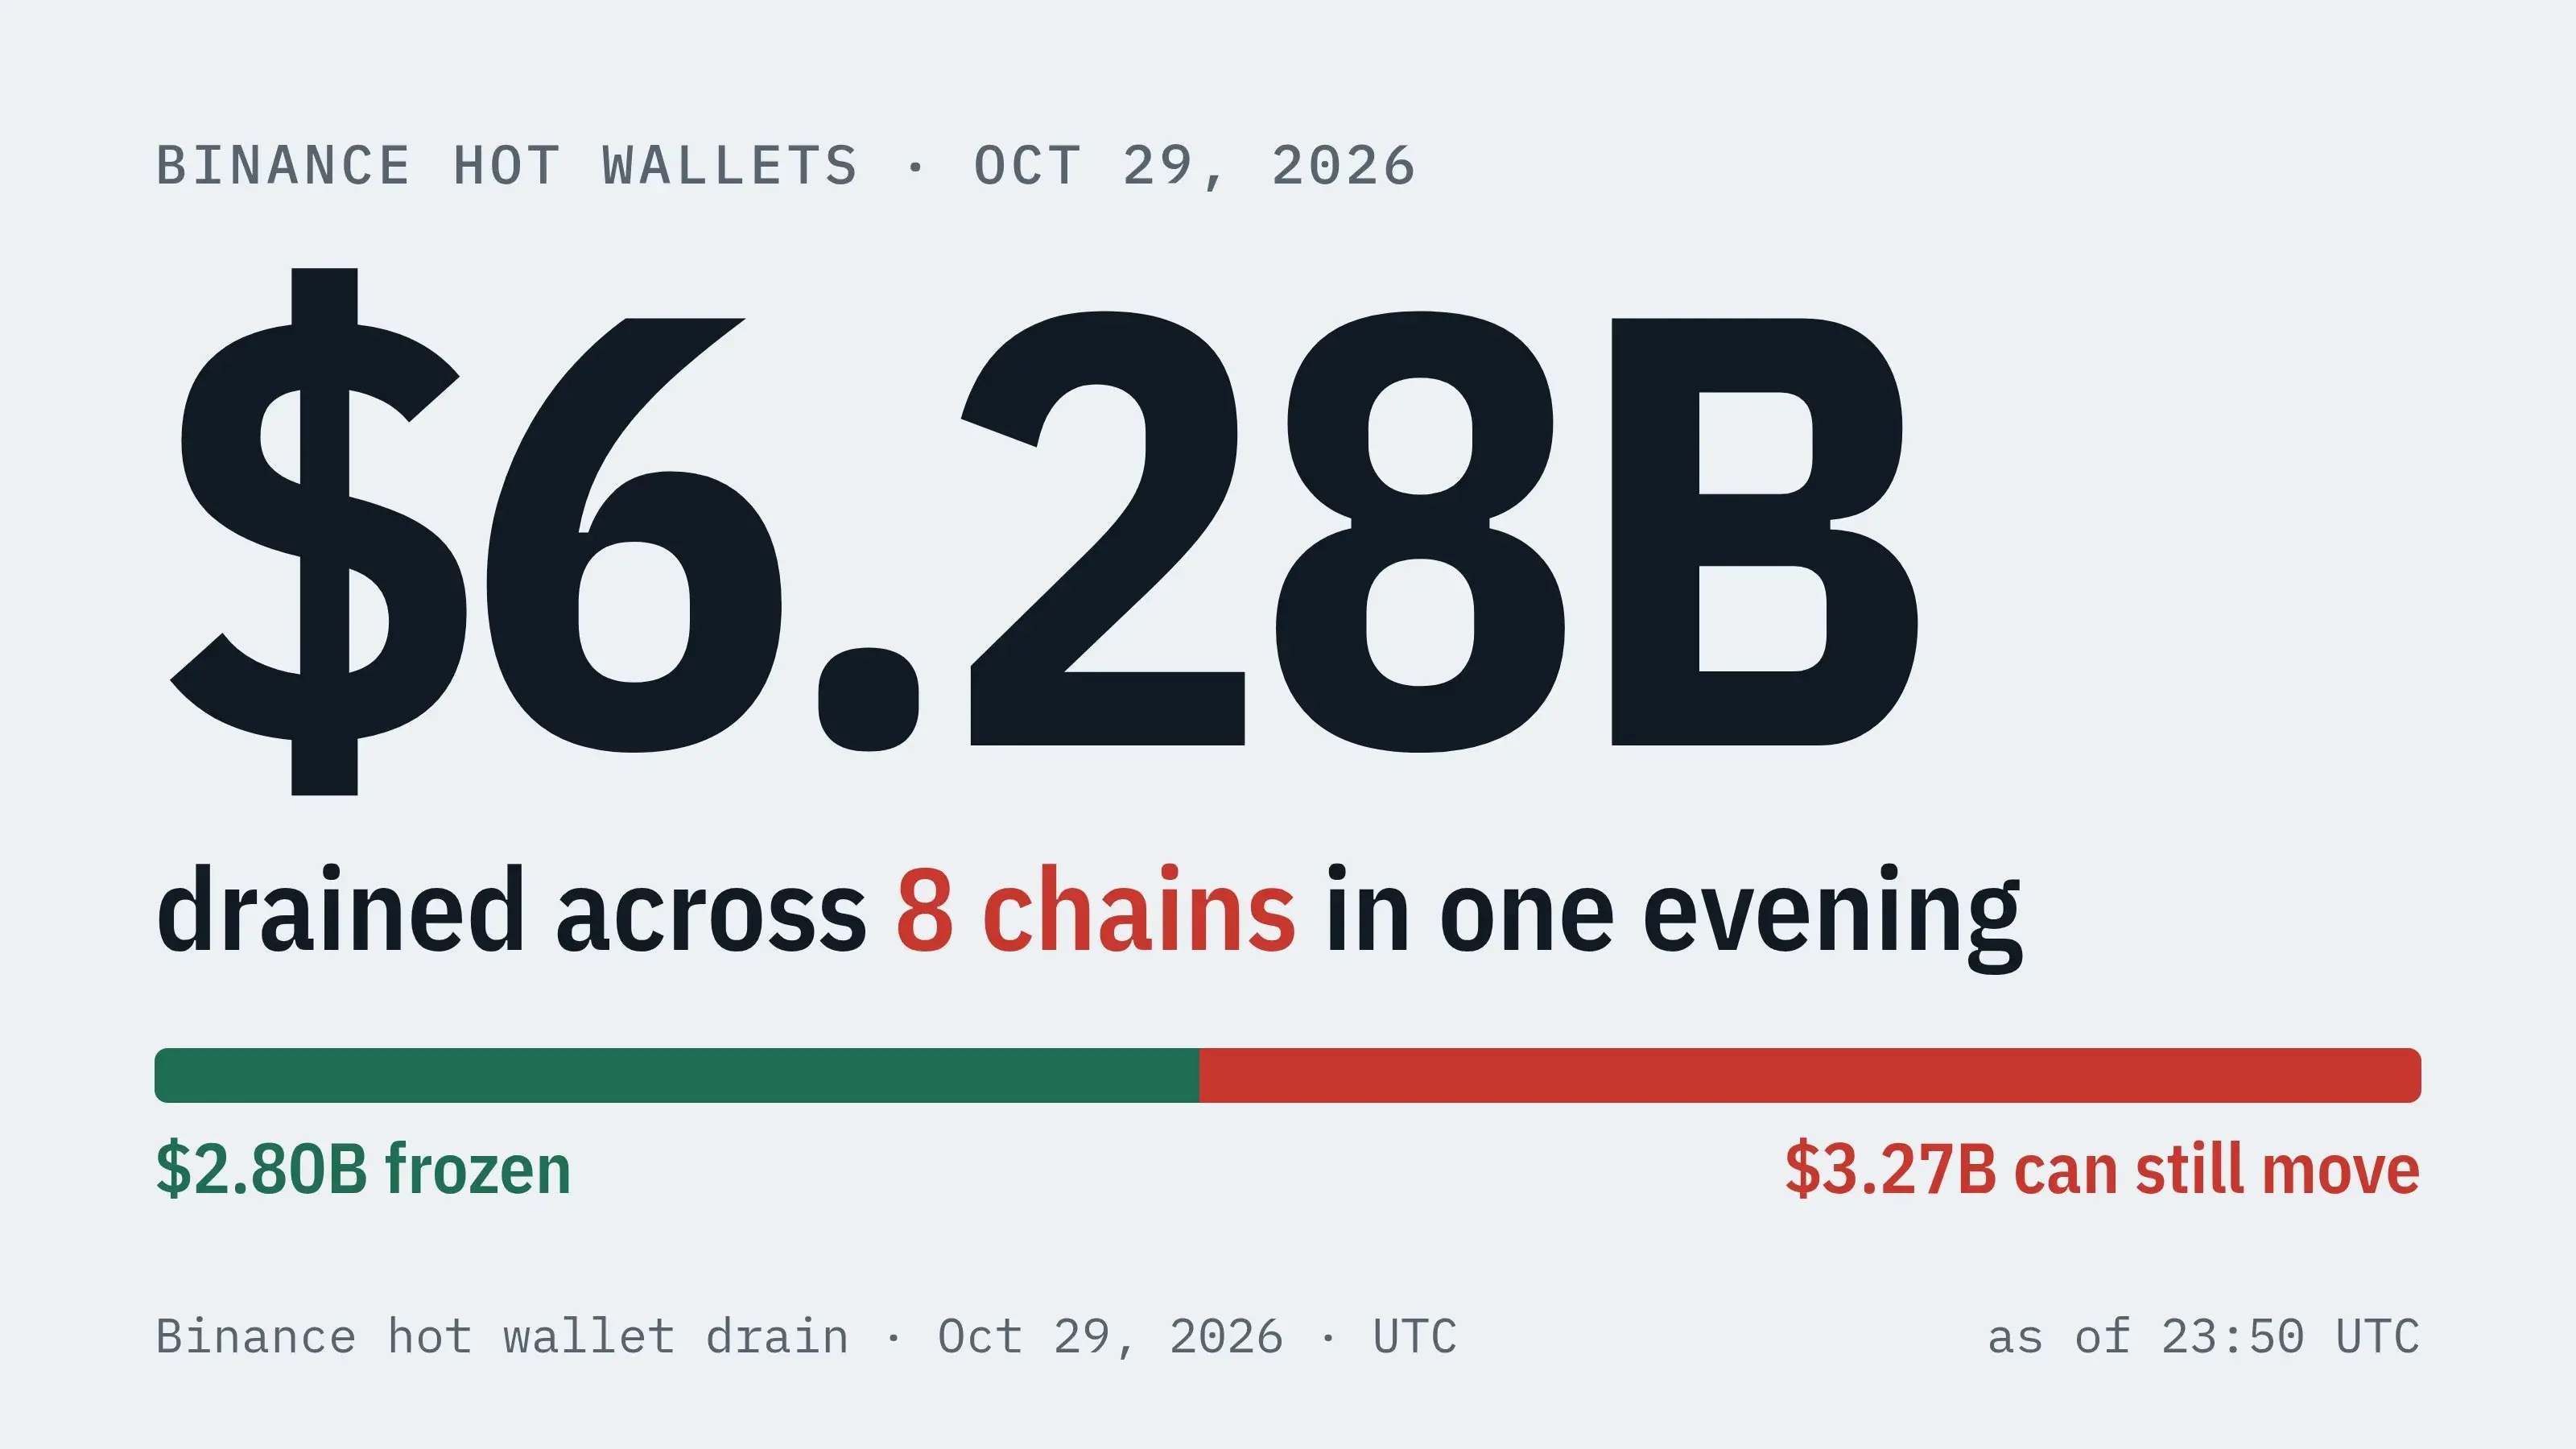
40분 후, 여러 통계 기준에 따르면 유출 총액은 58억 달러 근처에 머물렀습니다. 이 숫자는 2025년 2월 Bybit의 약 15억 달러를 초과하여 암호화폐 역사상 가장 큰 금액의 거래소 도난 사건이 되었습니다------그리고 그것은 세계에서 가장 큰 보안 팀과 가장 두꺼운 자산 대차대조표를 가진 거래소에 속합니다.
불과 몇 시간 전, 주요 예측 시장 거래 플랫폼 Polymarket이 제3자 서비스 제공업체의 해킹으로 인해 거래를 중단했습니다. 거의 동시에 두 개의 주요 암호화 거래 플랫폼이 해커 공격 사건으로 인해 거래 또는 출금을 중단하여 암호화 보안 분야의 극단적인 심각성을 강조했습니다.
1. 40분, 58억 달러
공격 준비 작업은 송금 발생 하루 전에 완료되었습니다. 10월 28일부터 29일 사이에, 새로운 주소가 믹서 Tornado Cash를 통해 약 0.1 ETH의 자금을 세 번 수신했습니다------그것은 가스 비용이었습니다. 거래소 자체가 송금할 때 절대 믹서를 사용하여 가스를 지불하지 않으며, 체인 분석가 Spreek은 이를 바탕으로 첫 번째 경고를 발령했습니다. 그의 원문은: "이것은 일반적인 지갑 유지 관리일 수 있지만, 매우 의심스럽게 보입니다."
베이징 시간 4시 24분, 첫 번째 비정상 송금이 발생했습니다. 24초 후, 두 번째 지갑 Binance 16이 같은 주소로 28,005개의 ETH를 전송했습니다. 04:41, 핫 월렛 34가 7.8억 개의 USDC를 전송했습니다; 04:59, 다시 4,300만 개를 전송했습니다. 전체 과정은 조용하고 연속적이며 중단 없이 진행되었으며, 마치 허가된 내부 배분처럼 보였습니다. 15분 내에 공격자는 약 195,460개의 ETH를 다른 새로운 주소로 전송했습니다.
발행 시점까지 바이낸스 태그 지갑과 관련된 유출은 약 58억 달러에 달했습니다: 이더리움 네트워크 35.28억, 비트코인 14.49억, 트론 6.28억, 아비트럼, 옵티미즘 및 베이스 합계 3,800만. 유출은 도난과 같지 않으며, 최종 손실과도 같지 않다는 점을 설명할 필요가 있습니다------바이낸스는 아직 어떤 숫자도 발표하지 않았으며, 체인 상의 태그도 오판 가능성이 있습니다.
그러나 시장의 반응은 사실보다 먼저 나타났습니다. 비트코인은 한때 79,000달러 아래로 떨어졌고, 이더리움은 2,240달러 아래로 떨어졌으며, 한 시간 내에 전체 네트워크에서 6.277억 달러가 청산되었습니다. 그 중 6.066억은 롱 포지션이었고, 바이낸스가 3.448억을 차지했습니다. BNB는 한때 6% 하락하여 710달러 근처로 떨어졌습니다.
2. 25.4억 달러가 동결됨
사건 발생 한 시간 내에, 테더와 서클이 차례로 행동했습니다. 테더 CEO 파올로 아르도이노는 15.67억 개 이상의 USDT가 동결되었다고 밝혔으며, 처음 공개된 숫자는 9.71억이었습니다; 서클은 약 8.23억 개의 USDC를 동결했습니다.
바이낸스는 30일 아침에 제공한 확인 결과는: 현재 동결된 자산 총액은 25.4억 달러이며, 법 집행 기관, 발행자, 블록체인 정보 회사 및 산업 파트너와의 협력 진행에 따라 이 숫자는 계속 증가할 수 있습니다.
이것이 이번 사건에서 가장 기록할 만한 구조적 사실입니다. USDT와 USDC는 중앙화 발행의 토큰으로, 발행자는 임의의 주소를 동결할 권한을 보유하고 있습니다------해커가 훔쳐간 스테이블코인은 대개 원래 위치에 잠겨 있어 움직일 수 없습니다. 반면 ETH와 BTC는 발행자가 없는 네트워크에 속하며, 어떤 기관도 그 버튼을 누를 수 없습니다.
그래서 아이러니한 대조가 나타났습니다: 이 산업에서는 자금이 "탈중앙화"될수록 도난 후 회수하기 어려워지고, 중앙화 발행자에 의존할수록 오히려 더 안전해집니다.
각자의 반응은 명확한 입장 스펙트럼을 구성했습니다. 바이낸스 공식은 가장 절제된 반응을 보였습니다: 먼저 "잠재적인 보안 문제에 대한 보고를 주목하고 있으며, 조사 중이며, 사용자 자금에 영향을 미쳤는지 확인되지 않았다"고 밝혔습니다; 이후 일부 사용자 출금이 "기술적 오류"로 인해 차단되었으며, 복구 중이라고 했습니다; 30일 아침에는 "보안 점검이 진행 중이며, 보안 문제가 완전히 해결된 후 출금이 재개될 것"이라고 변경하며, 출금과 바이낸스 알파 거래를 중단했습니다.
공동 창립자 허이는 팀이 조사를 진행 중이며, 모든 도난 손실을 부담할 것이라고 확인했습니다. 일상 관리에 참여하지 않는 CZ는 가장 직접적으로 말했습니다: "사용자 자금의 안전, 바이낸스가 실제로 해킹당한 것처럼 보입니다. 나는 더 이상 Binance.com을 관리하지 않지만, 주주로서 모든 사용자 자금이 전액 보장될 것이라고 기대합니다."
순 손실에 대해, DefiLlama의 창립자 0xngmi는 계산을 했습니다: 바이낸스의 관리 자산은 약 1,440억 달러이며, 동결된 스테이블코인을 제외한 이번 손실은 약 10억 달러로, 관리 자산의 0.69%를 차지합니다. "바이낸스는 자산 대차대조표로 쉽게 이를 커버할 수 있습니다." CZ는 이를 리트윗하며 보충했습니다: 손실은 이 숫자보다 약간 높을 수 있지만, 전액 보장될 것입니다.
이것은 또 다른 문제를 제기합니다. 바이낸스가 2018년에 설립한 사용자 안전 자산 기금 SAFU는 공개된 규모가 10억 달러 수준입니다. 만약 순 손실이 CZ가 말한 것처럼 10억 달러를 약간 초과한다면, 보장 메커니즘의 실질적인 출처는 그 기금이 아니라 바이낸스 자체의 자산 대차대조표가 됩니다. 보장 메커니즘은 "준비된 풀"에서 "회사의 신용"으로 변했습니다.
3. 바이낸스의 세 번째: 4,100만에서 56억으로
이것은 바이낸스가 해커 공격을 받은 것이 처음이 아닙니다.
2019년 5월 7일, 블록 높이 575012에서 해커가 바이낸스 핫 월렛에서 7,000개의 비트코인을 빼냈습니다. 당시 가치는 약 4,100만 달러로, 비트코인 총 보유량의 2%를 차지했습니다. 바이낸스의 공지는 매우 상세하게 설명되었습니다: 해커는 피싱, 바이러스 등 복합 공격 기술을 사용하여 많은 사용자의 API 키와 구글 인증 2FA 코드를 획득했습니다. 당시 CZ는 "오늘은 좋은 날이 아니지만, 우리는 투명성을 유지할 것입니다."라고 말했으며, SAFU 기금이 전액 부담하고, 입출금 서비스는 일주일 동안 중단되었습니다.
2022년 10월 7일, BNB 체인의 크로스 체인 브릿지 Token Hub에서 취약점이 발생하여 공격자가 두 번에 걸쳐 200만 개의 BNB를 발행했습니다. 이는 약 5.66억 달러의 가치가 있으며, BNB 체인은 한때 블록 생성이 중단되었습니다. 그 이전에도 2018년 3월과 7월에 API 사용자가 피싱에 의해 촉발된 리스크 관리 사건이 두 번 발생했습니다.
7년 동안 세 번의 사건이 있었고, 금액은 4,100만에서 5.66억, 그리고 56억으로 증가했습니다. 숫자는 천 배 이상 증가했지만, 공격의 초점은 거의 변하지 않았습니다: 매번 비밀번호의 수학이 공격당한 것이 아니라, 비밀번호를 가진 프로세스가 우회되었습니다.
2019년은 API 키와 2FA를 피싱으로 빼앗긴 사건이었고; 2022년은 크로스 체인 브릿지의 검증 논리였으며; 이번에는 체인 상의 흔적이 핫 월렛의 서명 권한이 도난당한 것으로 지목되었습니다. 형식은 변하지만, 위치는 변하지 않았습니다------모두 "사람"과 "시스템"의 접점에 있습니다.
4. 2026, 거래소의 암흑 연도
바이낸스 사건이 발생하기 몇 시간 전, 또 다른 주요 암호화 플랫폼이 훨씬 더 작은 규모의 공격을 거의 동일한 경로로 경험했습니다.
10월 30일 새벽, 예측 시장 Polymarket은 공식 계정에서 성명을 발표했습니다: 국제 플랫폼 Polymarket.com에 영향을 미치는 문제를 발견하고 수정했으며, 한 제3자 제공업체가 해킹당했으며, 사건은 법 집행 기관에 이관되었습니다; 높은 주의로 인해 플랫폼은 거래를 일시 중단했습니다. 약 한 시간 후 거래는 완전히 복구되었습니다. Polymarket은 영향을 받은 모든 사람에게 전액 보상을 제공할 것이라고 밝혔습니다.
해킹당한 것은 지갑도 아니고, 계약도 아닙니다. CNBC와 NBC 뉴스에 따르면, 문제는 DebugBear------영국에 본사를 둔 웹사이트 성능 모니터링 및 웹 분석 도구에서 발생했으며, Polymarket은 이 사건을 영국 법 집행 기관에 이관했습니다. DebugBear는 그날 자신의 X 계정에서 "지속적인 보안 사건"을 경험하고 있다고 확인했습니다. Polymarket의 미국 플랫폼은 영향을 받지 않았습니다.
손실 규모는 바이낸스와는 완전히 다른 차원입니다. 블록체인 분석 기관 Arkham의 데이터는 약 265만 달러를 지목했습니다; CNBC는 Betting Intelligence와 Polysights의 분석을 인용하여 한 계정이 710개의 다른 지갑에서 최소 270만 달러를 인출했다고 보도했습니다. 금액은 크지 않지만, 성격은 명확합니다: 공격자는 Polymarket의 시스템을 건드리지 않았고, 그들이 건드린 것은 Polymarket이 시스템에 장착한 다른 사람의 소프트웨어입니다.
2026년 9월 24일, Bitget도 해킹 공격을 받아 약 3.875억 달러의 손실을 입었습니다. Galaxy Research와 BlockSec의 복원에 따르면, 공격자는 개인 키를 얻지 않았고, 두 개의 제3자 보안 제품의 제로 데이 취약점을 이용하여 내부 고급 자격 증명을 얻고, 지갑 백엔드에 위조된 출금 지시를 삽입한 후 흔적을 삭제했습니다. Bitget CEO 그레이시 첸의 설명은: 그들은 사용자 출금 요청을 위조하지 않았고, 콜드 월렛이나 핫 월렛의 개인 키를 얻지 않았습니다. 위조 요청은 구조적으로 합법적인 내부 이체와 완전히 일치했기 때문에, 승인 시스템이 이를 승인했습니다.
2025년 2월의 Bybit 사건은 같은 각본의 이전 버전입니다: 약 15억 달러의 이더리움, 공격자는 다중 서명 서명자가 사용하는 UI와 거래 표시 인터페이스를 해킹하여 서명자가 일반 송금을 승인하고 있다고 착각하게 만들었습니다. 개인 키는 전 과정에서 안전했으며, Safe 계약에도 문제가 없었습니다------문제가 발생한 것은 키 앞의 그 화면이었습니다. FBI는 이를 북한의 소행으로 귀속시켰습니다.
Galaxy Research는 이 두 사건에 대해 한 마디로 요약했습니다. 이는 거의 전체 산업의 묘비명과도 같습니다: 아무도 개인 키의 수학을 공격하지 않았습니다. 그들이 공격한 것은 그 수학에게 무엇을 해야 하는지를 알려주는 사람이나 시스템입니다.
자금 세탁의 과정도 산업화되고 있습니다. BlockSec는 Bitget 사건에서 약 2.69억 달러의 순액이 THORChain으로 유입된 것을 추적했습니다; Galaxy는 THORChain이 "탈중앙화, 허가 필요 없음"을 이유로 Bitget의 서비스 거부 요청을 거부했다고 밝혔습니다------Bybit의 자금도 그 해 비슷한 경로로 이동했습니다. 자금이 탈중앙화 프로토콜로 유출되면, 회수는 더 이상 기술적 문제가 아니라 입장 문제로 변합니다.
산업 데이터 또한 좋지 않습니다. 느린 안개에 따르면 2026년 상반기에는 182건의 보안 사건이 발생하여 약 9.56억 달러의 손실이 있었으며, 사건 수는 전년 대비 50.41% 증가했습니다; CertiK의 기준은 344건, 13.16억 달러입니다; Hacken은 3분기 손실이 11.8억 달러로, 전년 대비 55% 증가했으며, 그 중 77%는 공급망 블라인드 존과 관련이 있습니다.
손실 금액 기준으로 정렬했을 때, Blockaid의 통계에서 개인 키와 운영 보안이 74.3%를 차지합니다; 사건 수 기준으로 정렬했을 때, 코드 취약점이 79.3%를 차지합니다. 다시 말해: 가장 문제가 되는 것은 코드이며, 가장 치명적인 것은 항상 권한입니다.
결론
Mt.Gox의 약 4.5억 달러에서 Bybit의 15억 달러, 그리고 오늘날 56억 달러라는 여전히 변동 중인 숫자------"역사상 최대의 도난 사건" 기록은 몇 년마다 갱신되고 있으며, 최근 1년 동안에는 두 번이나 갱신되었습니다. 그리고 매번 갱신될 때마다, 업계는 이전보다 더 부유하고, 더 전문적이며, 더 규정을 준수하고 있습니다. 이는 암호화폐 회사들이 보안에 대한 투자의 증가 속도가 해커 기술과 AI 발전 속도를 따라잡지 못하고 있음을 보여줍니다.
더 주목할 점은 적의 성격입니다. Bybit와 Bitget 두 사건은 각각 FBI, Elliptic 및 Chainalysis에 의해 북한의 Lazarus에 귀속되었습니다. 이번 바이낸스 사건은 전 두 사건과 방법론이 매우 유사합니다. 제재를 받고 고립된 국가가 암호화폐 거래소를 가장 안정적인 외환 출처로 삼고 있으며------이 사업의 비용은 전 세계 사용자들이 공동으로 부담하고 있습니다.
바이낸스는 아마도 이 10억 달러를 감당할 수 있을 것이며, 사용자들은 아마도 한 푼도 잃지 않을 것이고, 출금도 회복될 것입니다. 그러나 Mt.Gox에서 바이낸스까지, 12년이 지나도 거래소는 여전히 이 산업 체인에서 가장 취약하고, 가장 유혹적인 고리입니다; 그리고 공격당하는 것은 결코 암호학이 아니라, 프로세스, 공급망, 그리고 거래 내용을 표시하는 화면입니다.
 위험 경고
 위험 경고