BTC $77,063.81 -4.54%
ETH $2,241.96 -4.07%
BNB $698.89 -6.18%
XRP $1.24 -4.06%
SOL $94.15 -6.84%
TRX $0.3337 +0.82%
DOGE $0.0751 -5.51%
ADA $0.1925 -5.24%
BCH $286.72 -0.84%
LINK $11.15 -4.95%
HYPE $90.44 -3.94%
AAVE $125.97 -6.00%
SUI $0.8864 -5.24%
XLM $0.1678 -1.50%
ZEC $1,227.51 -7.55%
AAPL $343.85 -1.85%
AMZN $239.67 -2.12%
GOOGL $279.13 -1.30%
MSFT $522.00 -1.36%
META $616.91 -1.80%
NVDA $202.98 -4.69%
TSLA $395.30 -2.57%
SNDK $1,136.38 -14.84%
INTC $64.06 -29.83%
SPCX $136.72 -5.08%
MU $871.55 -6.59%
AMD $499.71 -11.48%
first_img

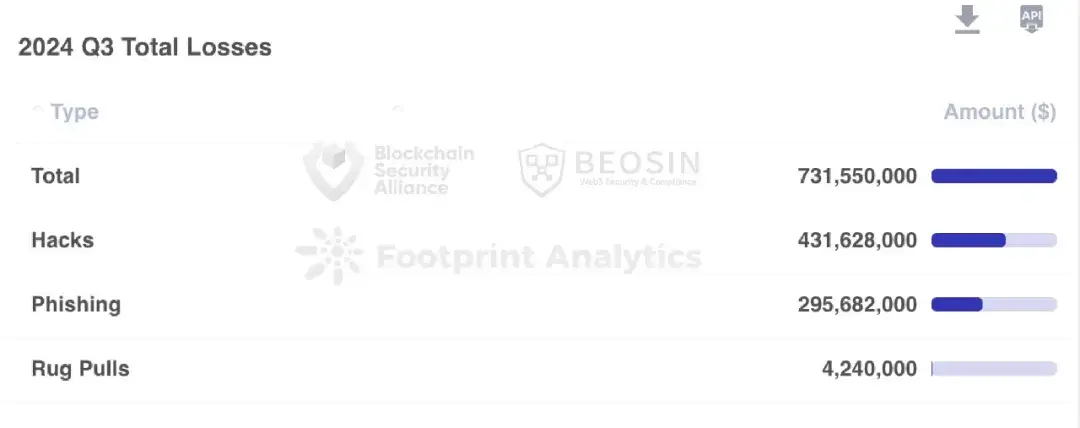
Beosin:2024年Q3にWeb3分野でハッカー攻撃、フィッシング詐欺、プロジェクト側のRug Pullによって総損失は7.3億ドルに達しました。

2024-09-29 10:46:05

ChainCatcher のメッセージによると、Beosin Alert の監視および警告によれば、9 月 25 日時点で、2024 年 Q3 の Web3 分野におけるハッキング、フィッシング詐欺、プロジェクトの Rug Pull による総損失は 7.3 億ドルに達しました。その中で、主な攻撃事件は 23 件で、総損失額は約 4.3 億ドル;プロジェクトの Rug Pull 事件は 3 件で、総損失は約 424 万ドル;フィッシング詐欺の総損失額は約 2.95 億ドルです。

攻撃を受けたプロジェクトの種類から見ると、損失が最も大きいプロジェクトの種類は CEX で、CEX に対する 3 回の攻撃は合計で約 2.97 億ドルの損失をもたらし、すべての攻撃損失額の約 40.6% を占めています。

各チェーンの損失額を見ると、Ethereum は依然として損失額が最も高く、攻撃事件が最も多いチェーンです。Ethereum 上での 21 回の攻撃およびフィッシング事件は、3.48 億ドルの損失を引き起こし、総損失の約 47.6% を占めています。

攻撃手法から見ると、Q3 では合計 5 回の秘密鍵漏洩事件が発生し、損失は 3.05 億ドルに達し、総攻撃損失額の約 41.7% を占めており、最も割合が高い攻撃タイプです。

資金の流れを見ると、約 1690 万ドルの盗まれた資金が凍結または回収されました。大部分(約 78.9%)の盗まれた資金は依然として攻撃者のチェーン上のアドレスに保管されています。

2023 年同期と比較すると、2024 年 Q3 におけるハッキング、フィッシング詐欺、プロジェクトの Rug Pull による総損失は若干減少し、7.3 億ドルに達しました(2023 年 Q3 のこの数字は 8.89 億ドルでした)。2024 年 Q3 のコイン価格の下落などの要因が総額の減少に一定の影響を与えていますが、全体的に見て Web3 セキュリティ分野の状況は依然として楽観的ではありません。Q3 の 20 件以上の攻撃事件の中で、依然として 18 件は契約の脆弱性を利用したものであり、プロジェクト側はローンチ前に専門のセキュリティ会社に監査を依頼することをお勧めします。

app_icon
ChainCatcher Building the Web3 world with innovations.